


Республиканцы выступили против инициативы Обамы

Сенаторы США отказались принять Cybersecurity Act 2012

Сенат США в очередной раз отклонил Cybersecurity Act 2012 (CSA2012). Результаты голосования составили 51 к 47.


Администрация президента Обамы не готова полностью списывать со счетов законопроект и собираеся использовать все имеющиеся в ее распоряжении средства для обеспечения прохождения этого закона. Возможно, администрация даже прибегнет к тому, что представит CSA2012 в виде указа президента, что автоматически сделает свод правил законом. На таком решении вопроса настаивает координатор по вопросам кибербезопасности в Белом Доме Майкл Дэниэл.

По его мнению, без адекватного законодательства США попросту не сможет ничего противопоставить опасностям, которые угрожают стране в киберпространстве. Напомним, что в прошлом месяце министр обороны Леон Панетта заявил, что кибер-атаки могут нанести стране такие же разрушения, как и теракты 11 сентября.

Тем временем эксперты говорят, что нежелание сенаторов принять акт является лишь демонстрацией силы, призванной показать новоизбранному президенту, кто на самом деле хозяйничает в стране. Руководитель государства неоднократно выражал всестороннюю поддержку этого закона, который бы обеспечил более надежную защиту важных систем, контролирующих водоснабжение, финансовые организации, транспорт и электрические сети.

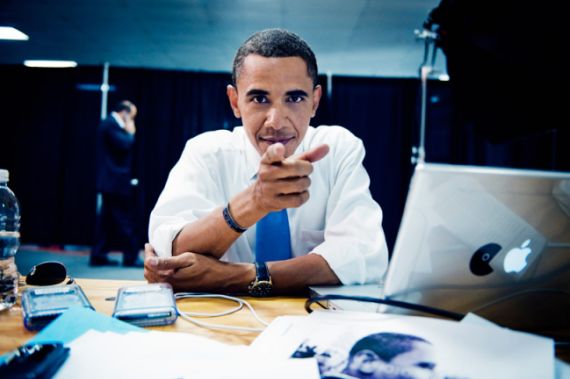
Президент Обама за компьютером.

Обама подчеркивал, что непринятие закона является высшей формой безответственности, так как это оставляет лазейку для хакеров и взломщиков. Его слова подтверждает сенатор Дайан Феинстайн, которая уверяет, что кибертакати становятся более частыми, изощренными и опасными.

Хотя билль так и не был принят, Сенат как нельзя близко подошел к одобрению закона по контролю над кибернетической безопасностью за долгие годы. Напомним, что республиканцы впервые заблокировали законопроект в августе, опасаясь, что это попросту затормозить развитие промышленности.

Особенным противником законодательства оказалась американская Торговая палата. По мнению его представителей, билль оказывает огромное давление на бизнес для внедрения систем защиты от взлома.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru