


Взломаны компьютеры

В Баку взломали компьютеры помощников Еврокомиссара

Ноутбуки, которые принадлежат членам Европейской комиссии, были взломаны во время посещения чиновниками правительственной конференции в Азербайджане. Об атаке рассказала Еврокомиссар Нелли Кроес, опубликовав соответствующий пост в блоге, после посещения Internet Governance Forum (IGF) в Баку.

О том, что компьютеры оказались под угрозой взлома политики узнали из-за предупреждения системы компьютерной безопасности Apple. Представители Азербайджана сказали, что они рассмотрят официальную жалобу.

В блоге госпожа Кроес сказала, что она сомневалась в целесообразности своей поездки в Баку, так как в стране своеобразно трактуют права человека. В итоге ее убедили поехать, так как конференция IGF могла бы стать катализатором изменений в стране. Кроме того, президент Азербайджана пообещал Еврокомиссару встречу с политическими заключенными.

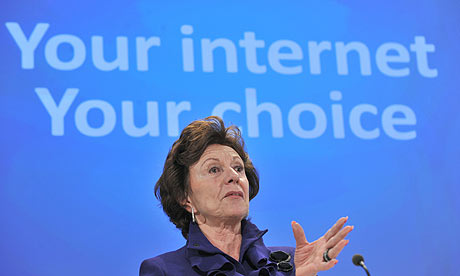
Нелли Кроес.

IGF – это огромный семинар, который поддерживает ЕС. Во время встречи обсуждают будущее интернет-политики, технологий и другие вопросы связанные с безопасностью во всемирной сети. Вопреки заверениям президента, Кроес так и не встретилась с заключенными во время своего визита в страну. К тому же она сказала, что на интернет-конференции угрожали активистам, а у советников взломали ноутбуки. «Никакой открытости», – сетует управляющий.

Хакерская атака на два ноутбука, принадлежащую помощникам Кроес, произошла в то время, когда  компьютеры находились в отеле Баку. Об этом сообщил пресс-секретарь Европейской Комиссии Райан Хирс.

«Предполагаю, что это была какая-то слежка», – заявил Хирс в интервью AP. «Компьютеры пройдут через судебную экспертизу, чтобы выяснить, какую информацию из них могли похитить».

Хирс благоразумно отказывается комментировать, кто же именно мог стоять за этими атаками.

Представитель президента Азербайджана заявил, что местные правоохранительные органы, а также руководство отеля, где останавливалась госпожа Хирс со свитой, «решает вопрос». Пока власти не обнаружили никаких фактов, которые бы свидетельствовали о взломе.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru