


Против Blizzard подали коллективный иск

На Blizzard подали в суд из-за защиты Battle.net

Компания Blizzard, занимавшаяся разработкой и поддержкой компьютерной ролевой игры Diablo, внезапно оказалась на скамье подсудимый. Всему виной инструменты безопасности, которые она продает игрокам, беспокоящимся о хакерских атаках.


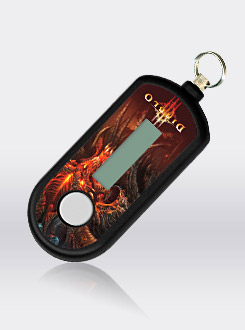
Игроки могут приобрести специальную программу для аутентификации от Blizzard. Приложение позволяет обеспечить безопасность учетных записей в игровом сервисе Battle.net. Данный продукт привязан к учетной записи пользователя и регулярно генерирует случайные числа, которые необходимо вводить в специальном окошке, чтобы активизировать игру.

В материалах иска говорится, что заставлять пользователей использовать Battle.net и программное обеспечение для аутентификации попросту нечестно. Такая практика вводит клиентов в заблуждение, считают юристы. Blizzard не согласна с обвинениями и говорит, что будет защищать себя от любых юридических претензий.

В 2009 Blizzard полностью перезапустила Battle.net, сделав эту систему обязательной для всех клиентов, которые хотят играть в ее продукты. Сервис позволяет управлять платежами, подписками для таких игр как Diablo 3, Starcraft 2 и World of Warcraft.

Аутентификатор от Blizzard.

Коллективный иск был подан от имени Бенджамина Белла. Он сказал, что Blizzard не имела права заставлять людей использовать Battle.net, чтобы играть в современные хиты. Господин Белл говорит, что компания сумела заработать миллионы долларов благодаря продаже аутентификаторов игрокам уже после того, как они купили сам проект. В Европе такой аутентификатор стоит £8,99 (€9,99). Компания также предлагает бесплатную версию этой программы для смартфонов.

По мнению обвинителя, разработчикам лучше защищать свои продукты, а не вытягивать деньги из геймеров, пытаясь залатать дырки в защите своих систем. В судебной документации неоднократно упоминаются случаи, когда личные данные игроков крали напрямую из Battle.net.

Обвинители также утверждают, что Blizzard не предприняла предусмотренные законом меры по оповещению потребителей о проблемах с системой безопасности. Господин Белл хочет отсудить у Blizzard солидную компенсацию, а также получить запрет на то, чтобы компания продавала защитное программное обеспечение, вместо того, чтобы раздавать его пользователям бесплатно.

Представители Blizzard сказали, что иск базируется на неверной информации. В частности студия отметила, что аутентификатор не обязателен для работы с сервисом Battle.net.

Напомним, что несколько недель назад в сети разгорелся настоящий скандал, связанный со взломом компьютерной ролевой игры World of Warcraft. Хакер проникнул в этот сетевой мир и убил там почти всех пользовательских персонажей. Данный инцидент привлек внимание общественности к незащищенности многих игровых продуктов.

занимавшаяся разработкой и поддержкой компьютерной ролевой игры Diablo, внезапно оказалась на скамье подсудимый. Всему виной инструменты безопасности, которые она продает игрокам, беспокоящимся о хакерских атаках.

" />

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru