


Против Blizzard подали коллективный иск

На Blizzard подали в суд из-за защиты Battle.net

Компания Blizzard, занимавшаяся разработкой и поддержкой компьютерной ролевой игры Diablo, внезапно оказалась на скамье подсудимый. Всему виной инструменты безопасности, которые она продает игрокам, беспокоящимся о хакерских атаках.


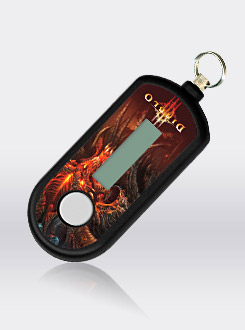
Игроки могут приобрести специальную программу для аутентификации от Blizzard. Приложение позволяет обеспечить безопасность учетных записей в игровом сервисе Battle.net. Данный продукт привязан к учетной записи пользователя и регулярно генерирует случайные числа, которые необходимо вводить в специальном окошке, чтобы активизировать игру.

В материалах иска говорится, что заставлять пользователей использовать Battle.net и программное обеспечение для аутентификации попросту нечестно. Такая практика вводит клиентов в заблуждение, считают юристы. Blizzard не согласна с обвинениями и говорит, что будет защищать себя от любых юридических претензий.

В 2009 Blizzard полностью перезапустила Battle.net, сделав эту систему обязательной для всех клиентов, которые хотят играть в ее продукты. Сервис позволяет управлять платежами, подписками для таких игр как Diablo 3, Starcraft 2 и World of Warcraft.

Аутентификатор от Blizzard.

Коллективный иск был подан от имени Бенджамина Белла. Он сказал, что Blizzard не имела права заставлять людей использовать Battle.net, чтобы играть в современные хиты. Господин Белл говорит, что компания сумела заработать миллионы долларов благодаря продаже аутентификаторов игрокам уже после того, как они купили сам проект. В Европе такой аутентификатор стоит £8,99 (€9,99). Компания также предлагает бесплатную версию этой программы для смартфонов.

По мнению обвинителя, разработчикам лучше защищать свои продукты, а не вытягивать деньги из геймеров, пытаясь залатать дырки в защите своих систем. В судебной документации неоднократно упоминаются случаи, когда личные данные игроков крали напрямую из Battle.net.

Обвинители также утверждают, что Blizzard не предприняла предусмотренные законом меры по оповещению потребителей о проблемах с системой безопасности. Господин Белл хочет отсудить у Blizzard солидную компенсацию, а также получить запрет на то, чтобы компания продавала защитное программное обеспечение, вместо того, чтобы раздавать его пользователям бесплатно.

Представители Blizzard сказали, что иск базируется на неверной информации. В частности студия отметила, что аутентификатор не обязателен для работы с сервисом Battle.net.

Напомним, что несколько недель назад в сети разгорелся настоящий скандал, связанный со взломом компьютерной ролевой игры World of Warcraft. Хакер проникнул в этот сетевой мир и убил там почти всех пользовательских персонажей. Данный инцидент привлек внимание общественности к незащищенности многих игровых продуктов.

занимавшаяся разработкой и поддержкой компьютерной ролевой игры Diablo, внезапно оказалась на скамье подсудимый. Всему виной инструменты безопасности, которые она продает игрокам, беспокоящимся о хакерских атаках.

" />

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru