


Фишинговая схема с использованием названия Twitter набирает силу

Фишинговая схема с использованием названия Twitter набирает силу


Пара фишинговых доменов, ранее используемых для этой схемы в конце прошлой недели, были отключены, и их владельцы решили создать большое количество новых действующих доменов. Стоит обратить внимание на несколько моментов.

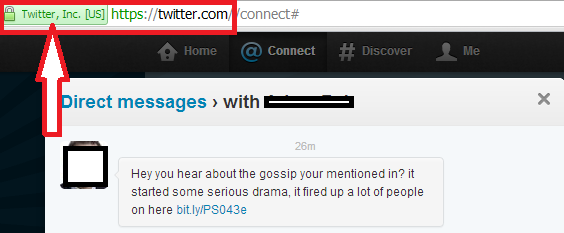
Если вы используете браузер Google Chrome, при заходе на сайт twitter.com браузер отображает индикатор url-адреса зеленого цвета, указывающий на то, что домен был верифицирован расширенным сертификатом SSL CA. Однако, учитывая, что в прошлом году мы наблюдали случаи со взломом CA (финальная версия отчета по взлому Diginotar была составлена на прошлой неделе), это может означать все, что угодно. Однако в этом случае проверить легитимность используемого вами сайта twitter можно следующим образом:


Данное личное сообщение привлекает внимание жертвы уведомлением полным драматизма: «Слышал, что о тебе говорят? Из-за тебя началась серьезные неприятности, вовлечено большое количество людей". Используется целый набор разных сообщений такого рода, о чем писалиэксперты GFI, сообщает securelist.com.

При нажатии на эту сокращенную ссылку bit.ly ваш браузер будет перенаправлен через сервис отслеживания кликов

hXXp://client1.gtisolutions.co.uk/track?type=click=|||hXXp:// tivvtter.com/r1?zcms

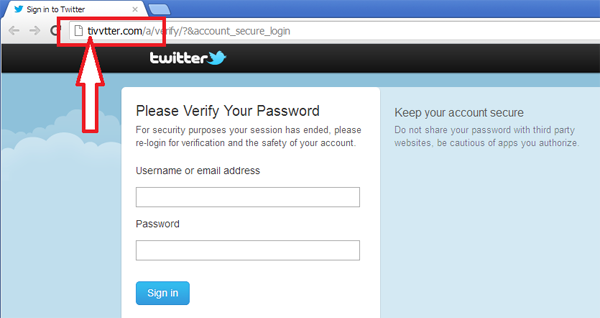
далее – на не верифицированный, тщательно выбранный домен. На первый взгляд он выглядит почти как сам домен twitter:


Не вводите свой логин и пароль на этом сайте. Кроме того, существует как минимум еще полдюжины доменов, которые, как и этот, очень похожи на "twitter.com". Плохие парни используют их, пытаясь сделать так, чтобы вы ввели на них свои регистрационные данные. Если вы используете одни и те же пароли для разных аккаунтов, появляется риск того, что они могут быть украдены. Также, в аккаунтах Twitter хранится персональная информация пользователей, например, адрес электронной почты, который использовался для создания аккаунта Twitter. И поэтому - будьте осторожны и обращайте внимание на то, как написаны имена этих доменов.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru