


Фишинговая схема с использованием названия Twitter набирает силу

Фишинговая схема с использованием названия Twitter набирает силу


Пара фишинговых доменов, ранее используемых для этой схемы в конце прошлой недели, были отключены, и их владельцы решили создать большое количество новых действующих доменов. Стоит обратить внимание на несколько моментов.

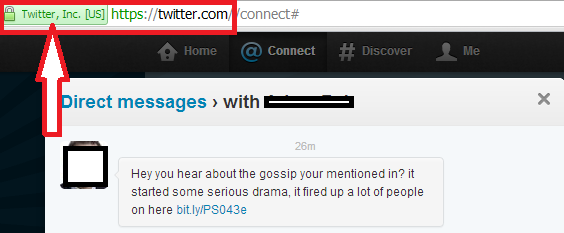
Если вы используете браузер Google Chrome, при заходе на сайт twitter.com браузер отображает индикатор url-адреса зеленого цвета, указывающий на то, что домен был верифицирован расширенным сертификатом SSL CA. Однако, учитывая, что в прошлом году мы наблюдали случаи со взломом CA (финальная версия отчета по взлому Diginotar была составлена на прошлой неделе), это может означать все, что угодно. Однако в этом случае проверить легитимность используемого вами сайта twitter можно следующим образом:


Данное личное сообщение привлекает внимание жертвы уведомлением полным драматизма: «Слышал, что о тебе говорят? Из-за тебя началась серьезные неприятности, вовлечено большое количество людей". Используется целый набор разных сообщений такого рода, о чем писалиэксперты GFI, сообщает securelist.com.

При нажатии на эту сокращенную ссылку bit.ly ваш браузер будет перенаправлен через сервис отслеживания кликов

hXXp://client1.gtisolutions.co.uk/track?type=click=|||hXXp:// tivvtter.com/r1?zcms

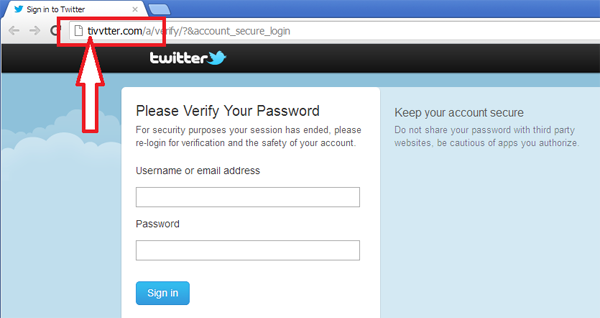
далее – на не верифицированный, тщательно выбранный домен. На первый взгляд он выглядит почти как сам домен twitter:


Не вводите свой логин и пароль на этом сайте. Кроме того, существует как минимум еще полдюжины доменов, которые, как и этот, очень похожи на "twitter.com". Плохие парни используют их, пытаясь сделать так, чтобы вы ввели на них свои регистрационные данные. Если вы используете одни и те же пароли для разных аккаунтов, появляется риск того, что они могут быть украдены. Также, в аккаунтах Twitter хранится персональная информация пользователей, например, адрес электронной почты, который использовался для создания аккаунта Twitter. И поэтому - будьте осторожны и обращайте внимание на то, как написаны имена этих доменов.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru