

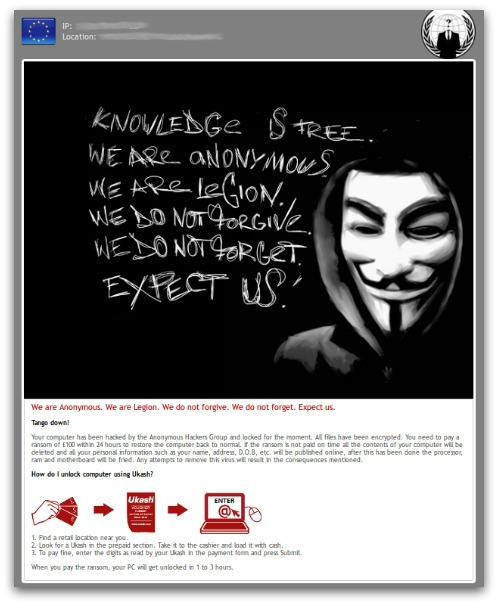

Кибермошенники пугают своих жертв хакерами Anonymous

Кибермошенники пугают своих жертв хакерами Anonymous


Новая версия вредоносной программы Reveton, требующая у пользователей инфицированных компьютеров заплатить выкуп, угрожает стереть всю информацию, имеющуюся на инфицированном компьютере. Так же интересен тот факт, что данная версия Reveton якобы создана членами хакерской группировки Anonymous.


В сообщении, которое выдает вредоносная программа, говорится о том, что в случае, если жертва не заплатит £100 через электронную систему онлайн-платежей Ukash, то вся информация, хранящаяся на инфицированном компьютере, будет уничтожена, а персональные данные: имя, адрес, дата рождения и т.д., будут выложены в Интернет. Хотя и утверждается, что программу создали члены Anonymous, однако, как утверждают специалисты компании F-Secure, Anonymous не причастны к созданию данного вредоноса. Все указывает на то, что создатели программы просто решили проявить креативность и запугать своих жертв не полицией и другими госструктурами, как это часто бывает в программах подобного рода, а хакерами. При этом создатели вредоноса, скорее всего, рассчитывали запугать интернет-пользователей, плохо осведомленных о деятельности Anonymous.

Как утверждают эксперты, то, что вредоносная программа требует выкуп в английских фунтах, свидетельствует о том, что создавший ее злоумышленник, скорее всего, находится на территории Великобритании. Хотя некоторые специалисты склоняются к мысли, что валюта, в которой вредонос требует выкуп, может изменяться в зависимости от языковых настроек операционной системы инфицированного компьютера. В остальном текст сообщения, выдаваемый вредоносной программой, является абсолютно стандартным для программ подобного рода. Жертвам предлагается заплатить выкуп посредством системы Ukash после чего в течение 1-3 часов их компьютер будет разблокирован.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru