


Кибермошенники пугают своих жертв хакерами Anonymous

Кибермошенники пугают своих жертв хакерами Anonymous


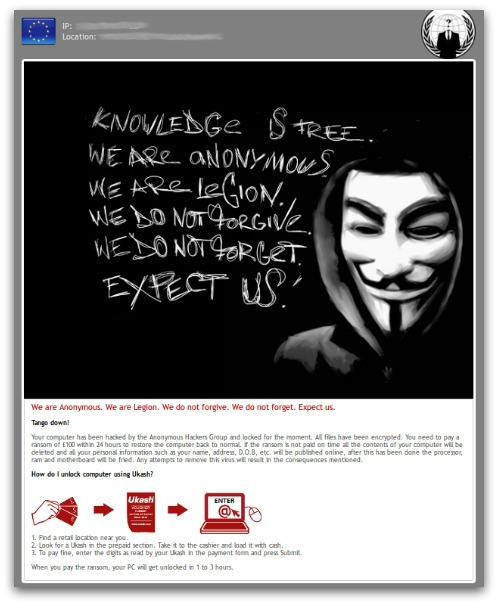
Новая версия вредоносной программы Reveton, требующая у пользователей инфицированных компьютеров заплатить выкуп, угрожает стереть всю информацию, имеющуюся на инфицированном компьютере. Так же интересен тот факт, что данная версия Reveton якобы создана членами хакерской группировки Anonymous.


В сообщении, которое выдает вредоносная программа, говорится о том, что в случае, если жертва не заплатит £100 через электронную систему онлайн-платежей Ukash, то вся информация, хранящаяся на инфицированном компьютере, будет уничтожена, а персональные данные: имя, адрес, дата рождения и т.д., будут выложены в Интернет. Хотя и утверждается, что программу создали члены Anonymous, однако, как утверждают специалисты компании F-Secure, Anonymous не причастны к созданию данного вредоноса. Все указывает на то, что создатели программы просто решили проявить креативность и запугать своих жертв не полицией и другими госструктурами, как это часто бывает в программах подобного рода, а хакерами. При этом создатели вредоноса, скорее всего, рассчитывали запугать интернет-пользователей, плохо осведомленных о деятельности Anonymous.

Как утверждают эксперты, то, что вредоносная программа требует выкуп в английских фунтах, свидетельствует о том, что создавший ее злоумышленник, скорее всего, находится на территории Великобритании. Хотя некоторые специалисты склоняются к мысли, что валюта, в которой вредонос требует выкуп, может изменяться в зависимости от языковых настроек операционной системы инфицированного компьютера. В остальном текст сообщения, выдаваемый вредоносной программой, является абсолютно стандартным для программ подобного рода. Жертвам предлагается заплатить выкуп посредством системы Ukash после чего в течение 1-3 часов их компьютер будет разблокирован.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru