

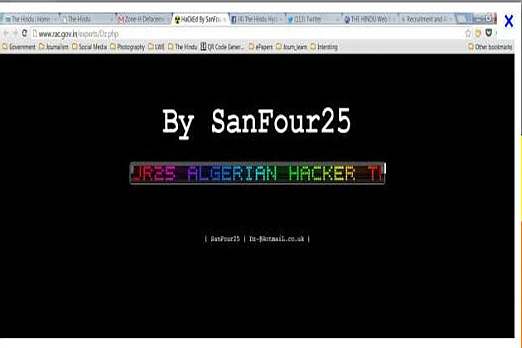

Алжирские хакеры атаковали сайты правительства Индии

Алжирские хакеры атаковали сайты правительства Индии

 Члены алжирской хакерской группировки SanFour25 взломали и вывели из строя целый ряд официальных сайтов госорганов Индии. В частности, пострадали сайты Организации оборонных исследований и разработок (Defence Research and Development Organisation, DRDO), сайт полицейского управления штата Западная Бенгалия.

А также сайт Министерства градостроительства (Ministry of Urban Development), сайт Совета помощи в проведении научных исследований в области биотехнологий (Biotechnology Industry Research Assistance Counci) и сайт Совета по реабилитации (Rehabilitation Council of India). Хакеры также взломали сайт советника премьер-министра Индии по вопросам общественной информации, инфраструктуры и инноваций. По данным издания Business Line, доступ к некоторым из вышеуказанных сайтов отсутствовал более 9 часов.Экспертыутверждают, что хакерам удалось получить доступ к главному серверу. После чего злоумышленники внесли изменения в корневые файлы вышеуказанных сайтов. При этом эксперты отмечают, что имея доступ к корневым файлам, хакеры могли выкрасть практически любую информацию с данных сайтов.


Представители правительства Индии в целом подтвердили факт подозрительной и нежелательной активности на вышеуказанных вебсайтах, подтвердив, что именно в результате этой активности вышеуказанные сайты были на несколько часов выведены из строя. При этом было объявлено, что информация, содержащаяся на данных сайтах, не являлась конфиденциальной, а работа самих сайтов была восстановлена после штатной проверке.

Следует отметить, что это первый случай атаки алжирских хакеров на индийские сайты. До этого случая они главным образом выбирали себе жертв в израильском сегменте сети Интернет.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru