


Twitter блокирует публикацию сомнительных сообщений

Twitter активизирует борьбу с нарушением авторских прав

Компания Twitter теперь собирается блокировать твиты, при поступлении жалобы на то, что запись включает в себя ссылку или содержат материалы, нарушающие авторские права. Отметим, что записи не будут удалять. Вместо этого, просто останавливается их публикация.


Менеджер по легальным вопросам компании Джереми Кессел заявил, что это нововведение предлагает пользователям Twitter более прозрачный взгляд на то, как компания разбирается с сообщениями, нарушающими авторские права. Теперь все пользователи могут видеть какая запись была удалена и почему. Раньше они попросту не могли видеть сообщение.

Twitter публикует все сообщения с персональными деталями пользователей на сайте Chilling Effects, который будет представлять особенную ценность для правообладателей, желающих наказать нарушителей или понять, откуда распространяется нелегальная информация.

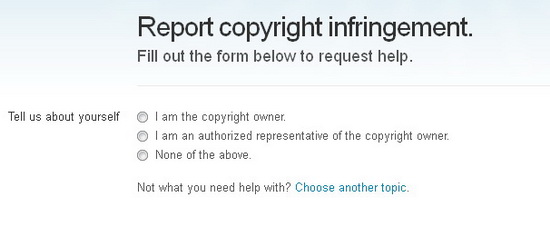
Форма по оформлении жалобы в Twitter.

Жалобы на сообщения бывают очень разные. Некоторые просят, чтобы сообщения блокировались потому что они содержат фотографию, принадлежащую определенной компании, а другие жалуются на то, что в некоторых твитах притаились ссылки на нелегальные копии игр и других медиа-файлов, размещенных в файловых хранилищах.

Среди других видов цензуры, которые наблюдаются на странице Chilling Effects, оказались, например, сообщения, которые были заблокированы в сети, исходя из-за местных законов, касающихся защиты личной информации и политических свобод.

собирается блокировать твиты, при поступлении жалобы на то, что запись включает в себя ссылку или содержат материалы, нарушающие авторские права. Отметим, что записи не будут удалять. Вместо этого, просто останавливается их публикация.

" />

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru