


Vupen продаёт эксплойт для Windows 8 и IE10

Vupen продаёт эксплойт для Windows 8 и IE10

Французская компания Vupen Security объявила об успешном создании эксплойта для Windows 8, соединив цепочку из множества 0-day уязвимостей в Windows 8 и браузере Internet Explorer 10.

Естественно, компания не намерена сообщать информацию об уязвимостях в Microsoft. Согласно бизнес-модели Vupen Security, фирма продаёт oday-уязвимости и эксплойты клиентам из числа правоохранительных органов, разведывательных агентств западных стран, преимущественно, стран НАТО. Высокий моральный кодекс Vupen Security не позволяет продавать эксплойты в страны с диктаторскими режимами или неразвитой демократией, где эти инструменты могут быть использованы против невинных граждан, пишет xakep.ru.

Vupen Security специализируется на поиске уязвимостей и создании эксплойтов для программ Microsoft, Apple и Google. Компания традиционно побеждает на хакерских конкурсах, где требуется как можно более эффективно использовать 0day-уязвимости.

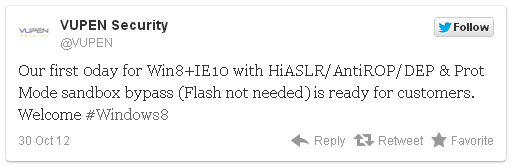
Новый эксплойт Win8+IE10 с HiASLR/AntiROP/DEP & Prot Mode с выходом из песочницы (Flash не требуется) уже в продаже.


Как видим, хакерам Vupen удалось преодолеть защитные механизмы Address Space Layout Randomization (ASLR) и Data Execution Protection (DEP), а также методы AntiROP, которые ориентированы на блокирование техники обхода ASLR и DEP.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru