

Symantec сообщает об атаках на госсектор с помощью файлов *.hlp

Symantec сообщает об атаках на госсектор с помощью файлов *.hlp

Корпорация Symantec сообщает об использования файлов справочной системы Windows Help (разрешения *.hlp) для проведения направленных атак. Как сообщают эксперты Symantec, наблюдающие за данной угрозой с прошлого года, данный метод применяется в направленных атаках против промышленного и правительственного секторов.


Используемые в этих направленных атаках вредоносные *.hlp-файлы специалисты Symantec идентифицируют как Bloodhound*.hlp.1 и Bloodhound*.hlp.2.

Эксперты компании Symantec допускают, что файлы Windows Help все чаще используются для проведения направленных атак из-за того, что для успешного осуществления таких атак не нужно прибегать к использованию эксплойтов. Используя приёмы социальной инженерии, злоумышленники обманным путем заставляют пользователя открыть соответствующий *.hlp-файл, отправляемый жертве по электронной почте. Функционал файлов справки позволяет осуществлять вызов Windows API, который, в свою очередь, позволяет осуществить запуск шелл-кода и установку файлов, обеспечивающих основной функционал вредоносной программы. Это не эксплойт, а изначально заложенная функция. Компания Microsoft, будучи давно осведомленной о проблемах безопасности, связанных с такими возможностями, еще в 2006 начала постепенно отказываться от поддержки данного формата. Однако этот ход не заставил злоумышленников отказаться от использования *.hlp в качестве удобного оружия в направленных атаках.

Среди атак, регистрируемых в Интернете по данному вектору, эксперты Symantec выделяют две основные угрозы: Trojan.Ecltys и Backdoor.Barkiofork. Применение обеих угроз, как правило, ограничено атаками, нацеленными на промышленный и правительственный секторы.

Специалисты рекомендуют вовремя обновлять антивирусные базы и использовать последние технологии компании Symantec для обеспечения лучшей защиты от подобных угроз. Если вы подозреваете, что стали жертвой подобной атаки и нуждаетесь в помощи, пожалуйста, обратитесь к специалистам Symantec.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.
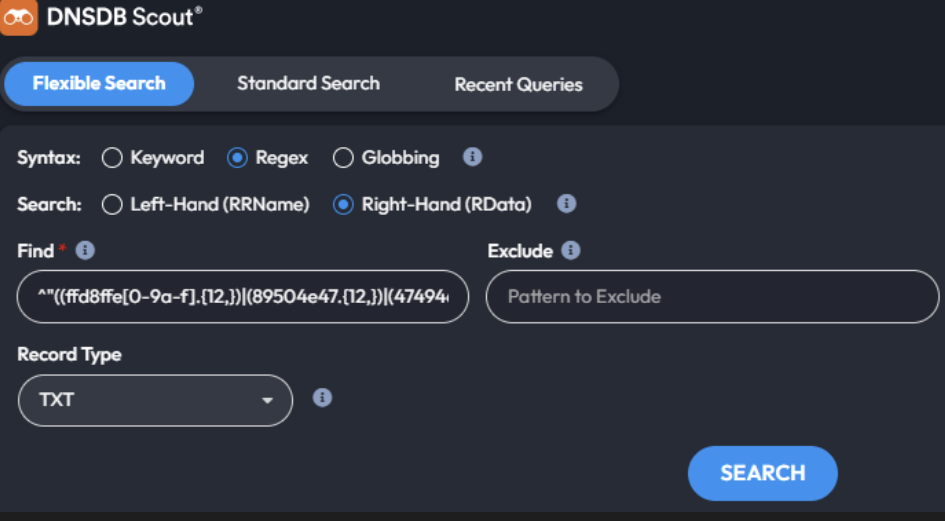

Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru