


В Google Drive найдена уязвимость

В Google Drive найдена уязвимость

Если у пользователя на компьютере установлена программа Google Drive, то любой посторонний может легко зайти в его Google Account, а после этого — получить доступ ко всем личным документам, электронной почте и ежедневнику.

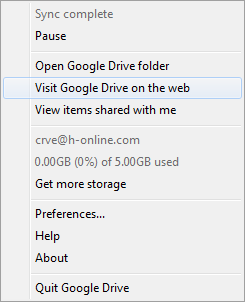
Специалисты по безопасности предупреждают, что эта «уязвимость» присутствует во всех версиях программы, то есть в десктопных клиентах под Windows и Mac OS X. Злоумышленнику нужно только получить физический доступ к компьютеру, запустить программу Google Drive, если она ещё не запущена, нажать правой кнопкой по пиктограмме в панели задач — и выбрать пункт меню "Visit Google Drive on the web" («Открыть Диск Google в Интернете»), пишет xakep.ru.


Программа не спрашивает пароль ни при запуске, ни при входе в Google Account через браузер. В данном случае не сработает даже двухфакторная аутентификация. Клиент Google Drive спрашивает пароль только при установке в системе, а после этого работает как настоящий полноценный бэкдор, без всяких паролей.

По мнению специалистов, подобный способ доступа к Google Account представляет определённую опасность, потому что даже если пользователь специально нажал кнопку «Выйти» (Sign Out) в веб-интерфейсе, то программа Google Drive всё равно предоставит полный доступ. Наличие такого бэкдора существенно облегчает работу троянов.

Разумеется, единственной защитой в таком случае должно быть использование паролей при загрузке ОС и на выход из спящего режима, и пользователи должны следить, чтобы никто посторонний не имел доступа к компьютеру.


Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru