


Американцы готовятся в войне в киберпространстве

Министр обороны США назвал Интернет – полем боя будущего

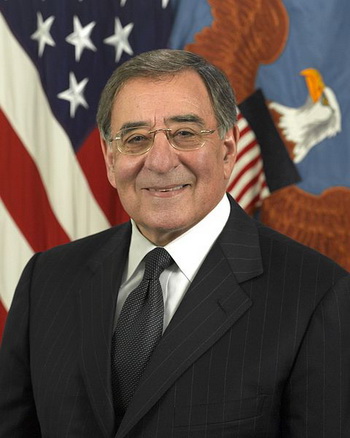
Спустя всего неделю после того, как в США зазвучали жаркие речи о том, что интернет-безопасность страны находится под угрозой, министр обороны США Леон Панетта заявил, что киберпространство превратилось в «поле битвы будущего». По его мнению, уже сейчас в Интернете организованные группы хакеров производят нападения на финансовые организации и наращивают мощности для того, чтобы напасть на американские электрораспределительные сети и закрытые правительственные системы.


«Мы столкнулись с совершенно новой угрозой военных действий в киберпространстве. Нам следует обратить особое внимание на эту проблему. Перед нами простирается поле боя, где будут проходить крупнейшие сражения будущего», – заявил министр в интервью группе бизнесменов в Норфолке.

Леон Панетта

Панетта был достаточно осторожен в своих высказываниях и не стал называть какие-то конкретные страны, однако он заявил в беседе со специалистами, что «на страну постоянно атакуют в кибер-пространстве, в частности финансовые организации и банки». Высокопоставленный чиновник добавил, что многие военные структуры, а также генералы из Вашингтона каждый день сталкиваются с тысячами разнообразных сетевых атак.

Старший преподаватель Северо-Восточного университета США Уильям Робертсон в интервью подтвердил слова министра: «Не думаю, что это преувеличение. Такие нападения, о которых говорил министр, проводились уже достаточно долгое время. В последнее время попытки взлома значительно участились».

Робертсон также сказал, что определение источников атак представляет большую проблему, из-за самой природы Интернета и наличия технических средств, которые могут скрыть местоположение пользователя. По его словам сегодня не существует надежного механизма, который бы позволил точно установить, где находится хакер.

До того как стать министром обороны США, Леон Панетта с 2009 по 2011 год занимал пост директора Центрального Разведовательного Управления США, а также занимался планированием государственного бюджета. Безусловно, этот опыт должен помочь эксперту в создании надежного защитной и атакующей системы, которая позволит отражать атаки многочисленных недоброжелателей.

заявил, что киберпространство превратилось в «поле битвы будущего». По его мнению, уже сейчас в Интернете организованные группы хакеров производят нападения на финансовые организации и наращивают мощности для того, чтобы напасть на американские электрораспределительные сети и закрытые правительственные системы.

" />

Homebrew 7 научился искать уязвимости и обзавёлся полноценным интерфейсом

Разработчики выпустили Homebrew 7.0.0 — крупное обновление популярного пакетного менеджера для macOS. В программу встроили сканер уязвимостей, усилили песочницу, ускорили установку пакетов и довели до полноценного релиза графический интерфейс BrewUI.

Новая команда brew vulns проверяет установленные формулы, отдельный пакет либо все зависимости из Brewfile.

Homebrew определяет исходный проект и версию программы, отправляет данные пакетным запросом в OSV.dev, получает сведения об известных уязвимостях и проверяет, не закрыла ли команда проблему собственным бэкпортированным патчем.

Для этого проект запустил отдельную базу рекомендаций безопасности в формате OSV. Она учитывает версии и ревизии пакетов, распространяемых именно через Homebrew. Это важно: номер исходной программы может остаться прежним, хотя исправление уже добавлено сопровождающими.

Данные публикуются через API формул и отдельный индекс под лицензией CC0, поэтому их смогут использовать сторонние инструменты и корпоративные команды безопасности. Подробности разработчики раскрыли в анонсе Homebrew 7.0.0.

В релиз также вошёл BrewUI — нативный графический интерфейс для macOS 26 Tahoe и новее. Он позволяет искать пакеты, устанавливать их и разбираться с зависимостями без заклинаний в командной строке. Ветераны терминала могут продолжать смотреть на новичков свысока, но аргументов стало меньше.

Песочницу тоже затянули потуже: доступ к домашним каталогам пользователей теперь закрыт по умолчанию, а загрузка зависимостей с сетевым доступом отделена от офлайн-установки. Кроме того, Homebrew научился параллельно скачивать, подготавливать и устанавливать пакеты, благодаря чему обновления должны проходить быстрее.

Усиление защиты особенно кстати: злоумышленники регулярно маскируют вредоносы под Homebrew и продвигают поддельные сайты через рекламу.

RSS: Новости на портале Anti-Malware.ru