


Американцы готовятся в войне в киберпространстве

Министр обороны США назвал Интернет – полем боя будущего

Спустя всего неделю после того, как в США зазвучали жаркие речи о том, что интернет-безопасность страны находится под угрозой, министр обороны США Леон Панетта заявил, что киберпространство превратилось в «поле битвы будущего». По его мнению, уже сейчас в Интернете организованные группы хакеров производят нападения на финансовые организации и наращивают мощности для того, чтобы напасть на американские электрораспределительные сети и закрытые правительственные системы.


«Мы столкнулись с совершенно новой угрозой военных действий в киберпространстве. Нам следует обратить особое внимание на эту проблему. Перед нами простирается поле боя, где будут проходить крупнейшие сражения будущего», – заявил министр в интервью группе бизнесменов в Норфолке.

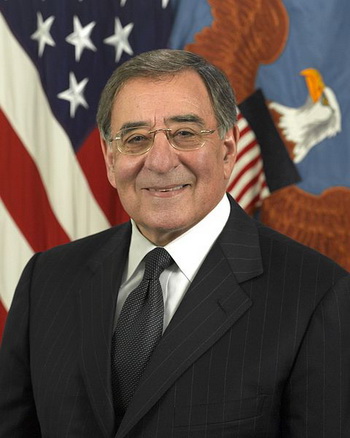
Леон Панетта

Панетта был достаточно осторожен в своих высказываниях и не стал называть какие-то конкретные страны, однако он заявил в беседе со специалистами, что «на страну постоянно атакуют в кибер-пространстве, в частности финансовые организации и банки». Высокопоставленный чиновник добавил, что многие военные структуры, а также генералы из Вашингтона каждый день сталкиваются с тысячами разнообразных сетевых атак.

Старший преподаватель Северо-Восточного университета США Уильям Робертсон в интервью подтвердил слова министра: «Не думаю, что это преувеличение. Такие нападения, о которых говорил министр, проводились уже достаточно долгое время. В последнее время попытки взлома значительно участились».

Робертсон также сказал, что определение источников атак представляет большую проблему, из-за самой природы Интернета и наличия технических средств, которые могут скрыть местоположение пользователя. По его словам сегодня не существует надежного механизма, который бы позволил точно установить, где находится хакер.

До того как стать министром обороны США, Леон Панетта с 2009 по 2011 год занимал пост директора Центрального Разведовательного Управления США, а также занимался планированием государственного бюджета. Безусловно, этот опыт должен помочь эксперту в создании надежного защитной и атакующей системы, которая позволит отражать атаки многочисленных недоброжелателей.

заявил, что киберпространство превратилось в «поле битвы будущего». По его мнению, уже сейчас в Интернете организованные группы хакеров производят нападения на финансовые организации и наращивают мощности для того, чтобы напасть на американские электрораспределительные сети и закрытые правительственные системы.

" />

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru