


Хакер продемонстрировал удаленный взлом кардиостимулятора, который контролировал ритм биения сердца

Хакер продемонстрировал удаленный взлом кардиостимулятора

Современные медицинские компьютерные устройства, включая такие важные и тонкие вещи, как кардиостимуляторы, подвержены компьютерному взлому. Дистанционно управлять такой техникой можно удаленно с расстояния 9 метров.


Наглядная демонстрация подобного взлома была осуществлена на конференции специалистов по компьютерной безопасности в Мельбурне. Барнаби Джек из компании IO Activ показал, как можно удаленно осуществить взлом кардиостимулятора, который контролировал ритм биения сердца.

Чтобы осуществить взлом медоборудования хакеру понадобился ноутбук, самое устройство и его серийные номера. Перед удивленной публикой эксперт показал, как он обновил прошивку устройства и получил полное управление ритмоводителем сердца. Умелец осуществлял все операции на отдельном устройстве, не подключенном к сердечно-сосудистой системе человека.

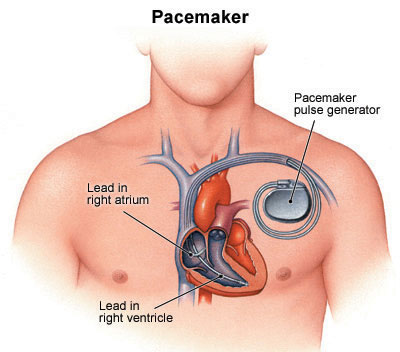
Схема расположения кардиостимулятора.


Барнаби смог не просто удаленно выключить кардиостимулятор, но даже сумел вызвать разряд в 850 вольт, который, безусловно, убил бы человека с таким устройством в груди. Специалист захотел продемонстрировать посетителям мероприятия уязвимость подобных устройств. Эксперт считает, что не представляет особенной сложности установить полное управление кардиостимуляторами, что представляет непосредственную угрозу для человеческой жизни.

«Худший возможный сценарий, заключается в том, что на 100% подобных устройств можно будет загрузить скомпрометированную прошивку, которая распространится по всем подобным устройствам через интернет», – говорит Джек.

Самое интересное, что разработчик занимался разработкой графической административной программы Electric Feel, которая могла бы просканировать все медицинские устройства в радиусе действия ноутбука, прочитать, записанную на них информацию, и даже включить функцию электрошока. К счастью, приложение не было закончено, но такая возможность все еще существует.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru