

Министерство национальной безопасности ищет компьютерных защитников

Американцы придумали, как привлечь кибер-специалистов на госслужбу

Чтобы привлечь высококвалифицированных специалистов по кибер-безопасности, Министерство национальной безопасности собирается оставлять самые интересные должности для федеральных работников, а не сторонних подрядчиков. Эта информация была официально обнародована в отчете специализированной комиссии.


Министерству придется нанять около 600 новых профессионалов, способных самостоятельно решать критические задачи. Более того, правительство должно сосредоточить свое внимание не столько на профессиональных сертификациях, получаемых специалистами, сколько на опыте решения реальных задач, которым специалисты обладают. Чтобы добиться подобного изменения приоритетов, чиновникам необходимо создать систему, которая позволит мгновенно оценивать навыки у соискателей. Точно так же, как военные тестируют пилотов, министерство должно тестировать кибер-защитников.

К таким выводам пришла комиссия из 15 человек, во главе которой оказался Алан Паллер – руководитель исследований в SANS Institute – специальном учреждении, где тренируют специалистов по защите сетей. В этой же комиссии участвовал и Джеф Мосс – бывший хакер и основатель конференции BlackHat и DefCon. Мосс в данный момент является руководителем отдела безопасности ICANN, которая помогает управляться с доменами и менеджментом важнейших составляющих Интернета.

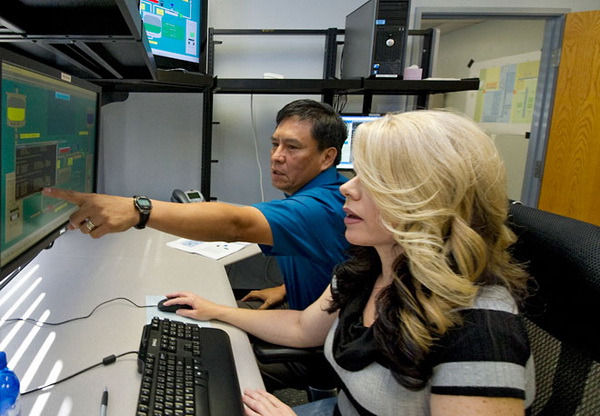
Тренировка экспертов по компьютерной защите в госсекторе.


Вышеупомянутое объединение называется Homeland Security Advisory Council Task Force on CyberSkills. Оно было организовано в июле по просьбе секретаря Министерства национальной безопасности Жанет Наполитано для разработки плана по привлечению работников с отличными навыками в сфере защиты информации и предотвращения компьютерных атак. Эти люди должны были по замыслу Жанет помочь в привлечении новых кадров в защиту компьютерных сетей. Для составления рекомендаций комиссия проводила беседы с экспертами из частных компаний, учеными, преподавателями и чиновниками.

Проблема в том, что количество специалистов с подобными навыками крайне невелико, так что заполучить их хотят не только правительственные структуры, но и многочисленные частные компании. Чтобы найти нужных людей, эксперты советуют сначала составить список вакантных позиций, а также задач, которые необходимо выполнять для эффективной защиты американской инфраструктуры. Считается, что наиболее важные позиции, вроде тестеров уязвимости и специалистов по обратной инженерии, нужно отдавать правительственным работникам, а не передавать сторонним подрядчикам.

«Если вы хотите чтобы люди у вас работали, вы должны создать для них интересные, классные вакансии. Работа должна быть увлекательной, сложной и предлагать возможности для роста», – сообщает комиссия. Не лишним будет также и предоставление надежных инструментов и удобных исследовательских лабораторий.

Комиссия отмечает, что одно из самых больших препятствий на пути высококвалифицированных работников в правительственные структуры – деньги. Зарплата в федеральном секторе и в частном секторе попросту не сопоставима. Изменить эту ситуацию можно только, если предлагать кандидатам возможности для роста и создание очень комфортных рабочих условий.

собирается оставлять самые интересные должности для федеральных работников, а не сторонних подрядчиков. Эта информация была официально обнародована в отчете специализированной комиссии.

" />

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru
