Корпорация Symantec сообщает о результатах трехлетнего исследования вредоносного ПО Backdoor.Proxybox. Специалисты полагают, что автором этой программы является вирусописатель из России, и в настоящее время в сотрудничестве с властями пытаются установить его личность. В расследовании эксперты отталкиваются от используемых им счетов в платежных системах на ряде сайтов по продаже сомнительного ПО.
Последние три месяца специалисты Symantec прикладывали заметные усилия к расследованию деятельности российского хакера, чьё вредоносное ПО Backdoor.Proxybox ежегодно поражает сотни тысяч компьютеров. Расследование позволило раскрыть детали преступления, включая информацию о структуре и размерах ботнета. И специалисты не без основания рассчитывают, что в конечном итоге полученная информация позволит установить личность автора данного вредоносного ПО.
Обычно прокси-сервисы используются для доступа к содержимому, распространение которого ограничено рамками географического региона, или с целью сохранения анонимности. Поставщики подобных услуг присутствуют по всему земному шару. Аналогичное предложение есть и от реселлеров сервиса Proxybox, позиционирующего себя в качестве официального российского поставщика услуг доступа к тысячам серверов всего за $40 в месяц. Сразу появляется вопрос, как им удается предоставлять доступ к такому количеству серверов по такой низкой цене.
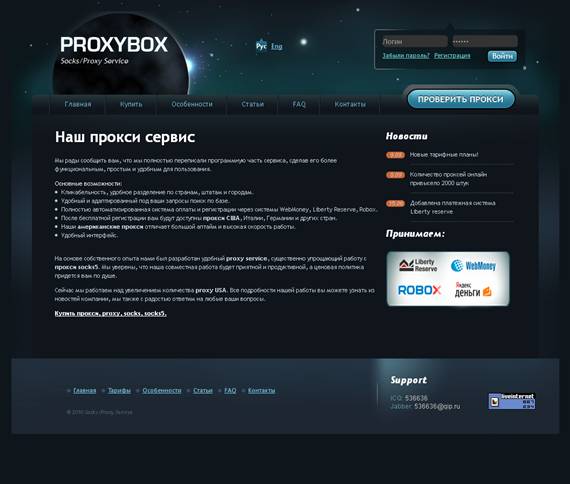
Рисунок 1. Главная страница сайта proxybox
Компоненты угрозы
Расследование началось с реверс-инжиниринга (восстановления программного кода на основе исполняемых файлов) вредоносного ПО Backdoor.Proxybox и показало, что угроза состоит из трех основных компонентов:
1) Дроппера (модуля скрытной загрузки);
2) Основной части вредоносного ПО (модуля «полезной нагрузки»);
3) Руткита.
Дроппер устанавливает на компьютер основную часть вредоносного ПО в качестве службы, копируя его исполняемые файлы в систему и встраивая руткит. Руткит пытается защитить модуль «полезной нагрузки» и другие файлы, связанные с данной угрозой, для обеспечения большей стойкости к средствам защиты, используя новейшие методы противодействия сканированию. Модуль «полезной нагрузки» представляет собой динамическую библиотеку, подгружаемую при старте компьютера, и функционирует как низкоуровневый прокси-сервис, включая скомпрометированный компьютер в состав ботнета, используемого для туннелирования трафика.
Анализ угрозы
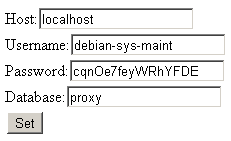
При старте компьютера модуль «полезной нагрузки» выходит на связь по «вшитому» в него адресу основного сервера управления и опрашивает ряд PHP-страниц для самоконфигурирования, регистрирует резервные серверы управления, проверяет скорость соединения и обеспечивает аутентификацию клиента. Основной сервер управления, в свою очередь, предоставляет клиенту список резервных серверов управления, проводит оценку производительности скомпрометированного компьютера и выдаёт пароль для аутентификации на прокси. Анализ сервера управления также выявил несколько общедоступных PHP-страниц, отражающих статистическую информацию о работе ботнета, равно как и учётные данные для подключения к базе данных.
Рисунок 2. Статистика ботнета с command-and-control-сервера
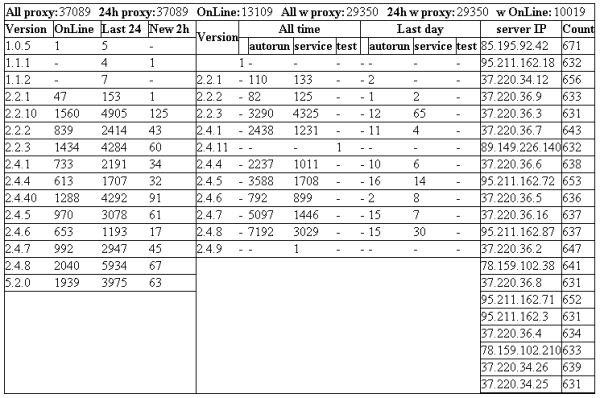
Рисунок 3. Учётные данные для подключения к базе данных сервера управления
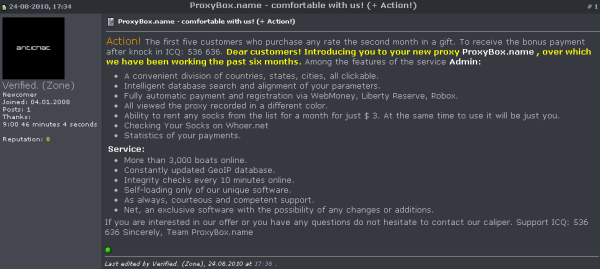
Наблюдение за активностью сервера управления в течение нескольких последних месяцев позволило специалистам Symantec предположить, что оператор ботнета стремится круглосуточно поддерживать его объем постоянным на уровне примерно 40000 активных пользователей. Оператор использует различные варианты распространения вредоносного ПО, включая эксплойт-пак Blackhole. Интересно, что каждый С&С-сервер также предоставляет ботнет-клиенту URL-ссылку на резервный сервер управления в виде [http://]proxybox.name. Этот веб-адрес также был обнаружен в рекламных объявлениях подпольных форумов, таких как, например, Antichat.ru, − русскоязычный форум, посвящённый продаже или обмену скриптами, прокси- и VPN-службами, установленным вредоносным ПО, и другими крайне сомнительным услугами.
Рисунок 4. Реклама сервиса Proxybox.name на antichat.ru
Личность хакера
Во всех рекламных объявлениях данного предприимчивого российского хакера предоставляется ссылка на один из его четырёх веб-сайтов сомнительного предназначения. Все эти сайты так или иначе связаны с прокси и распространением вредоносного ПО: один из них предоставляет доступ через прокси (proxybox.name), другой предоставляет услуги VPN (vpnlab.ru), третий осуществляет услуги антивирусного сканирования (avcheck.ru), а четвертый предоставляет услуги тестирования прокси (whoer.net). Эти четыре сайта также связаны между собой перекрестными статичными баннерами. В качестве адреса поддержки на всех четырех сайтах автор указал один и тот же номер ICQ. Некоторые из этих сайтов предоставляют платные услуги, и варианты способа оплаты везде одинаковы: WebMoney, Liberty Reserve, и RoboKassa.
Рисунок 5. Главная страница Vpnlab.ru
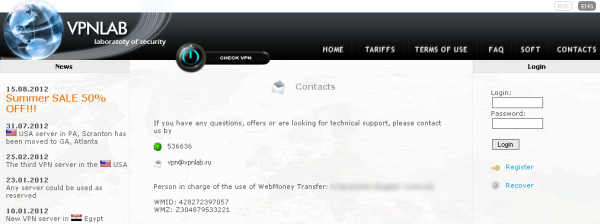
Специалисты компании Symantec начали изучать счета платёжных систем, ассоциированные с этими сайтами, и обнаружили, что все они ведут к гражданину с украинским именем, проживающему в России. Другая информация об этом пользователе WebMoney пока не доступна, однако Symantec продолжает активно сотрудничать с правоохранительными органами стран, имеющих отношение к этим серверам управления.









