

Российские специалисты ESET обнаружили новую разработку киберпреступников

Российские специалисты ESET обнаружили новую разработку киберпреступников

Компания ESET, сообщает об обнаружении и исследовании новой модификации буткита Win32/Rovnix.D. Rovnix представляет собой расширяемый инструментарий для построения буткита с любой полезной нагрузкой для реализации последующих атак.


Основной функционал буткита – создание сети зараженных компьютеров (ботнет), используя которую можно совершать DDoS-атаки, рассылать спам, а также загружать любое вредоносное ПО в систему пользователя. В новой модификации Rovnix была усовершенствована защита от обнаружения антивирусным ПО и расширен функционал. В частности, теперь Rovnix может выполнять сразу несколько вредоносных задач в системе, например, одновременно совершать DDoS-атаки и похищать конфиденциальные данные.

«Rovnix — это первый буткит, который использовал методику обхода обнаружения со стороны антивирусных продуктов при помощи модификаций VBR (Volume Boot Record), — комментирует Александр Матросов, директор Центра вирусных исследований и аналитики ESET. — Сейчас мы наблюдаем новый виток развития этого фреймфорка для разработки буткитов. В новой версии появилась возможность использовать множественную установку вредоносных компонентов, выполняющихся на уровне пользователя, и хранить их в скрытой файловой системе, что сильно усложняет криминалистическую экспертизу».

По данным специалистов ESET, Rovnix активно продавался в начале прошлого года, и его стоимость составляла 60 тысяч долларов. Покупка предусматривала и несколько месяцев поддержки со стороны разработчиков. В составе троянской программы Carberp буткит Rovnix просуществовал с осени прошлого года до весны текущего, после чего злоумышленники перешли на схему установки буткит-компонентов по специальной команде с командного центра.

Подпишитесь на новости

В России показали терминал спутникового интернета до 700 Мбит/с

Интернет из космоса получил три варианта подключения: для промышленных объектов, поездов и выездных команд. «Бюро 1440» представило на форуме «Цифровые решения» серийный терминал 1440.УЛЬТРА, железнодорожную модель 1440.ЗЕМЛЯ и концепт компактного 1440.МИНИ.

Как сообщила компания, для УЛЬТРА заявлена скорость передачи данных до 700 Мбит/с.

Терминал рассчитан на удаленные территории, предприятия и инфраструктурные объекты. Он может работать как стационарно, так и в движении. Габариты серийной модели остались прежними — 600×600 мм, зато массу относительно предсерийного образца снизили на 30%.

Предусмотрена защита IP67 от пыли и кратковременного погружения в воду. Для стройплощадки или удаленного объекта такой запас прочности явно полезнее красивого корпуса.

Однако МИНИ — пока концепт, а не готовый товар. Устройство размером 300×300 мм разрабатывают с целевой скоростью около 100 Мбит/с. Его предполагается использовать как переносное средство связи для спасателей, экстренных служб и экспедиций. Сроки начала производства не объявлены.
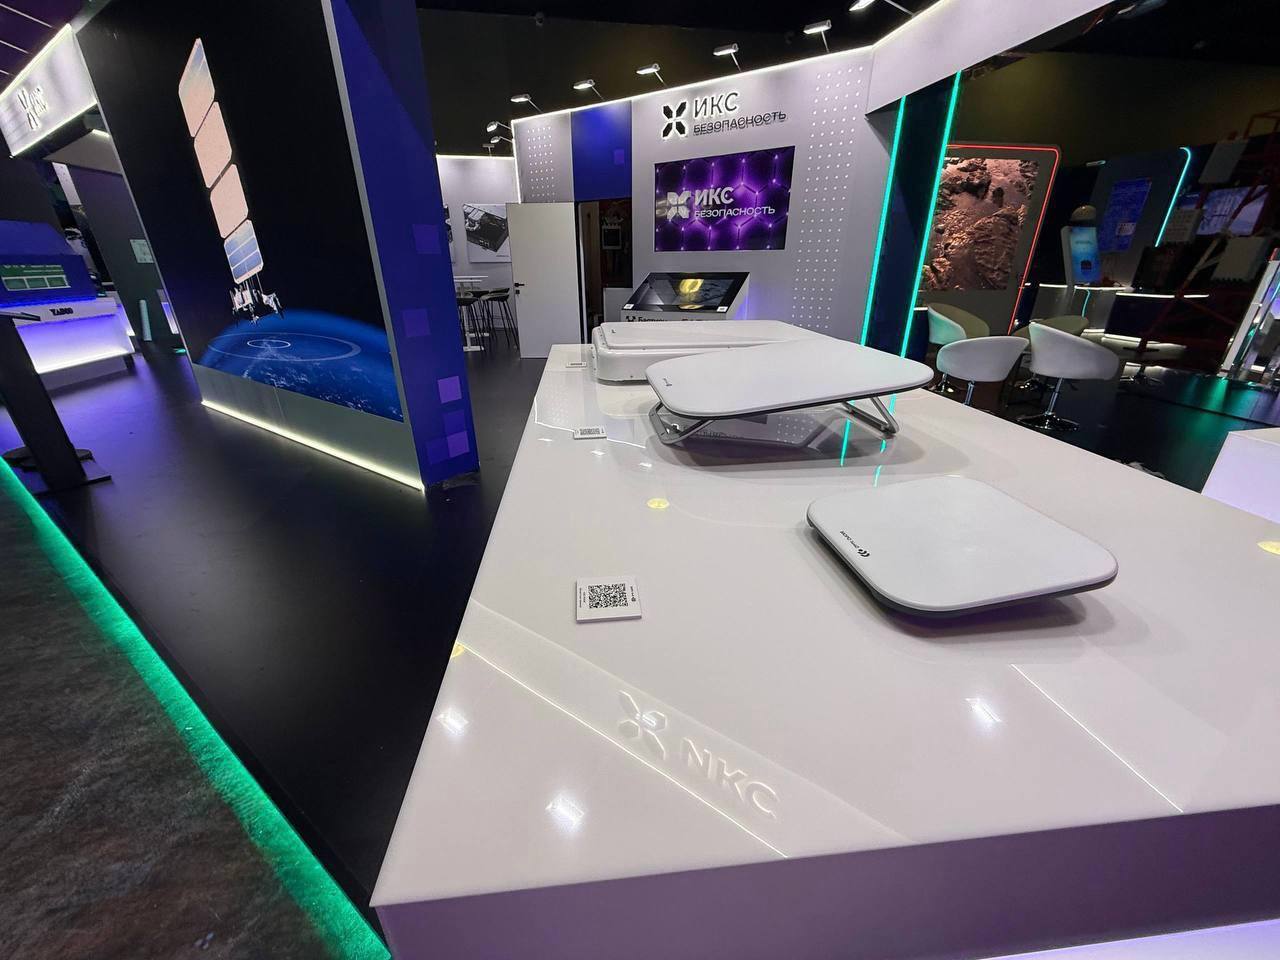

Модель ЗЕМЛЯ уже испытывают на составах РЖД. По заявлению разработчика, она рассчитана на работу при движении до 400 км/ч и предназначена в том числе для «Ласточек» и «Сапсанов». Задача — обеспечить связь пассажирам и экипажу на всем маршруте, включая участки без привычного наземного покрытия.

Наземное оборудование компания развивает параллельно с низкоорбитальной спутниковой группировкой. Тестовые подключения уже проходят на железной дороге и в удаленных населенных пунктах.

Но бежать за терминалом пока рано: о старте продаж «Бюро 1440» обещает сообщить отдельно. Компания также подчеркивает, что ее оборудование не продается через дистрибьюторов, а заявленные максимальные скорости еще не означают, что каждый пользователь получит их в любых условиях.

RSS: Новости на портале Anti-Malware.ru