


Android.Dropdialer был скачан с Google Play около 100 000 раз

Android.Dropdialer был скачан с Google Play около 100 000 раз

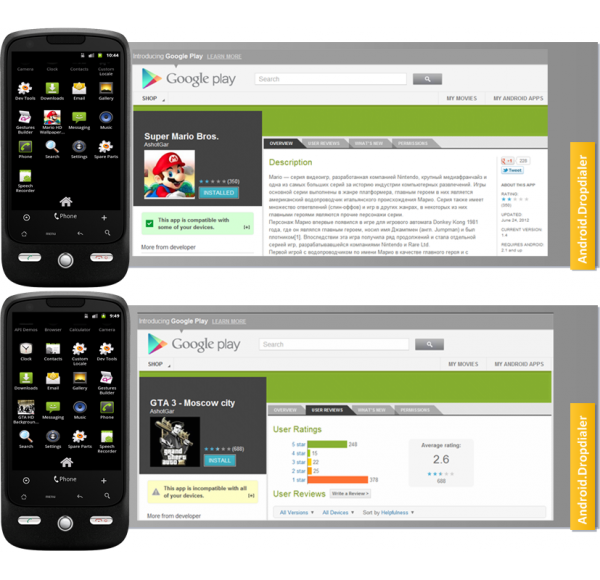
Корпорация Symantec сообщает об обнаружении новой вредоносной программы, опубликованной в официальном каталоге Google Play. Угрозы были размещены под двумя популярными названиями - "Super Mario Bros." и "GTA 3 Moscow City". Оба пакета были опубликованы на Google Play 24 июня и с тех пор были загружены от 50 000 до 100 000 раз.

Рисунок 1


Наиболее интересной особенностью данного вредоносного ПО является то, что угрозе удалось оставаться на Google Play настолько долго, чтобы получить значительное количество загрузок до своего обнаружения. Специалисты Symantec подозревают, что данный эффект достигался за счет удаленного загрузчика, используемого в троянской программе.

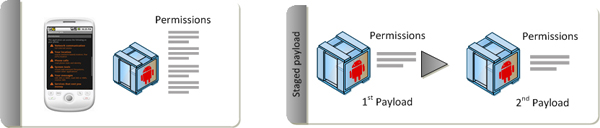
Эту техника уже применялась ранее: автор вредоносного приложения разбивает его на несколько отдельных загружаемых по очереди частей, чтобы избежать детектирования аномалий по время автоматического процесса проверки приложений (QA). В случае с Android.Dropdialer, первая часть ПО была размещена на Google Play. После установки она загружает дополнительный пакет, размещенный на Dropbox: 'Activator.apk'.


Рисунок 2. Разделенный процесс загрузки угрозы


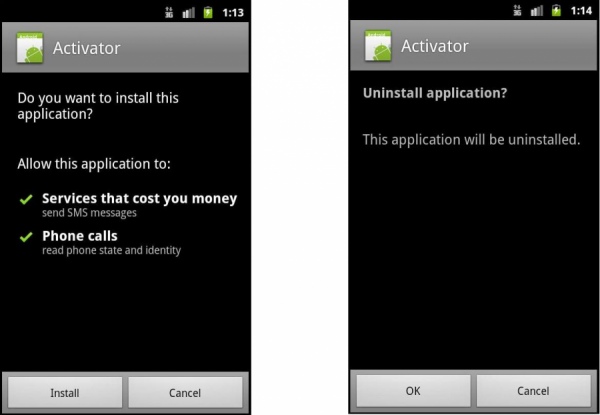
Дополнительный пакет отправляет SMS на платный номер. Интересной особенностью второго компонента является предложение удалить его после отправки одного SMS – простая попытка скрыть истинные цели вредоносного приложения. Платные SMS отправляются в Восточную Европу.


Рисунок 3


В Symantec отмечают молниеносную реакцию группы Android Security - приложения были удалены сразу после уведомления специалистов.

Подпишитесь на новости

Разработчик Telegram предложил увольнять тех, кто пишет код без ИИ

Разработчик официального клиента Telegram для macOS Майк заявил, что 99,9% кода клиентов мессенджера теперь пишет искусственный интеллект. А программистов, которые продолжают работать вручную, он предложил увольнять.

Свою позицию Майк изложил в обсуждении в Telegram. В качестве примера он привёл сайт gram.org: по его словам, проект создали с помощью ИИ за один день.

Идея понравилась Павлу Дурову, который предоставил домен. Ещё один заявленный результат — адаптация iOS-клиента Telegram под складной iPhone Duo за одну ночь с помощью Claude.

По словам Майка, клиентский код теперь пишут даже дизайнеры, а его отношение к ИИ разделяют 80-90% разработчиков Telegram. Однако участники обсуждения спросили о качестве и безопасности.

Разработчик ответил, что уязвимости тоже ищет и исправляет ИИ, а получающийся код, по его оценке, качественнее написанного людьми. Удобная конструкция: нейросеть написала, нейросеть проверила. Но сравнительных результатов проверки безопасности в публикации нет.

Майк также анонсировал открытие GitHub-репозитория с исходниками клиента для macOS, куда желающие смогут предлагать изменения. Прежний репозиторий не обновлялся больше года.

RSS: Новости на портале Anti-Malware.ru