


Android.Dropdialer был скачан с Google Play около 100 000 раз

Android.Dropdialer был скачан с Google Play около 100 000 раз

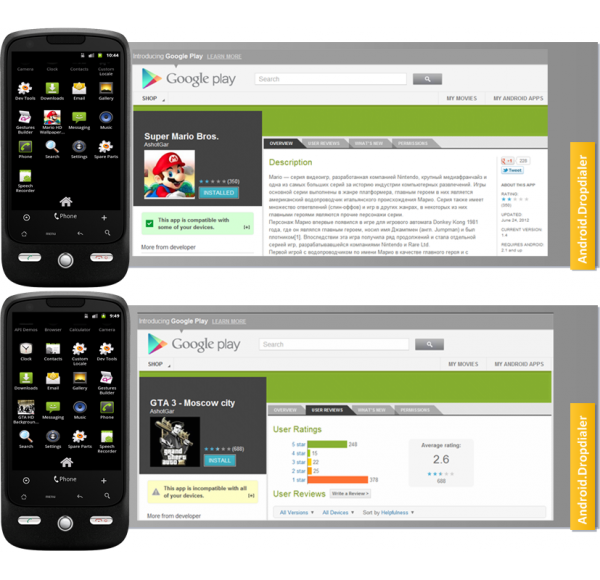
Корпорация Symantec сообщает об обнаружении новой вредоносной программы, опубликованной в официальном каталоге Google Play. Угрозы были размещены под двумя популярными названиями - "Super Mario Bros." и "GTA 3 Moscow City". Оба пакета были опубликованы на Google Play 24 июня и с тех пор были загружены от 50 000 до 100 000 раз.

Рисунок 1


Наиболее интересной особенностью данного вредоносного ПО является то, что угрозе удалось оставаться на Google Play настолько долго, чтобы получить значительное количество загрузок до своего обнаружения. Специалисты Symantec подозревают, что данный эффект достигался за счет удаленного загрузчика, используемого в троянской программе.

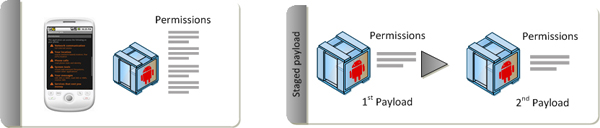
Эту техника уже применялась ранее: автор вредоносного приложения разбивает его на несколько отдельных загружаемых по очереди частей, чтобы избежать детектирования аномалий по время автоматического процесса проверки приложений (QA). В случае с Android.Dropdialer, первая часть ПО была размещена на Google Play. После установки она загружает дополнительный пакет, размещенный на Dropbox: 'Activator.apk'.


Рисунок 2. Разделенный процесс загрузки угрозы


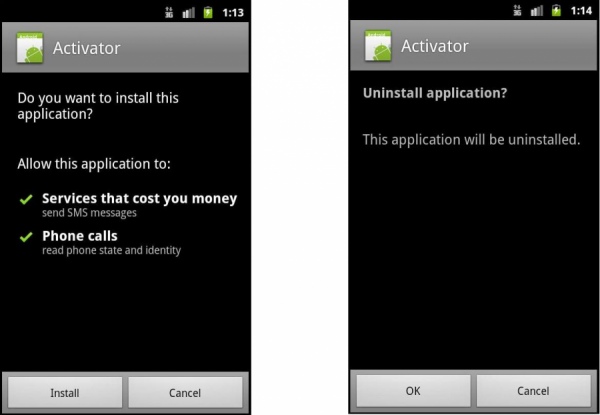
Дополнительный пакет отправляет SMS на платный номер. Интересной особенностью второго компонента является предложение удалить его после отправки одного SMS – простая попытка скрыть истинные цели вредоносного приложения. Платные SMS отправляются в Восточную Европу.


Рисунок 3


В Symantec отмечают молниеносную реакцию группы Android Security - приложения были удалены сразу после уведомления специалистов.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru