

Опубликован прайс - лист за эксплойты для 0-day уязвимостей

Опубликован прайс - лист за эксплойты для 0-day уязвимостей

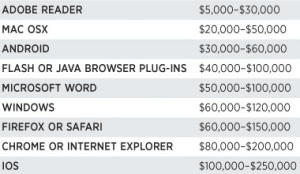
Не секрет, что в любом бизнесе наиболее привлекательным заказчиком являются государственные структуры. Не исключением оказался и рынок эксплойтов для zero-day уязвимостей. По данным Forbes, правительственные агентства готовы заплатить хакерам от  $5,000 до $250,000 за подробную информацию о методах атак популярного программного обеспечения.

На днях журналист Forbes Энди Гринберг, в продолжение недавней истории о Vupen, опубликовал примерную стоимость эксплойтов для популярных программных продуктов. Так, оказалось, что наиболее дорогой является информация о методах атак для операционной системы iOS, разработки компании Apple. По словам хакера, предоставившего эти данные, сумма недавней сделки с одним государственным подрядчиком составила $250,000. Такая стоимость обусловлена сложностью атаки, поскольку система безопасности iOS является наиболее неуязвимой, по сравнению, например, с тем же Android.

Следующими в списке по прибыльности являются эксплойты к обозревателям Chrome, Internet Explorer, Firefox и Safari. Далее следуют продукты софтверного гиганта Microsoft (Windows и Word), а также плагины Flash и Java. Если удастся взломать их систему безопасности, то в среднем за эксплойт можно получить $100,000. Естественно, стоимость может варьироваться в зависимости от уникальности атаки и популярности продукта.

Но возникает вопрос: почему, например, не продать эту информацию самим же производителям и не способствовать гонке вооружений? Ведь обычно, если исследователь обнаружил брешь в системе безопасности он сообщает напрямую разработчику, тем самым помогает совершенствованию продукта. Но в данном случае действует другой закон. О передаче информации об уязвимостях кому бы то ни было не может быть и речи, поскольку обязательным условием сделки такого рода является то, что производитель не должен знать о наличии уязвимости.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru
