


Хакерская группа Anonymous получила собственную настольную операционную систему

Хакерская группа Anonymous получила собственную настольную ОС

Хакерская группа Anonymous получила собственную настольную ОС

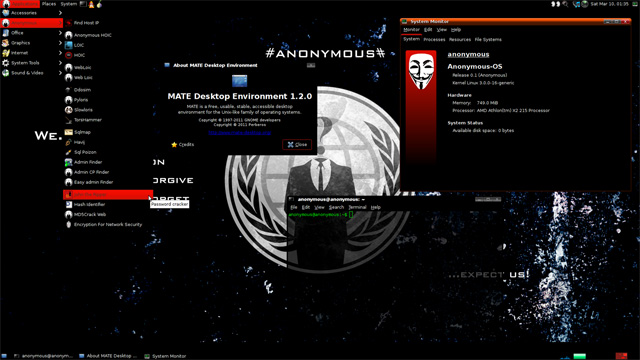
Хакерская группа Anonymous получила собственную настольную операционную систему Anonymous Dekstop OS, включающую в себя решения для поиска уязвимостей на сайтах и симуляции DOS-атак и проведения других действий. Впрочем, сам коллектив Anonymous заявляет, что созданное настольное окружение - это работа, не имеющая к ним отношения.


Сама Anonymous OS представляет собой тюнингованную графическую оболочку MATE, работающую поверх ОС Ubuntu. Скачав разработку, пользователи Ubuntu смогут получить симулятор DOS Ddosim, сканер эксплоитов SQL Poison, ломалку паролей John the Ripper и ряд других программ. Кроме того, оболочка выполнена в фирменном стиле Anonymous и имеет соответствующие обои рабочего стола, передает cybersecurity. 


В блоге создателей разработки по адресу anonymous-os.tumblr.com сказано, что их разработка предназначена для образовательных целей, а также для проверки сайтов на уязвимости. Кроме того, разработчики предупреждают, что реальное проведение атак и взлом систем являются противозаконными и за их реализацию в большинстве стран наступает уголовная или административная ответственность. 

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru