


Хакерская группа Anonymous получила собственную настольную операционную систему

Хакерская группа Anonymous получила собственную настольную ОС

Хакерская группа Anonymous получила собственную настольную ОС

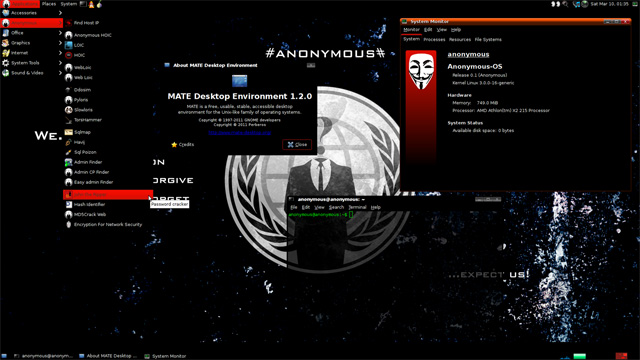
Хакерская группа Anonymous получила собственную настольную операционную систему Anonymous Dekstop OS, включающую в себя решения для поиска уязвимостей на сайтах и симуляции DOS-атак и проведения других действий. Впрочем, сам коллектив Anonymous заявляет, что созданное настольное окружение - это работа, не имеющая к ним отношения.


Сама Anonymous OS представляет собой тюнингованную графическую оболочку MATE, работающую поверх ОС Ubuntu. Скачав разработку, пользователи Ubuntu смогут получить симулятор DOS Ddosim, сканер эксплоитов SQL Poison, ломалку паролей John the Ripper и ряд других программ. Кроме того, оболочка выполнена в фирменном стиле Anonymous и имеет соответствующие обои рабочего стола, передает cybersecurity. 


В блоге создателей разработки по адресу anonymous-os.tumblr.com сказано, что их разработка предназначена для образовательных целей, а также для проверки сайтов на уязвимости. Кроме того, разработчики предупреждают, что реальное проведение атак и взлом систем являются противозаконными и за их реализацию в большинстве стран наступает уголовная или административная ответственность. 

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru