


Осталось 2 дня, чтобы удалить историю поиска Google и Youtube

Осталось 2 дня, чтобы удалить историю поиска Google и Youtube

...

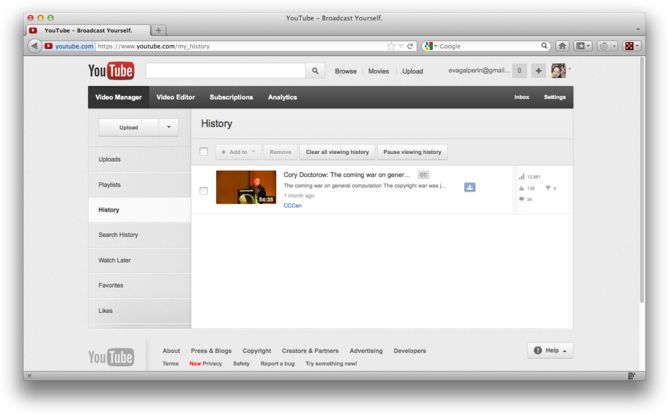
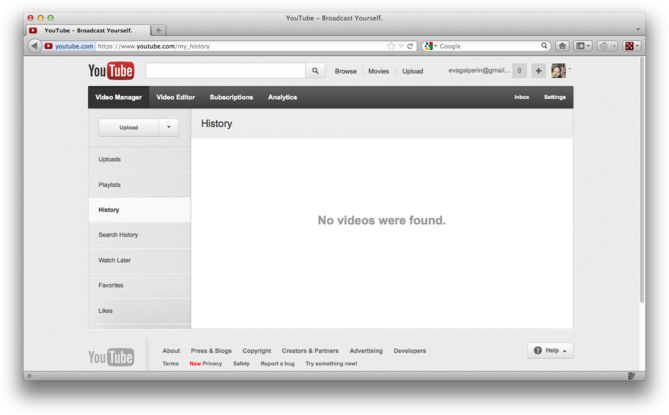
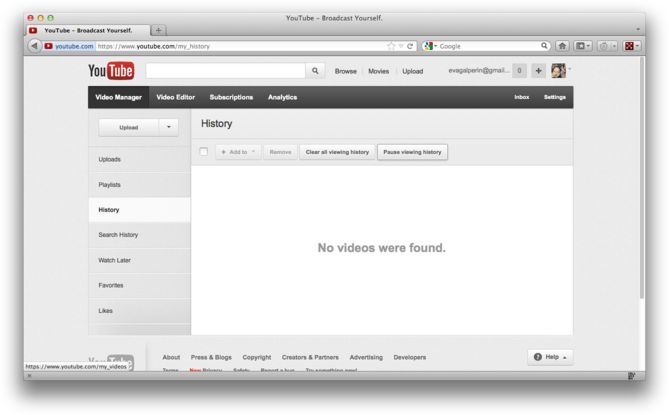
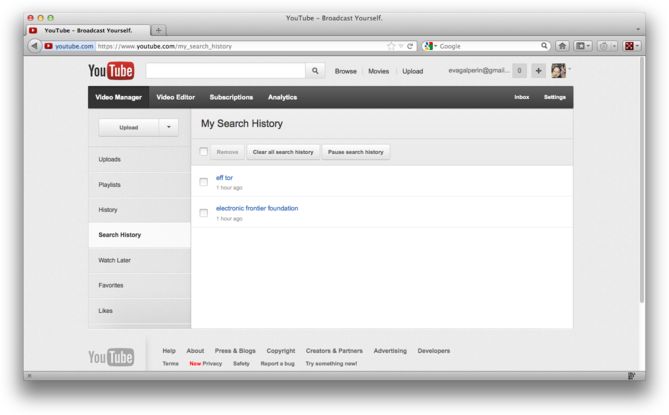
Фонд электронных рубежей опубликовал пошаговую инструкцию, как удалить свою историю просмотров видеороликов на Youtube. На прошлой неделе была опубликована аналогичная пошаговая инструкция по удалению поисковой истории Google. Напомним, что это нужно успеть сделать до 1 марта 2012 года, когда вступают в силу новые правила работы с персональными данными в компании Google.


С 1 марта происходит объединение профилей со всех своих сервисов Google в единую базу данных, так что Google сможет качественнее отслеживать действия пользователей. Для пользователей с включёнными опциями хранения истории просмотров на Youtube компания Google получает право хранить эту историю вечно, а для тех, у кого такая опция отсутствует — 18 месяцев, передает xakep.ru.

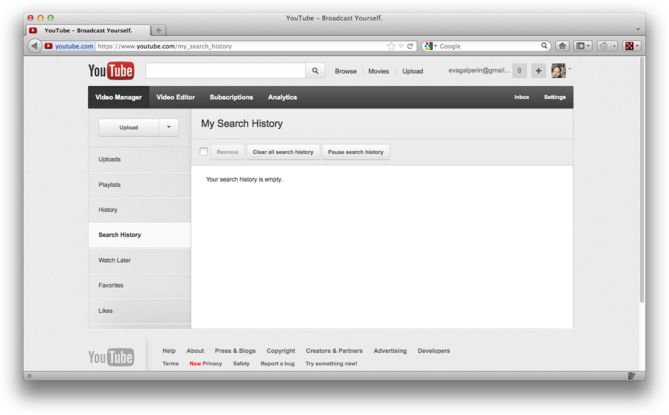
Итак, вот пошаговая инструкция по удалению информации Viewing and Search History из профиля.

1. Зайти в Google Account


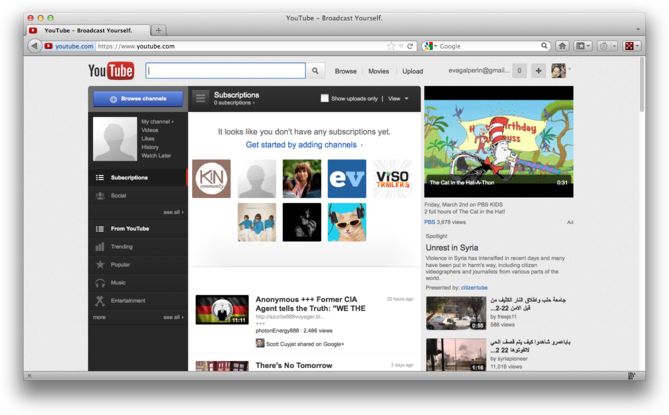
2. Перейти на https://www.youtube.com


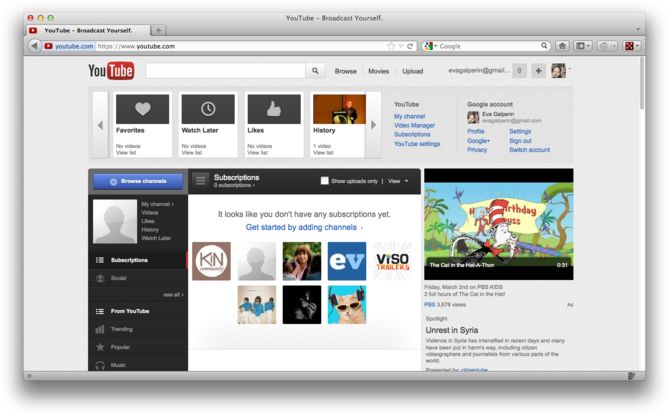
3. Нажать на свою иконку (фото из профиля)


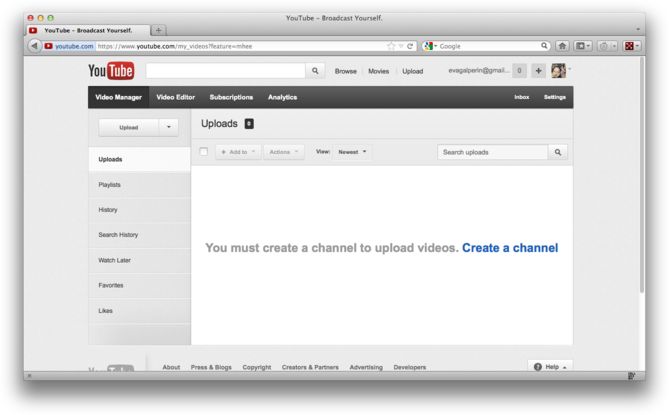
4. Выбрать Video Manager


5. Нажать History


6. Нажать Clear all viewing history


7. Нажать Pause viewing history


8. Нажать Search History


9. Нажать Clear all search history


10. Нажать Pause search history


Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru