


Учёные Стэнфорда взломали видеотесты NuCaptcha

Учёные Стэнфорда взломали видеотесты NuCaptcha

...

Исследователи Стэнфордского университета продолжают испытывать на прочность различные виды тестов CAPTCHA. Ранее они выпустили программу Decaptcha для решения звуковых тестов, позже протестировали текстовую CAPTCHA, а сейчас рапортуют об успехе во взломе видеотестов NuCaptcha.


В своё время это была первая подобная технология на рынке, и компания NuCaptcha, разработчик тестов, позиционировала их как самые сложные и практически неподдающиеся автоматическому распознаванию. К сожалению для них, это совершенно не так.

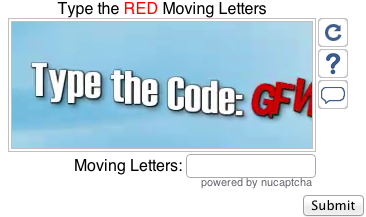
В стандартном видеотесте NuCaptcha буквы проплывают по экрану.


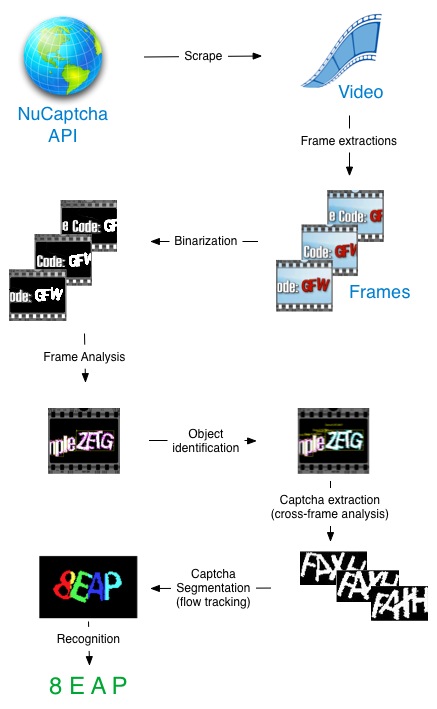
Группа исследователей из Стэнфорда сумела модифицировать свою программу Decaptcha таким образом, что она распознаёт более 90% видеотестов NuCaptcha. Это стало возможным благодаря применению специальных алгоритмов отслеживания объектов на видео, созданных специалистами в области компьютерного зрения. После трекинга происходит анализ трансформации объектов от кадра к кадру.


Разумеется, учёные из Стэнфорда работают не в помощь злоумышленникам, а чтобы помочь разработчикам CAPTCHA сделать более надёжные тесты. Они говорят, что криптографическое сообщество доказало всем, что только открытое обсуждение и испытание на прочность существующих алгоритмов может гарантировать их надёжность, сообщает xakep.ru.

В доказательство благих намерений, исследователи опубликовали результаты своей работы не сразу, а только через несколько месяцев после того, как сообщили о них в компанию NuCaptcha, вместе со своими рекомендациями, как можно усилить защиту. Рекомендации основаны на общем принципе «сопротивления отслеживанию», то есть нужно создавать в кадре объект с такими же свойствами, что и текст реальной CAPTCHA, так что у алгоритма отслеживания «сбивается прицел» и он не знает, какой из объектов анализировать. К настоящему времени компания уже разработала более качественные тесты с бóльшими искажениями символов и сильнее замусоренным фоном, а также добавили большее количество отредактированных кадров в видео (каждый видеотест состоит примерно из 500 кадров), чтобы затруднить анализ видеопотока.

Впрочем, стэнфордские учёные сохраняют здоровый скептицизм относительно обновленной технологии NuCaptcha, но воздерживаются от окончательных выводов, пока не смогут протестировать новые тесты с помощью своей программы.

Хакер PalachPro заявил об отключении серверов поставщика связи для ВСУ

Пророссийский хакер PalachPro сообщил о кибератаке на инфраструктуру украинской компании Dolya Communication Systems, поставляющей средства связи и продукцию военного назначения для ВСУ, СБУ и Нацгвардии Украины. По его версии, атакующие нарушили работу серверов, файлового менеджера и внутреннего документооборота компании.

Недоступными, по данным РИА Новости, стали корпоративная почта, файловый обмен, сайт и мессенджер Sonata, который используют украинские военные.

Кроме того, сотрудники Dolya будто бы потеряли возможность добавлять в базу новые заказы силовых структур.

PalachPro утверждает, что для атаки применялись DDoS и другие, не раскрытые им методы воздействия. Предполагаемые последствия — задержки в обслуживании систем радиосвязи, проблемы с доступом к технической документации и временный переход пользователей Sonata на резервные каналы.

Dolya Communication Systems ранее упоминалась как производитель Sonata, а также как дилер и партнёр американской Motorola Solutions. В открытых источниках среди заказчиков компании назывались ВСУ, СБУ и Нацгвардия Украины. Также организация обладает полномочиями на экспорт и импорт товаров военного назначения.

Сам хакер пообещал продолжить подобные атаки на украинские компании. Однако на данный момент достоверно можно говорить лишь о заявлении PalachPro. Масштаб атаки, реальное влияние на работу Sonata и утверждение о длительной блокировке сервисов независимо не подтверждены.

RSS: Новости на портале Anti-Malware.ru