


Спам от Waledac очерняет репутацию кандидатов в президенты

Спам от Waledac очерняет репутацию кандидатов в президенты

Корпорация Symantec сообщает об обнаружении смам-сети семейства Waledac, распространяемого по целевым адресам в России. Распространяемый ей спам содержал ссылки на статьи, очерняющие репутацию Михаила Прохорова и ряда других политиков и бизнесменов. 


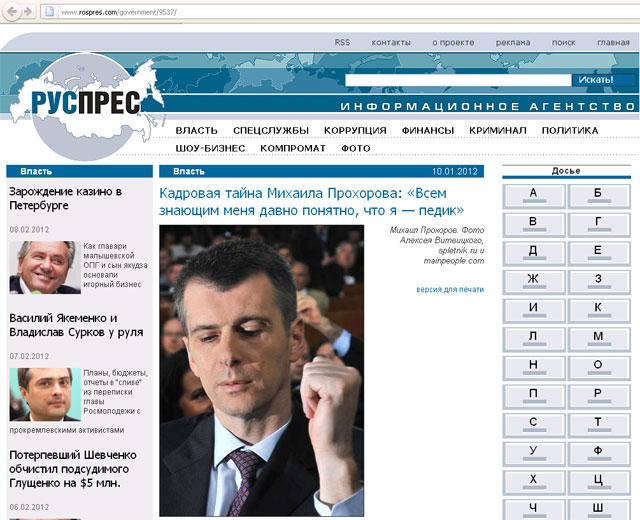
Статья, размещенная на сайте

Совсем недавно сообщалось о повторном появлении одной из разновидностей популярного ботнета (Kelihos), детектируемого Symantec как W32.Waledac.C. Waledac - это семейство угроз, отслеживаемых Symantec на протяжении многих лет. Подобные угрозы встречались во многих блогах и на страницах в Интернет. В прошлом Waledac был печально известен как ботнет, рассылающий спам из взломанных систем. Основной целью этих рассылок было распространение самого спам-бота – в теле письма располагалась ссылка, которая часто (но не всегда) указывала на исполняемый файл Waledac, размещенный на скомпрометированном веб-сайте. Вариант данного вредоносного кода, W32.Waledac.C, также рассылает спам, но с другой целью.


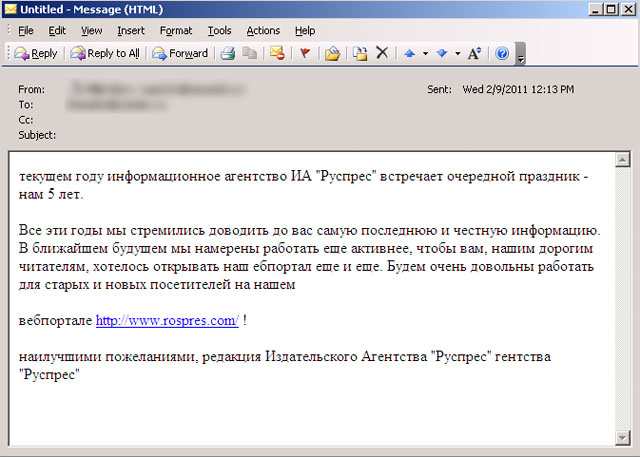
Спам, содержащий ссылку на скомпрометированный веб-сайт

Ссылка на Rospres.com, содержащаяся в нежелательном письме, содержит переход на статью, размещенную на этом сайте. Symantec не обнаружил признаков того, что ссылка в письме способствует распространению вредоносного кода. В то же время на сайте Rospres.com имеется огромное количество статей об известных в России людях, включая политических деятелей и бизнесменов. Цель таких статей – очернить репутацию этих людей. 
В данной статье представлен Михаил Прохоров – российский миллиардер, а также независимый кандидат, выдвинувший свою кандидатуру на президентские выборы марта 2012 года.
Пока неясно, что является целью рассылок Waledac – продвижение сайта Rospres.com или подрыв репутации отдельных кандидатов на выборах, все зависит от настоящей мотивации группировки, контролирующей вредоносный код W32.Waledac.C.

Подпишитесь на новости

Хакеры запустили таймер до публикации похищенных у Nvidia данных

Кибергруппировка The Gentlemen добавила Nvidia на свой сайт для вымогательства и пригрозила опубликовать якобы похищенные данные. При этом злоумышленники не представили образцов файлов или других доказательств взлома. Nvidia публично не подтверждала компрометацию.

Об этом сообщает Cybernews. На момент публикации таймер показывал 234 часа до предполагаемого раскрытия данных — менее десяти дней.

В записи размещены краткое описание Nvidia и контакт для переговоров через мессенджер Tox. Какие сведения могли попасть к преступникам, когда произошло предполагаемое проникновение и какие системы затронуты, не указано.

 

Сотрудник Cybernews Арас Назаровас отметил, что The Gentlemen ранее преувеличивала свои успехи, неверно связывала похищенные данные с компаниями и повторно использовала старые утечки.

По его оценке, нынешнее заявление может касаться ошибочно приписанных Nvidia данных либо небольшого инцидента.

Cybernews направило запрос в Nvidia. Масштаб и сам факт предполагаемой утечки пока не подтверждены.

RSS: Новости на портале Anti-Malware.ru