


Спам от Waledac очерняет репутацию кандидатов в президенты

Спам от Waledac очерняет репутацию кандидатов в президенты

Корпорация Symantec сообщает об обнаружении смам-сети семейства Waledac, распространяемого по целевым адресам в России. Распространяемый ей спам содержал ссылки на статьи, очерняющие репутацию Михаила Прохорова и ряда других политиков и бизнесменов. 


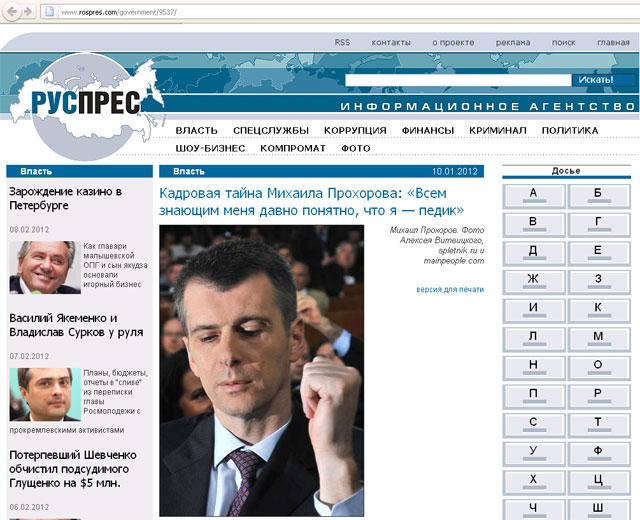
Статья, размещенная на сайте

Совсем недавно сообщалось о повторном появлении одной из разновидностей популярного ботнета (Kelihos), детектируемого Symantec как W32.Waledac.C. Waledac - это семейство угроз, отслеживаемых Symantec на протяжении многих лет. Подобные угрозы встречались во многих блогах и на страницах в Интернет. В прошлом Waledac был печально известен как ботнет, рассылающий спам из взломанных систем. Основной целью этих рассылок было распространение самого спам-бота – в теле письма располагалась ссылка, которая часто (но не всегда) указывала на исполняемый файл Waledac, размещенный на скомпрометированном веб-сайте. Вариант данного вредоносного кода, W32.Waledac.C, также рассылает спам, но с другой целью.


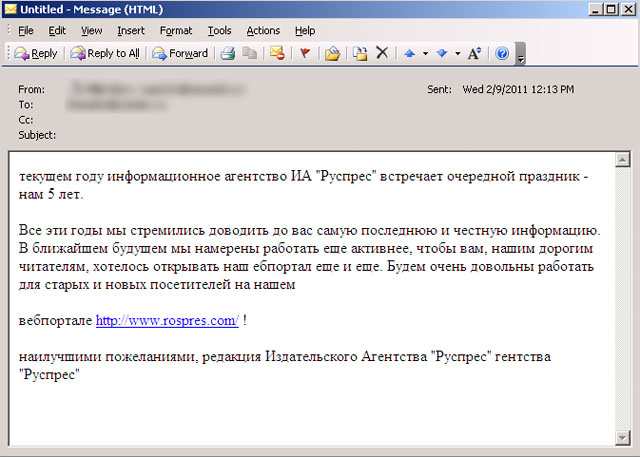
Спам, содержащий ссылку на скомпрометированный веб-сайт

Ссылка на Rospres.com, содержащаяся в нежелательном письме, содержит переход на статью, размещенную на этом сайте. Symantec не обнаружил признаков того, что ссылка в письме способствует распространению вредоносного кода. В то же время на сайте Rospres.com имеется огромное количество статей об известных в России людях, включая политических деятелей и бизнесменов. Цель таких статей – очернить репутацию этих людей. 
В данной статье представлен Михаил Прохоров – российский миллиардер, а также независимый кандидат, выдвинувший свою кандидатуру на президентские выборы марта 2012 года.
Пока неясно, что является целью рассылок Waledac – продвижение сайта Rospres.com или подрыв репутации отдельных кандидатов на выборах, все зависит от настоящей мотивации группировки, контролирующей вредоносный код W32.Waledac.C.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru