

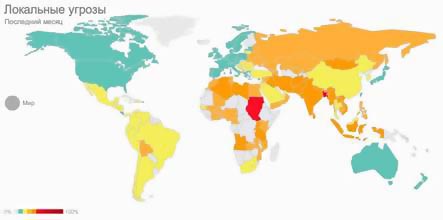

Статистика и география информационных угроз на портале Securelist

Статистика и география информационных угроз на портале Securelist

...

 «Лаборатория Касперского» объявляет о создании на портале securelist раздела, который позволяет в режиме реального времени получать актуальную статистику об информационных угрозах в различных регионах мира.

Для сбора статистических данных используется распределённая «облачная» система мониторинга и быстрого реагирования на компьютерные угрозы Kaspersky Security Network (KSN), объединяющая пользователей продуктов «Лаборатории Касперского» по всему миру. Около 50 млн компьютеров, входящих в состав KSN, сообщают «облаку» обо всех попытках заражения и случаях подозрительного поведения программ. После обработки полученной информации она становится доступной другим компьютерам, имеющим соединение с «облаком». Одновременно происходит процесс обобщения и анализа данных, результаты которого теперь в режиме онлайн представлены на порталеsecurelist.


Статистические данные предоставляются по четырём типам угроз: локальные угрозы, то есть обнаруженные на компьютере при сканировании файлов; веб-угрозы, которые детектируется при загрузке веб-страниц; сетевые атаки и уязвимости. По каждой из категорий пользователь может выбрать один из трёх типов представления информации. Самый наглядный из них – цветная интерактивная карта мира, отображающая количество заражений – от безопасного зеленого до темно-красного, говорящего о серьёзной эпидемии. Наведя курсор мыши на любую из стран, можно увидеть общий уровень заражения. По клику на страну выводится подробная статистика для выбранной пользователем угрозы, а также ТОП-10 угроз за выбранный промежуток времени. Период показа также может варьироваться – от суток до месяца, с промежуточным шагом в неделю. Таким образом, можно увидеть и кратковременные ключевые атаки, и общий уровень безопасности киберпространства страны за более продолжительный промежуток времени.

Второй вариант представления – круговые диаграммы, на которых отображен общий уровень заражения по регионам и странам. По клику на необходимую страну происходит ее отображение на карте. Кроме того, данные могут быть представлены в виде списка стран, подвергшихся наибольшему количеству атак со стороны киберпреступников.

«Обнаружение угроз и борьба с ними невозможна без мощного статистического инструмента, основанного на данных от миллионов пользователей по всему миру. Наша облачная система безопасности Kaspersky Security Network позволяет не только оперативно блокировать угрозы, но и выявлять любые локальные и глобальные инциденты в режиме реального времени, – говорит главный антивирусный эксперт «Лаборатории Касперского» Александр Гостев. – Ранее эти данные были доступны только нашим экспертам, но теперь мы рады представить их всем тем, для кого они могут представлять интерес: нашим клиентам, средствам массовой информации и коллегам по индустрии информационной безопасности».

Для отображения статистики необходим браузер с поддержкой технологии Adobe Flash. Подробная статистическая информация доступна на сайте www.securelist.com/ru/statistics.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru