


Вредоносные QR-коды «продвигают» вредоносное ПО для Android

Вредоносные QR-коды «продвигают» вредоносное ПО для Android

Согласно Википедии QR-код (Quick Response) — это матричный код (двухмерный штрихкод), изначально разработанный для применения в автомобильной промышленности. Сегодня QR-коды становятся все более популярными и широко используются в рекламных баннерах, журналах, транспорте и бейджах для обеспечения быстрого и простого доступа к определенной информации. У QR-кода довольно большая емкость по сравнению с обычным штрихкодом: в нем может помещаться 7089 цифровых или 4296 буквенно-цифровых символов. И этого более чем достаточно, чтобы сохранить текст или URL.


А как насчет вредоносных QR-кодов? Да, вы можете с помощью вашего смартфона сосканировать QR-код, а он перенаправит вас на URL с вредоносным файлом (APK или JAR). Такие QR-коды существуют и пользуются все большим спросом.

Сегодня люди, которые пользуются смартфонами, часто ищут программное обеспечение для своих устройств с помощью обычного компьютера. Если пользователь находит что-то интересное, то для того, чтобы загрузить это в смартфон, он должен вручную ввести URL в браузер своего телефона. Это не очень удобно, поэтому такие веб-сайты имеют QR-коды, которые легко сканируются, пишет securelist. 

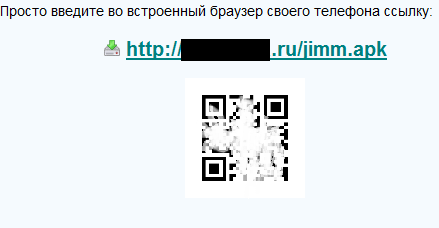
Известно, что сегодня многие вредоносные программы для мобильных устройств (особенно SMS-троянцы) распространяются через сайты, на которых все ПО — вредоносное. А киберпреступники стали использовать вредоносные QR-коды — так сказать, для удобства пользователей. Вот пример такого веб-сайта:

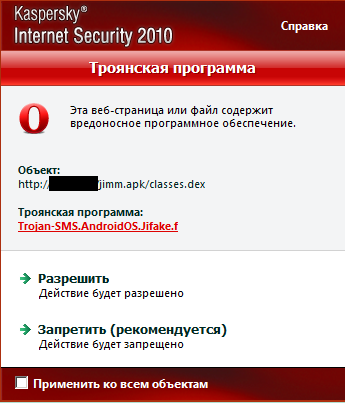
Любопытно, что зашифрованный URL работает, но в нем нет файла ‘jimm.apk’, который требуется для этой ссылки. Но если пользователь просканирует QR-код, он будет перенаправлен на другой URL, где есть файл ‘jimm.apk’. Этот файл детектируется как Trojan-SMS.AndroidOS.Jifake.f:

Сама вредоносная программа — это приложение Trojanized Jimm (для мобильных клиентов ICQ), которое отправляет несколько SMS-сообщений на короткий номер 2476 (стоимостью $6 каждое). После установки программы в меню телефона появляется иконка ‘JimmRussia’.

При этом на других веб-сайтах также есть вредоносные QR-коды, содержащие ссылки на различные J2ME SMS-троянцы. Использование QR-кодов для распространения вредоносного ПО было предсказуемым. И пока эта технология популярна, киберпреступники будут продолжать ее применять. Эти два примера - лишь первые ласточки, и в ближайшем будущем мы, скорее всего, увидим новые вредоносные программы для мобильных устройств, распространяемые через QR-коды.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru