


Вредоносные QR-коды «продвигают» вредоносное ПО для Android

Вредоносные QR-коды «продвигают» вредоносное ПО для Android

Согласно Википедии QR-код (Quick Response) — это матричный код (двухмерный штрихкод), изначально разработанный для применения в автомобильной промышленности. Сегодня QR-коды становятся все более популярными и широко используются в рекламных баннерах, журналах, транспорте и бейджах для обеспечения быстрого и простого доступа к определенной информации. У QR-кода довольно большая емкость по сравнению с обычным штрихкодом: в нем может помещаться 7089 цифровых или 4296 буквенно-цифровых символов. И этого более чем достаточно, чтобы сохранить текст или URL.


А как насчет вредоносных QR-кодов? Да, вы можете с помощью вашего смартфона сосканировать QR-код, а он перенаправит вас на URL с вредоносным файлом (APK или JAR). Такие QR-коды существуют и пользуются все большим спросом.

Сегодня люди, которые пользуются смартфонами, часто ищут программное обеспечение для своих устройств с помощью обычного компьютера. Если пользователь находит что-то интересное, то для того, чтобы загрузить это в смартфон, он должен вручную ввести URL в браузер своего телефона. Это не очень удобно, поэтому такие веб-сайты имеют QR-коды, которые легко сканируются, пишет securelist. 

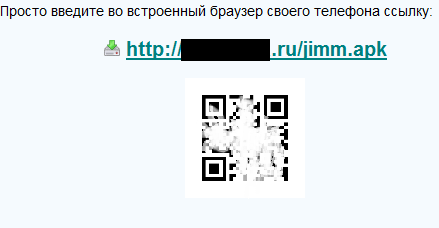
Известно, что сегодня многие вредоносные программы для мобильных устройств (особенно SMS-троянцы) распространяются через сайты, на которых все ПО — вредоносное. А киберпреступники стали использовать вредоносные QR-коды — так сказать, для удобства пользователей. Вот пример такого веб-сайта:

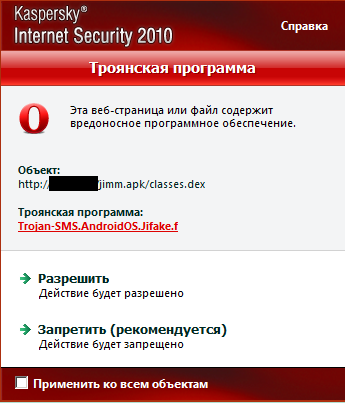
Любопытно, что зашифрованный URL работает, но в нем нет файла ‘jimm.apk’, который требуется для этой ссылки. Но если пользователь просканирует QR-код, он будет перенаправлен на другой URL, где есть файл ‘jimm.apk’. Этот файл детектируется как Trojan-SMS.AndroidOS.Jifake.f:

Сама вредоносная программа — это приложение Trojanized Jimm (для мобильных клиентов ICQ), которое отправляет несколько SMS-сообщений на короткий номер 2476 (стоимостью $6 каждое). После установки программы в меню телефона появляется иконка ‘JimmRussia’.

При этом на других веб-сайтах также есть вредоносные QR-коды, содержащие ссылки на различные J2ME SMS-троянцы. Использование QR-кодов для распространения вредоносного ПО было предсказуемым. И пока эта технология популярна, киберпреступники будут продолжать ее применять. Эти два примера - лишь первые ласточки, и в ближайшем будущем мы, скорее всего, увидим новые вредоносные программы для мобильных устройств, распространяемые через QR-коды.

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru