


Мошенники прикрываются McDonald's для проведения фишинговых атак

Мошенники прикрываются McDonald's для проведения фишинговых атак

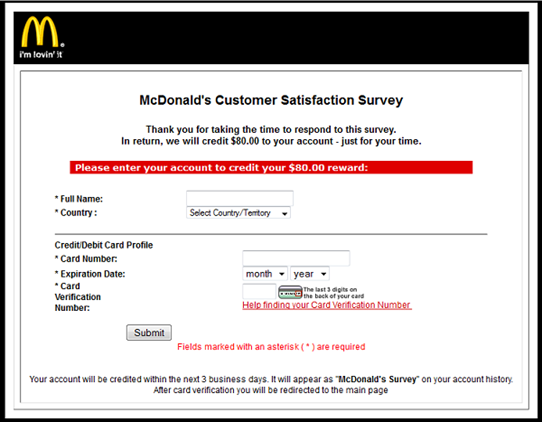
Эксперты «Лаборатории Касперского» зафиксировали новый вид фишинга с использованием веб-сайта с коротким javascript-кодом. Пользователю приходит письмо якобы от компании McDonald's о том, что он выиграл возможность участвовать в опросе и мгновенно получить за это вознаграждение на свой счет.


Письма с предложением принять участие в опросе удовлетворенности качеством работы сети общественного питания McDonald’s начали приходить 5 сентября. После прохождения опроса пользователь попадает на другую форму, где нужно указать номер своей кредитной карточки, срок ее действия и cvv код, чтобы получить награду в $80.

 После этого жертва перенаправляется на официальный сайт McDonald's, а данные платежной карты уходят злоумышленникам. В письме в поле "От кого" значится адрес mcdonalds@mcdonaldss.com с лишней буквой "s" в домене. Это типичный мошеннический прием – использовать адреса, незаметно отличающиеся от настоящих.

Для обхода фильтров и черных списков злоумышленники используют зараженные веб-сайты: пройдя по ссылке в письме, пользователь попадает сначала на страничку сайта, где нет ничего, кроме короткого javascript-кода, перенаправляющего пользователя на основной сайт мошенников.

«Киберпреступники становятся все изобретательней, сочетая проверенные приемы социальной инженерии и новейшие технологии, – отмечает Дарья Гудкова, руководитель отдела контентных аналитиков «Лаборатории Касперского» в посте о новом виде фишинга. – Эта новая схема мошенничества активна и в данный момент! Будьте осторожны и не переходите по ссылкам из спам-писем, ведь всегда можно зайти на официальный сайт и получить всю необходимую информацию».

Подпишитесь на новости

Приложение МЧС взломали для рассылки фейков, оповещение не пострадало

Мобильное приложение МЧС России подверглось массированной кибератаке в ночь на 2 ноября. Через него населению разослали ложную информацию. Специалисты устраняют уязвимость и восстанавливают штатную работу приложения.

О произошедшем ведомство сообщило в официальном телеграм-канале. Позднее МЧС отдельно уточнило: система оповещения населения работает штатно.

По заявлению министерства, взлом приложения не повлиял и не может повлиять на её функционирование.

Основные каналы экстренного оповещения — региональные и муниципальные системы с сиренами и громкоговорителями, СМС, телевидение и радио. Мобильное приложение ведомство назвало дополнительным сервисом информирования.

В МЧС призвали сохранять спокойствие и проверять сведения на сайте министерства и в его официальных аккаунтах. Подробности уязвимости и способ проникновения в опубликованном сообщении не раскрываются.

Киберинцидент вскрывает опасную сторону атак на сервисы безопасности: злоумышленникам необязательно отключать систему целиком, чтобы посеять тревогу. Достаточно подменить сообщение там, где пользователь привык доверять отправителю.

RSS: Новости на портале Anti-Malware.ru