


Каждый второй компьютер в России подвергается кибератаке

Каждый второй компьютер в России подвергается кибератаке

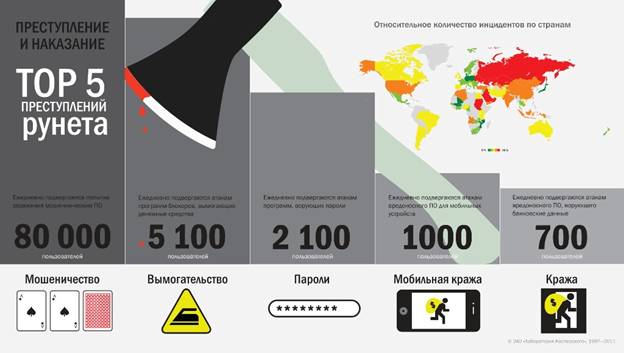
Согласно данным «Лаборатории Касперского», полученным с помощью «облачной» системы мониторинга и быстрого реагирования на угрозы Kaspersky Security Network, в среднем каждый второй компьютер в России (55,3%) подвергается кибератаке. Из общего количества инцидентов эксперты компании выделяют пять наиболее распространенных видов угроз.


Чаще всего в Рунете опасность представляет различное мошенническое ПО. Каждый день 80 тыс. российских пользователей подвергаются попыткам заражения вредоносным кодом. С программами-блокерами, вымогающими денежные средства, сталкиваются 5,1 тыс. пользователей. Кроме этого, угрозу представляют вредоносные программы для мобильных устройств – тысяча инцидентов в день, а также банковские троянцы, ежедневно атакующие 700 компьютеров.


Особое внимание киберпреступники уделяют социальным сетям. Как отмечает Сергей Голованов, ведущий вирусный аналитик «Лаборатории Касперского», именно эти ресурсы в последнее время становятся одним из самых быстрых каналов распространения вредоносного кода. «Объектом интереса злоумышленников являются пароли пользователей, для кражи которых используются троянские программы, распространяемые через уязвимости в платформах соцсетей и с помощью различных психологических уловок», – отмечает эксперт. По его словам, ежедневно в России в среднем 2,1 тыс. владельцев аккаунтов в популярных социальных сервисах подвергаются атаке зловредов. Для обеспечения безопасности персональных данных Сергей Голованов рекомендует использовать комплексные защитные решения, в состав которых входит, например, инструмент Виртуальная клавиатура. Она может быть использована, в частности, на различных интернет-ресурсах для набора конфиденциальной информации и позволяет избежать перехвата важных данных.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru