


Каждый второй компьютер в России подвергается кибератаке

Каждый второй компьютер в России подвергается кибератаке

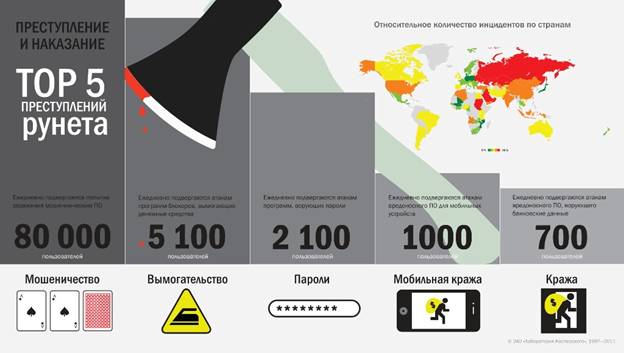
Согласно данным «Лаборатории Касперского», полученным с помощью «облачной» системы мониторинга и быстрого реагирования на угрозы Kaspersky Security Network, в среднем каждый второй компьютер в России (55,3%) подвергается кибератаке. Из общего количества инцидентов эксперты компании выделяют пять наиболее распространенных видов угроз.


Чаще всего в Рунете опасность представляет различное мошенническое ПО. Каждый день 80 тыс. российских пользователей подвергаются попыткам заражения вредоносным кодом. С программами-блокерами, вымогающими денежные средства, сталкиваются 5,1 тыс. пользователей. Кроме этого, угрозу представляют вредоносные программы для мобильных устройств – тысяча инцидентов в день, а также банковские троянцы, ежедневно атакующие 700 компьютеров.


Особое внимание киберпреступники уделяют социальным сетям. Как отмечает Сергей Голованов, ведущий вирусный аналитик «Лаборатории Касперского», именно эти ресурсы в последнее время становятся одним из самых быстрых каналов распространения вредоносного кода. «Объектом интереса злоумышленников являются пароли пользователей, для кражи которых используются троянские программы, распространяемые через уязвимости в платформах соцсетей и с помощью различных психологических уловок», – отмечает эксперт. По его словам, ежедневно в России в среднем 2,1 тыс. владельцев аккаунтов в популярных социальных сервисах подвергаются атаке зловредов. Для обеспечения безопасности персональных данных Сергей Голованов рекомендует использовать комплексные защитные решения, в состав которых входит, например, инструмент Виртуальная клавиатура. Она может быть использована, в частности, на различных интернет-ресурсах для набора конфиденциальной информации и позволяет избежать перехвата важных данных.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru