


Каждый второй компьютер в России подвергается кибератаке

Каждый второй компьютер в России подвергается кибератаке

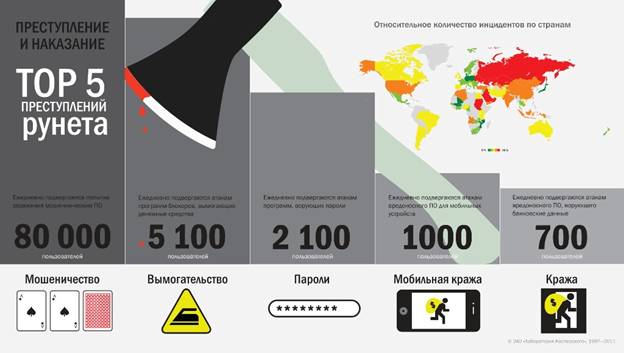
Согласно данным «Лаборатории Касперского», полученным с помощью «облачной» системы мониторинга и быстрого реагирования на угрозы Kaspersky Security Network, в среднем каждый второй компьютер в России (55,3%) подвергается кибератаке. Из общего количества инцидентов эксперты компании выделяют пять наиболее распространенных видов угроз.


Чаще всего в Рунете опасность представляет различное мошенническое ПО. Каждый день 80 тыс. российских пользователей подвергаются попыткам заражения вредоносным кодом. С программами-блокерами, вымогающими денежные средства, сталкиваются 5,1 тыс. пользователей. Кроме этого, угрозу представляют вредоносные программы для мобильных устройств – тысяча инцидентов в день, а также банковские троянцы, ежедневно атакующие 700 компьютеров.


Особое внимание киберпреступники уделяют социальным сетям. Как отмечает Сергей Голованов, ведущий вирусный аналитик «Лаборатории Касперского», именно эти ресурсы в последнее время становятся одним из самых быстрых каналов распространения вредоносного кода. «Объектом интереса злоумышленников являются пароли пользователей, для кражи которых используются троянские программы, распространяемые через уязвимости в платформах соцсетей и с помощью различных психологических уловок», – отмечает эксперт. По его словам, ежедневно в России в среднем 2,1 тыс. владельцев аккаунтов в популярных социальных сервисах подвергаются атаке зловредов. Для обеспечения безопасности персональных данных Сергей Голованов рекомендует использовать комплексные защитные решения, в состав которых входит, например, инструмент Виртуальная клавиатура. Она может быть использована, в частности, на различных интернет-ресурсах для набора конфиденциальной информации и позволяет избежать перехвата важных данных.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru