


Утилита FakeAV Cleaner от G Data не оставляет шанса поддельным антивирусам

Утилита FakeAV Cleaner от G Data не оставляет шанса поддельным антивирусам

...

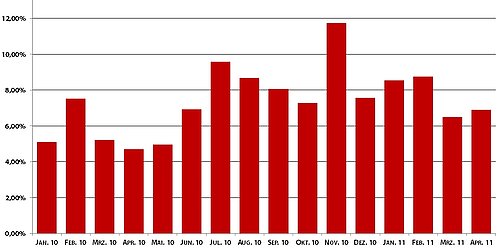
Компания G Data Software сообщает о значительном увеличении количества поддельных антивирусных программ, так называемого программного обеспечения Scareware. Только за последние 15 месяцев количество фальшивых антивирусов увеличилось более чем на 35%. Бесполезные опасные программы инфицируют ПК пользователя после установки. Мошенники предлагают произвести подозрительную дезинфекцию системы после приобретения «полной версии» продукта. C сегодняшнего дня компания G Data предлагает бесплатную утилиту для самой активной опасной группы вредителей „System Tool“.


«Разработка и распространение фальшивых антивирусов превратилось в очень привлекательное дело для киберпреступников, так как с помощью этих бесполезных программ мошенники получили возможность хорошо заработать. С одной стороны они получают прибыль от продажи программ. С другой стороны к ним попадает информация о кредитных картах пользователей. Кроме того, с помощью этой программы, им удается инфицировать компьютеры пользователей и далее установить любые другие вредоносные программы на компьютер», — сообщил Ральф Бенцмюллер, руководитель лаборатории безопасности компании G Data. «Семейство фальшивого ПО System Tools, к которому относится и WinHDD, значительнее всего распространился за последние 12 месяцев».

Количество фальшивых антивирусов за последние 15 месяцев


Пользователи могут установить утилиту G Data FakeAV Cleaner следующим способом:

Без специальной программы удалить фальшивые антивирусы с жесткого диска или ОС практически невозможно. Вредоносную программу „System Tool" невозможно удалить вручную. С помощью утилиты G Data FakeAV Cleaner пользователи могут удалить фальшивое антивирусное ПО из ПК. Процесс установки прост:

1. Загрузите утилиту: G Data FakeAVCleaner “System Tool” в инфицированную систему Windows с официального сайта G Data Software

2. В случае если Вы загружаете утилиту с другого компьютера, скопируйте exe-файл в инфицированную систему Windows.

3. Запустите G Data FakeAVCleaner под названием svchost.exe

4. После завершения удаления необходимо перезапустить Ваш компьютер.


Как защититься от инфицирования поддельным антивирусным ПО:

  • Используйте настоящее полнофункциональное антивирусное ПО с актуальными антивирусными сигнатурами, http-фильтрами и т.д. для обеспечения защиты Вашего ПК и данных.
  • Если Вы загружаете программное обеспечение из Интернет, лучше всего пользоваться веб-сайтами вендоров или загружать его с сайтов с очень хорошей репутацией.
  • Поддерживайте операционную систему в актуальном состоянии и обновляйте браузер до последней версии и регулярно устанавливайте обновления.
  • Не кликайте бездумно по ссылкам. Сайты и списка в начале этой новости могут привлечь пользователей с помощью комбинаций слов, имеющих отношение к ПО и антивирусному бизнесу.
  • Проанализируйте стиль речи и орфографию во всплывающих окнах и предупреждениях. Большое количество ошибок или не имеющие смысла фразы говорят о том, что это жульничество.
  • Более того, сообщения от системы Windows будут отображаться на Вашем языке. Если Вы используете не английскую версию Windows, то сообщения от системы будут появляться так же не на английском языке.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru