


Утилита FakeAV Cleaner от G Data не оставляет шанса поддельным антивирусам

Утилита FakeAV Cleaner от G Data не оставляет шанса поддельным антивирусам

...

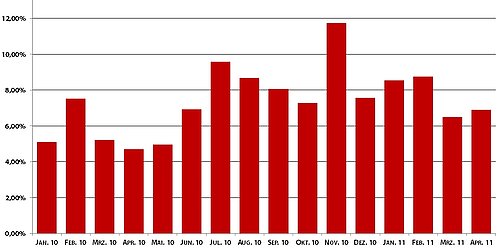
Компания G Data Software сообщает о значительном увеличении количества поддельных антивирусных программ, так называемого программного обеспечения Scareware. Только за последние 15 месяцев количество фальшивых антивирусов увеличилось более чем на 35%. Бесполезные опасные программы инфицируют ПК пользователя после установки. Мошенники предлагают произвести подозрительную дезинфекцию системы после приобретения «полной версии» продукта. C сегодняшнего дня компания G Data предлагает бесплатную утилиту для самой активной опасной группы вредителей „System Tool“.


«Разработка и распространение фальшивых антивирусов превратилось в очень привлекательное дело для киберпреступников, так как с помощью этих бесполезных программ мошенники получили возможность хорошо заработать. С одной стороны они получают прибыль от продажи программ. С другой стороны к ним попадает информация о кредитных картах пользователей. Кроме того, с помощью этой программы, им удается инфицировать компьютеры пользователей и далее установить любые другие вредоносные программы на компьютер», — сообщил Ральф Бенцмюллер, руководитель лаборатории безопасности компании G Data. «Семейство фальшивого ПО System Tools, к которому относится и WinHDD, значительнее всего распространился за последние 12 месяцев».

Количество фальшивых антивирусов за последние 15 месяцев


Пользователи могут установить утилиту G Data FakeAV Cleaner следующим способом:

Без специальной программы удалить фальшивые антивирусы с жесткого диска или ОС практически невозможно. Вредоносную программу „System Tool" невозможно удалить вручную. С помощью утилиты G Data FakeAV Cleaner пользователи могут удалить фальшивое антивирусное ПО из ПК. Процесс установки прост:

1. Загрузите утилиту: G Data FakeAVCleaner “System Tool” в инфицированную систему Windows с официального сайта G Data Software

2. В случае если Вы загружаете утилиту с другого компьютера, скопируйте exe-файл в инфицированную систему Windows.

3. Запустите G Data FakeAVCleaner под названием svchost.exe

4. После завершения удаления необходимо перезапустить Ваш компьютер.


Как защититься от инфицирования поддельным антивирусным ПО:

  • Используйте настоящее полнофункциональное антивирусное ПО с актуальными антивирусными сигнатурами, http-фильтрами и т.д. для обеспечения защиты Вашего ПК и данных.
  • Если Вы загружаете программное обеспечение из Интернет, лучше всего пользоваться веб-сайтами вендоров или загружать его с сайтов с очень хорошей репутацией.
  • Поддерживайте операционную систему в актуальном состоянии и обновляйте браузер до последней версии и регулярно устанавливайте обновления.
  • Не кликайте бездумно по ссылкам. Сайты и списка в начале этой новости могут привлечь пользователей с помощью комбинаций слов, имеющих отношение к ПО и антивирусному бизнесу.
  • Проанализируйте стиль речи и орфографию во всплывающих окнах и предупреждениях. Большое количество ошибок или не имеющие смысла фразы говорят о том, что это жульничество.
  • Более того, сообщения от системы Windows будут отображаться на Вашем языке. Если Вы используете не английскую версию Windows, то сообщения от системы будут появляться так же не на английском языке.

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru