


Спам-активность в марте 2011 года: закрытие ботнета Rustock не помогло остановить рост спама

Спам-активность в марте 2011 года: закрытие ботнета Rustock не помогло остановить рост спама

«Лаборатория Касперского» подвела итоги спам-активности в марте 2011 года, согласно которым, количество нежелательной корреспонденции продолжает расти. По сравнению с предыдущим месяцем доля почтового мусора увеличилась на 0,9% и составила в среднем 79,6%.


Громким событием месяца стало закрытие 16 марта в результате совместной операции компании Microsoft и американских правоохранительных органов крупного ботнета Rustock. На его долю приходилось до 30-40% мирового спама. В связи с этим, эксперты «Лаборатории Касперского» отметили в период с 17 по 21 марта снижение объема почтового мусора примерно на 15%. Однако уже через неделю после закрытия ботнета объем спам-трафика снова начал расти. «Очевидно, опыт конца 2010 года, когда были отключены командные центры ботнетов Bredolab и Pushdo/Cutwail, не прошел для спамеров бесследно, – комментирует Мария Наместникова, ведущий спам-аналитик «Лаборатории Касперского». – Скорее всего, злоумышленники успели быстро сориентироваться и перераспределить свои мощности».

В марте лидирующее положение среди стран-распространителей спама сохранила за собой Индия (11,42%). Изменения произошли на второй и третьей строчках рейтинга, где Россия поменялась местами с Бразилией, которая поднялась на одну ступень вверх. В итоге доля спама, разосланного с территории этой латиноамериканской страны, достигла 6,6% (+2%). Количество нежелательной корреспонденции из России в общем почтовом трафике не изменилось и составило 4,8%. Замыкают пятерку лидеров Индонезия (4,3%) и Италия (4%).

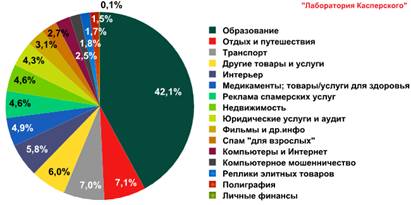
В минувшем месяце в Рунете возросла доля русскоязычного спама, который большей частью представлен рассылками, рекламирующими товары и услуги компаний малого и среднего бизнеса. Значительно увеличилось количество предложений образовательных услуг (+6,7%). Одновременно снижалась доля рекламных рассылок медицинских препаратов (-7,1%), которые переместились со второй позиции на пятую. Их место заняли предложения по организации отдыха и путешествий (+2,7%), что объясняется приближением майских праздников.


Распределение спама по тематическим категориям в марте 2011 года

Спамеры не оставили без внимания и важнейшие мировые и общественно-политические события. Так, в марте стали приходить мошеннические спам-сообщения, предлагавшие отправить деньги на счет якобы Красного Креста и других гуманитарных организаций для пострадавших от землетрясения в Японии. Кроме того, в России «Лаборатория Касперского» зафиксировала несколько рассылок, темой которых стал нашумевший в последнее время проект блогера Алексея Навального «РосПил».

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta (корпорация Meta признана экстремистской и запрещена в России) Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru