


Спам-активность в марте 2011 года: закрытие ботнета Rustock не помогло остановить рост спама

Спам-активность в марте 2011 года: закрытие ботнета Rustock не помогло остановить рост спама

«Лаборатория Касперского» подвела итоги спам-активности в марте 2011 года, согласно которым, количество нежелательной корреспонденции продолжает расти. По сравнению с предыдущим месяцем доля почтового мусора увеличилась на 0,9% и составила в среднем 79,6%.


Громким событием месяца стало закрытие 16 марта в результате совместной операции компании Microsoft и американских правоохранительных органов крупного ботнета Rustock. На его долю приходилось до 30-40% мирового спама. В связи с этим, эксперты «Лаборатории Касперского» отметили в период с 17 по 21 марта снижение объема почтового мусора примерно на 15%. Однако уже через неделю после закрытия ботнета объем спам-трафика снова начал расти. «Очевидно, опыт конца 2010 года, когда были отключены командные центры ботнетов Bredolab и Pushdo/Cutwail, не прошел для спамеров бесследно, – комментирует Мария Наместникова, ведущий спам-аналитик «Лаборатории Касперского». – Скорее всего, злоумышленники успели быстро сориентироваться и перераспределить свои мощности».

В марте лидирующее положение среди стран-распространителей спама сохранила за собой Индия (11,42%). Изменения произошли на второй и третьей строчках рейтинга, где Россия поменялась местами с Бразилией, которая поднялась на одну ступень вверх. В итоге доля спама, разосланного с территории этой латиноамериканской страны, достигла 6,6% (+2%). Количество нежелательной корреспонденции из России в общем почтовом трафике не изменилось и составило 4,8%. Замыкают пятерку лидеров Индонезия (4,3%) и Италия (4%).

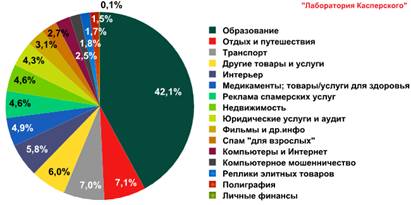
В минувшем месяце в Рунете возросла доля русскоязычного спама, который большей частью представлен рассылками, рекламирующими товары и услуги компаний малого и среднего бизнеса. Значительно увеличилось количество предложений образовательных услуг (+6,7%). Одновременно снижалась доля рекламных рассылок медицинских препаратов (-7,1%), которые переместились со второй позиции на пятую. Их место заняли предложения по организации отдыха и путешествий (+2,7%), что объясняется приближением майских праздников.


Распределение спама по тематическим категориям в марте 2011 года

Спамеры не оставили без внимания и важнейшие мировые и общественно-политические события. Так, в марте стали приходить мошеннические спам-сообщения, предлагавшие отправить деньги на счет якобы Красного Креста и других гуманитарных организаций для пострадавших от землетрясения в Японии. Кроме того, в России «Лаборатория Касперского» зафиксировала несколько рассылок, темой которых стал нашумевший в последнее время проект блогера Алексея Навального «РосПил».

Подпишитесь на новости

Бесплатный VPN, платный трафик: браузеры россиян сделали прокси-узлами

Хотели открыть RuTracker, YouTube или ChatGPT, а заодно отдали управление браузерным трафиком неизвестному оператору. Исследователи обнаружили 31 русскоязычное расширение для Chrome, которое использует общую кодовую базу и подключает пользователей к централизованно управляемой прокси-инфраструктуре.

Кампания затронула около 356 тыс. человек, сообщили специалисты RiskyPlugins.

Самое популярное расширение — «РуТрекер VPN, расширение для доступа к сайту» — установили примерно 200 тыс. раз. В одной компании с ним оказались VPN for ChatGPT, Total VPN, VPN for Gemini, VPN for Telegram и VPN for Claude.

Все они обещают вернуть доступ к заблокированным сервисам, включая Telegram, Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Netflix, Discord, Spotify, LinkedIn и X. Для работы расширения запрашивают весьма щедрые разрешения: управление прокси, доступ ко всем сайтам и обработку сетевой аутентификации.

Маршруты задаются через удалённо загружаемый PAC-сценарий. Это позволяет владельцам после установки менять прокси-серверы и самостоятельно решать, какой трафик направлять через свою инфраструктуру без обновления расширения и нового согласия пользователя.

Конфигурации загружаются с GitHub Pages, Blogspot, Telegram и Google Docs, а их содержимое замаскировано комбинацией Base64 и шифра Цезаря. После расшифровки исследователи обнаружили адреса прокси и общие учётные данные с ежемесячным сроком действия.

Большинство расширений обещает перенаправлять только соединения с отдельными сервисами. Однако Total VPN, по данным RiskyPlugins, пропускает через внешние узлы весь браузерный трафик.

Значит, оператор потенциально видит метаданные посещений и может получить доступ к важным элементам сессий. За VIP-доступ при этом предлагают заплатить 299 рублей.

Кто именно управляет сетью, исследователи установить не смогли. Пользователям советуют удалять подозрительные VPN для одного сайта, особенно если те требуют право проксировать вообще всё. Бесплатный обход блокировок иногда оплачивается не рублями, а собственным браузером.

RSS: Новости на портале Anti-Malware.ru