


CyberDefender предупреждает о новом поддельном антивирусе

CyberDefender предупреждает о новом поддельном антивирусе

Антивирусный вендор CyberDefender сообщил об обнаружении нового образца изощренного вредоносного программного обеспечения, принимающего платежи от пользователей через систему SMS-сообщений.


Обычные вредоносные программные образцы инфицируют систему вначале, затем отображают пользователю сообщение о том, что его компьютер заражен и просят деньги за очистку системы. Новая программа работает иначе: она просит деньги у пользователей перед тем, как заразить компьютер, говорит Ачал Хетарпал, старший антивирусный аналитик CyberDefender. Конечно, система в реальности не инфицируется, а цель злоумышленников в данном случае заключается только в получении денег и, возможно, кражи платежных реквизитов пользователя, передает cybersecurity.ru.


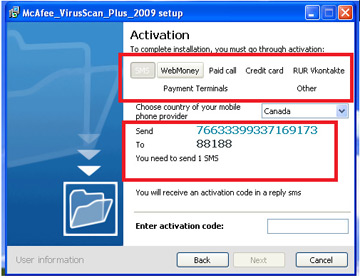
Когда потенциальная жертва заходит на злонамеренный сайт, для пользователя отображается окно, имитирующее инсталлятор Windows для легитимных продуктов. "Инсталлятор" довольно трудно отличить от подделки, говорят в CyberDefender. В процессе "инсталляции" программа запрашивает у пользователя активацию, которую можно провести через SMS-сообщение, платежную систему WebMoney, систему платежей "В Контакте" или кредитную карту.

Если в процессе инсталляции пользователь нажимает Cancel, то программа действительно не инсталлируется, тогда как обычные поддельные антивирусы устанавливаются в любом случае. В компании CyberDefender говорят, что видели "инсталляторы", подделывающие антивирусные продукты Avast, Norton, McAfee, BitDefender и RootKitBuster.

Бумажное письмо, цифровая ловушка: россиян заманивают на копию сайта ФНС

Мошенники начали комбинировать старую добрую почту с современным фишингом. Россиянам рассылают бумажные письма от имени налоговой, а затем добивают электронными уведомлениями со ссылкой на поддельный личный кабинет.

О новом сценарии рассказал сенатор Артём Шейкин. Сначала потенциальная жертва получает обычное письмо с требованием скорректировать налоговую декларацию или предоставить документы, подтверждающие расходы.

Бумажный формат должен добавить происходящему солидности: раз пришло не в мессенджере, значит, почти официальный герб стучится в дверь.

Позднее на электронную почту начинают поступать сообщения о якобы появившемся извещении в личном кабинете налогоплательщика. Для просмотра документа предлагают перейти по приложенной ссылке.

Она ведёт на копию сайта ФНС с формой аутентификации. Если пользователь вводит логин, пароль или другие сведения, данные попадают к мошенникам. Дальше украденная учётная запись может использоваться для новых атак и сбора персональной информации.

Имя отправителя, логотип ведомства и деловой стиль письма ничего не гарантируют. Любой герб сегодня прекрасно помещается в шаблон, а канцелярит нейросеть выдаёт быстрее настоящего чиновника.

Проверять налоговые уведомления безопаснее самостоятельно: вручную открыть официальный сайт ФНС и войти в личный кабинет, не используя ссылки из писем. Информацию о задолженности также можно посмотреть на Госуслугах.

Главный трюк схемы — не технический, а психологический. Бумажное письмо заранее прогревает доверие, поэтому последующее электронное уведомление уже не выглядит случайным фишингом.

RSS: Новости на портале Anti-Malware.ru