


Полиция на защите от спама

Полиция на защите от спама

По оценкам экспертов «Лаборатории Касперского», существенное снижение объемов мирового спам-трафика, произошедшее в конце 2010 года, напрямую связано с деятельность правоохранительных органов по поимке спамеров и отключению спам-ботнетов.


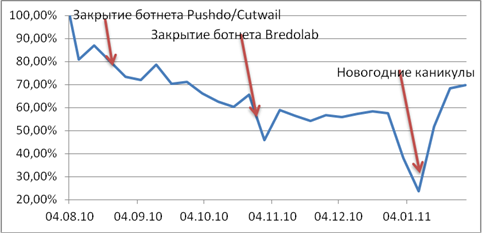
Ряд последовательных шагов, предпринятых киберполицейскими во второй половине 2010 года, таких как закрытие командных центров ботнетов Pushdo/Cutwail и Bredolab и противодействие партнерским программам по рассылке фармацевтического спама, привели почти к двукратному уменьшению количества непрошеных электронных писем, если сравнивать объём мирового спама в последнюю неделю октября с серединой августа 2010, сообщает информационная служба «Лаборатории Касперского».


Изменение объема спам-трафика в период с августа 2010 по январь 2011

«Эффективная работа правоохранительных органов в 2010 году привела к значительному снижению объема спама, что, безусловно, является большим достижением, – комментирует Мария Наместникова, старший спам-аналитик «Лаборатории Касперского». – Однако спамеров и ботоводов не так просто заставить бросить этот прибыльный бизнес. Необходимо иметь надежные законодательные базы не только в нескольких развитых государствах, но и всём мире. Иначе злоумышленники легко уходят от ответственности и компенсируют потери, перемещаясь и перенося свои ботнеты из страны в страну».

Усилия киберполиции отразились не только на количестве нежелательных сообщений, но и на географии стран-источников массовых рассылок. Во второй половине 2010 года было зафиксировано заметное снижение объёма спам-писем, рассылаемых с территории США, поскольку там находилась значительная часть компьютеров, которые входили в ботнеты Cutwail и Bredolab. Уменьшение исходящего спам-трафика наблюдалось также в Азии. Образовавшийся дефицит мощностей спамеры смогли частично компенсировать за счет активизации своей деятельности в Южной Америке и Европе.

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru