



Блокеры-вымогатели «охотятся» за желающими пошпионить в сети

Блокеры-вымогатели «охотятся» за желающими пошпионить в сети

Эксперты «Лаборатории Касперского» предупреждают о появлении нового троянца-вымогателя Trojan-Ransom.Win32.Vkont.a. СМС-блокер использует нестандартную схему распространения, маскируясь под бесплатную программу, которую скачивают желающие пошпионить в Интернете за друзьями и знакомыми. Попавшиеся на эту приманку расплачиваются за свое любопытство деньгами, не получая взамен ожидаемого результата.


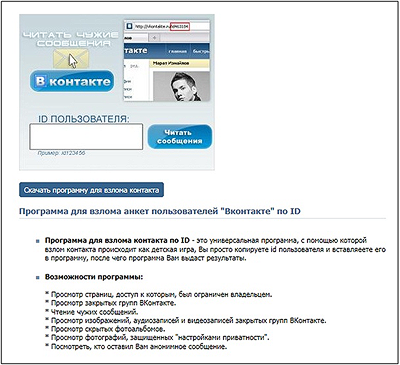
Распространяется зловред через мошеннический сайт, на котором предлагается скачать ПО для взлома учетных записей в социальной сети «ВКонтакте». Очевидно, что посетителями этой страницы движут отнюдь не благородные мотивы, сообщает сайт «Лаборатории Касперского». Однако после клика на кнопку загрузки под видом «программы-взломщика» начинается скачивание троянца-вымогателя, при чем о подмене ничего не сообщается.


Фрагмент сайта, с которого загружается программа-блокер


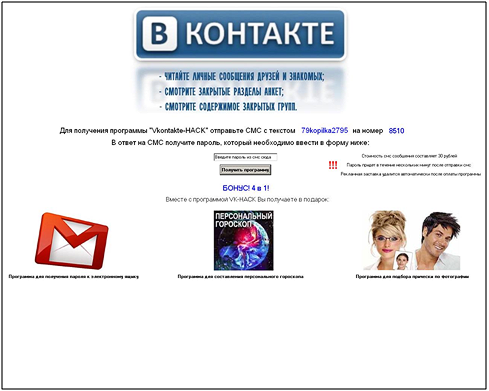
Попав на компьютер, зловред выводит на Рабочий стол окно с предложением отправить СМС-сообщение на короткий номер, чтобы получить программу для доступа к личным данным пользователей сети «ВКонтакте». Одновременно троянец блокирует работу системы до тех пор, пока вымогатели не получат выкуп в виде СМС-ки.

СМС-блокер открывает окно с предложением приобрести программу, с помощью которой можно отслеживать действия пользователей социальной сети «ВКонтакте».

Однако, отправив СМС-сообщение, пользователь оказывается дважды «наказан» злоумышленниками. Троянец скачает архив VK-Hack.zip, в котором находятся программа для подбора паролей к аккаунтам в популярных почтовых сервисах, а также ПО класса ShareWare, за полноценное использование которого необходимо заплатить дополнительно. Таким образом, жертва уловки мошенников не только оплачивает отправку дорогостоящей СМС-ки, но и получает совсем не бесплатные программы сомнительного функционала.

Виртуальное пространство сегодня становится все более опасным. К сожалению, долю ответственности за это несут и пользователи, которые выбирают нечестные правила игры, предложенные злоумышленниками. При обнаружении же СМС-блокера на компьютере, прежде всего, рекомендуется не идти на поводу у мошенников и не отправлять сообщения. Удалить назойливый баннер с Рабочего стола можно с помощью бесплатного сервиса на сайте «Лаборатории Касперского».

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru