



G Data Software распознала потенциального последователя ZeuS

G Data Software распознала потенциального последователя ZeuS

По результатам исследований экспертов в области безопасности компании G Data Software, в течение нескольких дней на подпольном Интернет-рынке появится новая троянская программа Ares. Также как и ZeuS, который был распространен миллионными копиями ранее в этом году, новый «вредонос» Ares имеет модульную структуру. Интернет-преступники могут изменять вредоносную программу для проведения запланированной по любому сценарию атаки.Возможности модификации программы делают её еще более опасной. G Data Software прогнозирует массовое распространение вредителя.

«Новичкам на черном рынке Ares позволяет распространять вредоносные программы через веб-сайты. Так как данный вредитель имеет большое количество вариаций, он подходит для организации практически любой атаки. По нашим прогнозам, данная угроза будет актуальна не только для пользователей онлайн-банкинга, как её предшественник ZeuS, — заявил Ральф Бенцмюллер, руководитель лаборатории безопасности компании G Data Softwre. — Для своевременного предотвращения нападения Интернет-пользователям необходимо установить антивирусные решения, которые проверяют http-трафик и блокируют опасные веб-сайты до их открытия».

На одном из закрытых форумов разработчик пишет об Ares: [Ares] нацелен не только на пользователях Интернет-банкинга. Каждая копия Ares уникальна для покупателя, ведь «троян» обладает тем же потенциалом в данной области, что и ZeuS или SpyEye, если клиент желает добавить данные функции. «Я рассматриваю [Ares] как платформу, которая индивидуально настраивается под каждого клиента».

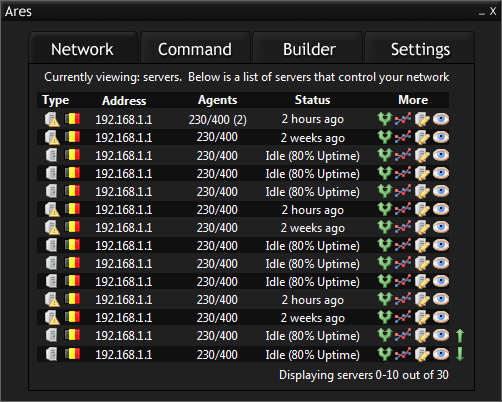
На рисунке представлен интерфейс управления и контроля Ares


На черном рынке система стоит 6.000 долларов США. Кроме того, за 850 долларов США можно приобрести стартовый пакет, который позволяет установить связь с модулями, приобретёнными ранее. Как заведено в индустрии вредоносного программного обеспечения, оплата производится через анонимные онлайн-службы — в данном случае через систему WebMoney. Таким образом, ни покупатель, ни продавец не раскрывает личности.

Помимо троянской программы «благонадёжным разработчикам» бесплатно предлагается инструмент разработки. Это связано с необходимость отчисления процентов создателю Ares при продаже его модулей третьим лицам.

Эксперты в области безопасности G Data Software прогнозируют, что Ares, в различных вариантах, вскоре после начала продаж на подпольных форумах поступит в широкое обращение. Однако пока невозможно оценить реальное количество модификаций Ares. Также неизвестными остаются и цели и механизмы работы данной троянской программы, а также круг потенциальных жертв Интернет-преступников.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru