



G Data Software распознала потенциального последователя ZeuS

G Data Software распознала потенциального последователя ZeuS

По результатам исследований экспертов в области безопасности компании G Data Software, в течение нескольких дней на подпольном Интернет-рынке появится новая троянская программа Ares. Также как и ZeuS, который был распространен миллионными копиями ранее в этом году, новый «вредонос» Ares имеет модульную структуру. Интернет-преступники могут изменять вредоносную программу для проведения запланированной по любому сценарию атаки.Возможности модификации программы делают её еще более опасной. G Data Software прогнозирует массовое распространение вредителя.

«Новичкам на черном рынке Ares позволяет распространять вредоносные программы через веб-сайты. Так как данный вредитель имеет большое количество вариаций, он подходит для организации практически любой атаки. По нашим прогнозам, данная угроза будет актуальна не только для пользователей онлайн-банкинга, как её предшественник ZeuS, — заявил Ральф Бенцмюллер, руководитель лаборатории безопасности компании G Data Softwre. — Для своевременного предотвращения нападения Интернет-пользователям необходимо установить антивирусные решения, которые проверяют http-трафик и блокируют опасные веб-сайты до их открытия».

На одном из закрытых форумов разработчик пишет об Ares: [Ares] нацелен не только на пользователях Интернет-банкинга. Каждая копия Ares уникальна для покупателя, ведь «троян» обладает тем же потенциалом в данной области, что и ZeuS или SpyEye, если клиент желает добавить данные функции. «Я рассматриваю [Ares] как платформу, которая индивидуально настраивается под каждого клиента».

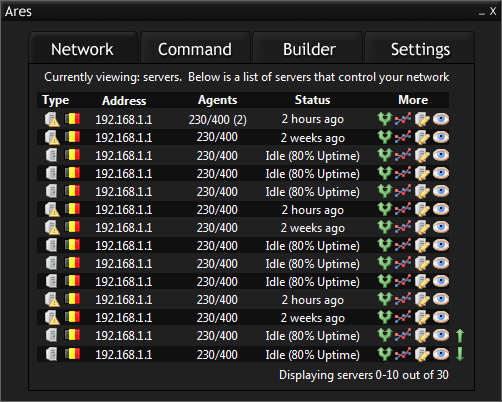
На рисунке представлен интерфейс управления и контроля Ares


На черном рынке система стоит 6.000 долларов США. Кроме того, за 850 долларов США можно приобрести стартовый пакет, который позволяет установить связь с модулями, приобретёнными ранее. Как заведено в индустрии вредоносного программного обеспечения, оплата производится через анонимные онлайн-службы — в данном случае через систему WebMoney. Таким образом, ни покупатель, ни продавец не раскрывает личности.

Помимо троянской программы «благонадёжным разработчикам» бесплатно предлагается инструмент разработки. Это связано с необходимость отчисления процентов создателю Ares при продаже его модулей третьим лицам.

Эксперты в области безопасности G Data Software прогнозируют, что Ares, в различных вариантах, вскоре после начала продаж на подпольных форумах поступит в широкое обращение. Однако пока невозможно оценить реальное количество модификаций Ares. Также неизвестными остаются и цели и механизмы работы данной троянской программы, а также круг потенциальных жертв Интернет-преступников.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru