



G Data Software распознала потенциального последователя ZeuS

G Data Software распознала потенциального последователя ZeuS

По результатам исследований экспертов в области безопасности компании G Data Software, в течение нескольких дней на подпольном Интернет-рынке появится новая троянская программа Ares. Также как и ZeuS, который был распространен миллионными копиями ранее в этом году, новый «вредонос» Ares имеет модульную структуру. Интернет-преступники могут изменять вредоносную программу для проведения запланированной по любому сценарию атаки.Возможности модификации программы делают её еще более опасной. G Data Software прогнозирует массовое распространение вредителя.

«Новичкам на черном рынке Ares позволяет распространять вредоносные программы через веб-сайты. Так как данный вредитель имеет большое количество вариаций, он подходит для организации практически любой атаки. По нашим прогнозам, данная угроза будет актуальна не только для пользователей онлайн-банкинга, как её предшественник ZeuS, — заявил Ральф Бенцмюллер, руководитель лаборатории безопасности компании G Data Softwre. — Для своевременного предотвращения нападения Интернет-пользователям необходимо установить антивирусные решения, которые проверяют http-трафик и блокируют опасные веб-сайты до их открытия».

На одном из закрытых форумов разработчик пишет об Ares: [Ares] нацелен не только на пользователях Интернет-банкинга. Каждая копия Ares уникальна для покупателя, ведь «троян» обладает тем же потенциалом в данной области, что и ZeuS или SpyEye, если клиент желает добавить данные функции. «Я рассматриваю [Ares] как платформу, которая индивидуально настраивается под каждого клиента».

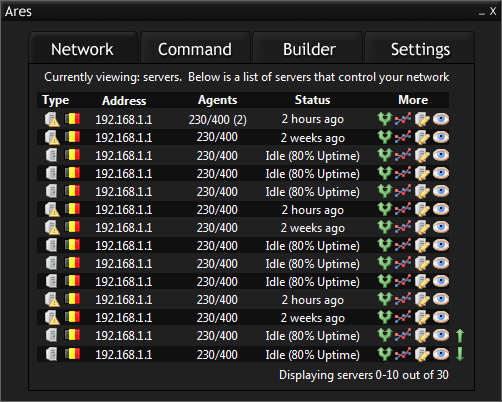
На рисунке представлен интерфейс управления и контроля Ares


На черном рынке система стоит 6.000 долларов США. Кроме того, за 850 долларов США можно приобрести стартовый пакет, который позволяет установить связь с модулями, приобретёнными ранее. Как заведено в индустрии вредоносного программного обеспечения, оплата производится через анонимные онлайн-службы — в данном случае через систему WebMoney. Таким образом, ни покупатель, ни продавец не раскрывает личности.

Помимо троянской программы «благонадёжным разработчикам» бесплатно предлагается инструмент разработки. Это связано с необходимость отчисления процентов создателю Ares при продаже его модулей третьим лицам.

Эксперты в области безопасности G Data Software прогнозируют, что Ares, в различных вариантах, вскоре после начала продаж на подпольных форумах поступит в широкое обращение. Однако пока невозможно оценить реальное количество модификаций Ares. Также неизвестными остаются и цели и механизмы работы данной троянской программы, а также круг потенциальных жертв Интернет-преступников.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru