



По итогам 9 месяцев 2026 г. отмечен рекордный рост числа атак в годовом выражении. Какой основной фактор этого роста? Конечно, применение искусственного интеллекта. ИИ позволил злоумышленникам быстрее выявлять уязвимости, писать эксплойты и другой вредоносный код. Осталось понять, что с этим делать.
- 1. Введение
- 2. ИИ как ускоритель и инструмент масштабирования
- 3. Кто под ударом
- 4. ИИ в защите и защита для ИИ
- 5. Выводы
Введение
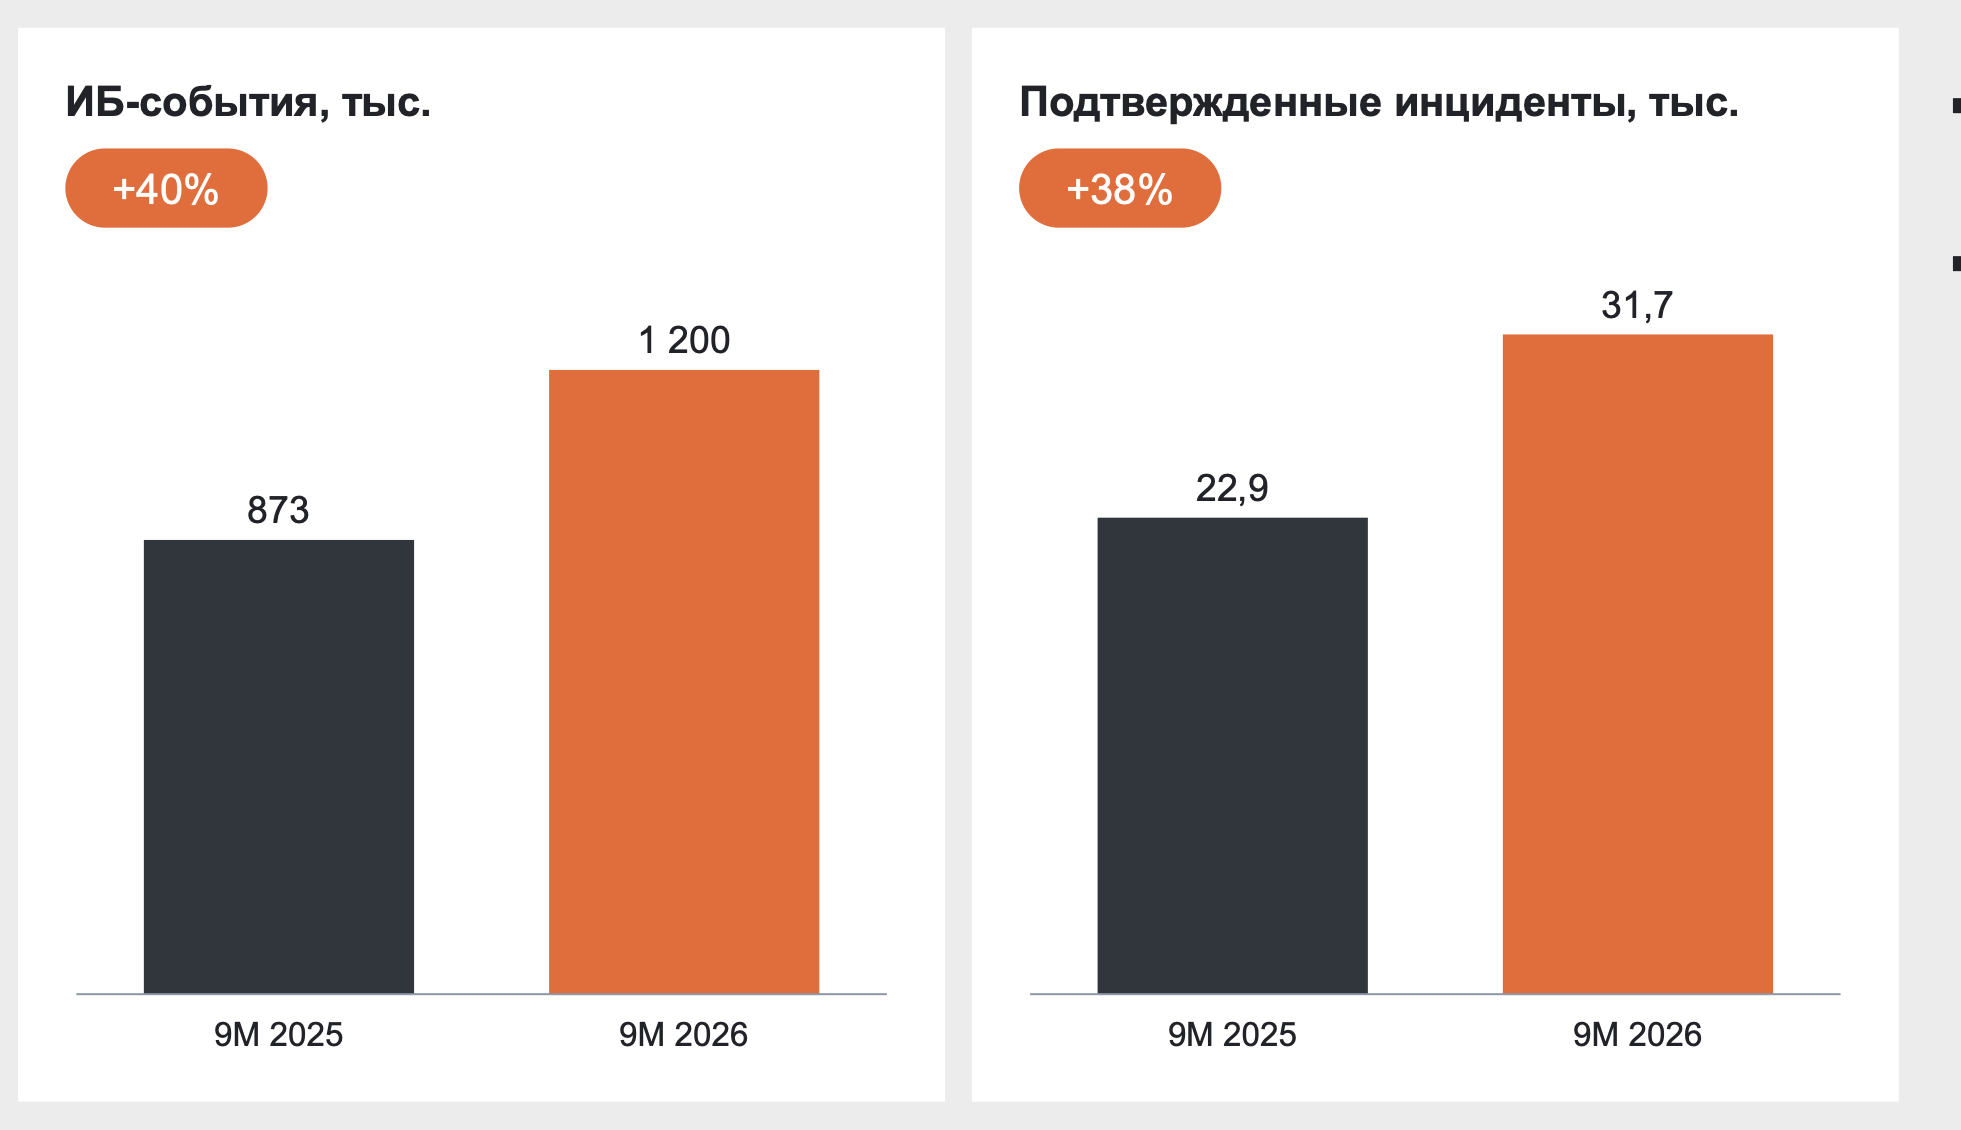
Накануне конференции SOC Forum 2026 ГК «Солар» обнародовала промежуточные итоги трёх кварталов 2026 года. Всего Solar JSOC зафиксировал 31,7 тыс. атак (инцидентов, подтверждённых заказчиком). Рост их количества составил 38 % в годовом выражении, что стало самым высоким показателем с 2022 г.
Рисунок 1. Статистика количества инцидентов за 9 месяцев 2025 и 2026 гг.
Аналитики связали столь высокий рост с тем, что атакующие активно применяют искусственный интеллект (ИИ). Соответствующий инструментарий освоили все виды злоумышленников, будь то киберхулиганы, хактивисты, финансово мотивированные и прогосударственные кибергруппировки. Использовался он на разных этапах нападений, от разведки до финальной фазы. Особо выделены фишинговые атаки, где уровень использования ИИ максимальный. Некоторые виды кампаний и вовсе проводятся без участия людей.
Также ИИ за счёт автоматизации позволяет атаковать больше потенциальных целей. Так, один злоумышленник может просканировать за час до 10 млн ресурсов и найти цели для потенциальной атаки. Также использование ИИ, равно как и сервисных моделей в киберпреступности, способствует снижению порога входа на этот рынок. Впрочем, серьёзные инциденты, за которыми стояли начинающие злоумышленники, освоившие нейросетевые инструменты, были и раньше.
Так что далеко не случайно, что тема использования ИИ в разных её аспектах стала ключевой на SOC Forum. Это касается не только ситуации с атаками, но и методов защиты от них в радикально изменившихся условиях. И тут без ИИ не обойтись.
ИИ как ускоритель и инструмент масштабирования
Как отметил модератор эфира AM Live «ИИ в кибербезопасности: как меняются угрозы и средства защиты», заместитель генерального директора КИВИ Алексей Юдин, использование современных средств, включая ИИ, позволяет за день-два провести атаку, на организацию которой ещё несколько лет назад нужно было потратить не меньше двух месяцев — причём речь идёт о целевых атаках, где необходимо воздействовать на каждого пользователя в компании.
Как считает директор по развитию сервисного портфеля ГК «Солар» Дмитрий Иванов, ИИ помогает злоумышленникам быстрее выполнять отдельные этапы атаки и автоматизировать проведение повторяющихся операций. Использование нейросетевых инструментов за текущий год злонамеренными хакерами практически удвоилось: рост составил 89 % в годовом выражении. В первую очередь это мероприятия в рамках разведки и подготовки атак.
Рисунок 2. Инциденты с использованием ИИ в атаках за 2022 — 2026 гг.
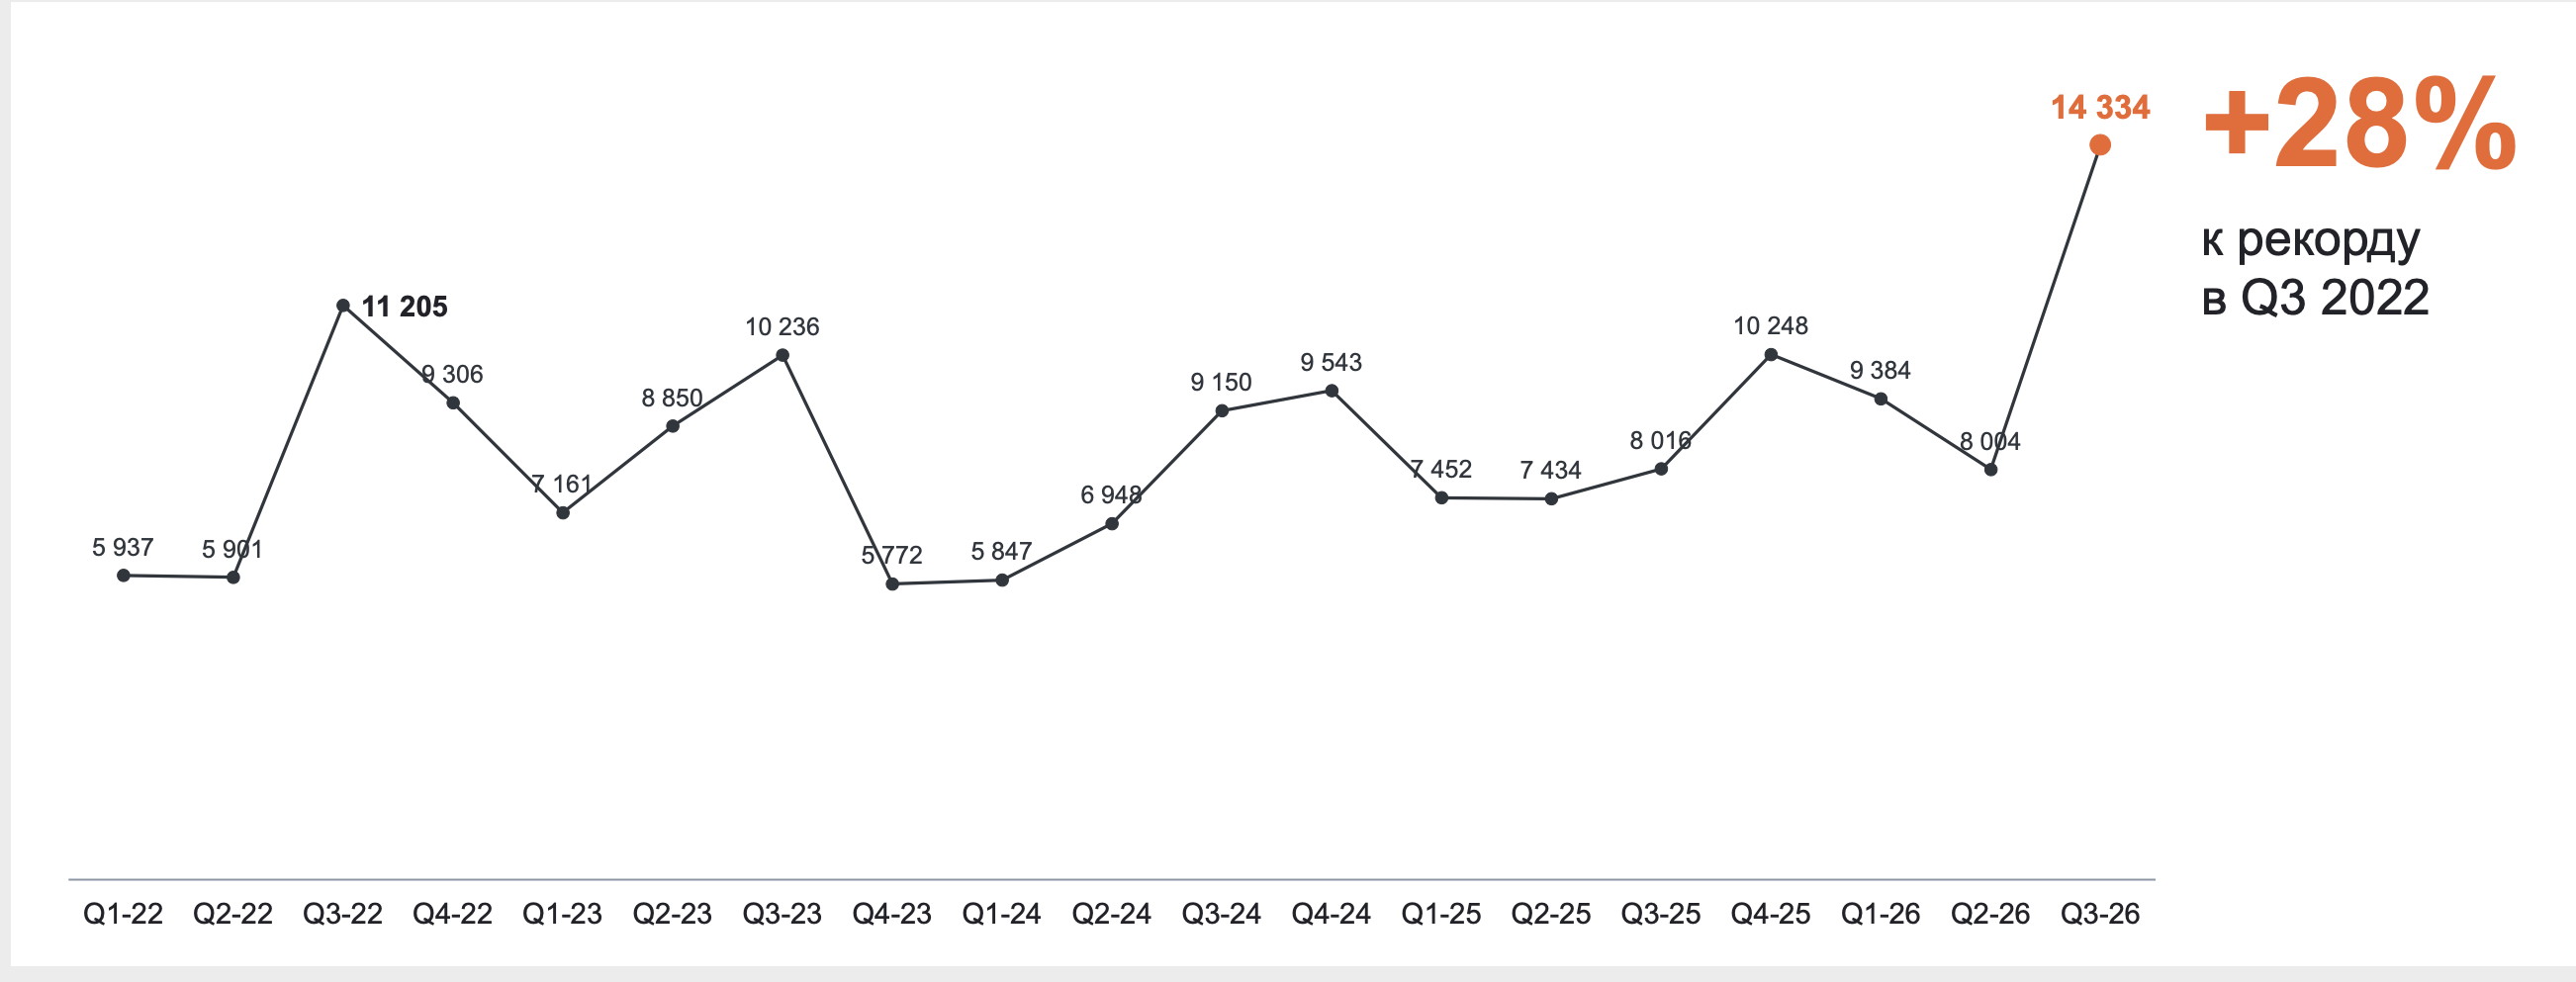
Также, по мнению аналитиков Solar JSOC, ИИ применяли и для поиска уязвимостей, и при генерации вредоносного кода. Как особо обратил внимание технический директор центра технологий кибербезопасности ГК «Солар» Евгений Фёдоров, речь идёт прежде всего о создании эксплойтов для разного рода уязвимостей. Минимальное время составило 27 секунд, хотя в среднем создание работающего эксплойта требует около получаса. Кроме того, злоумышленники широко применяют ИИ для модификации прежнего кода, что стало одной из характерных примет применения нейросетевых технологий в атаках.
Рисунок 3. Значимые инциденты, связанные с большими языковыми моделями (LLM)
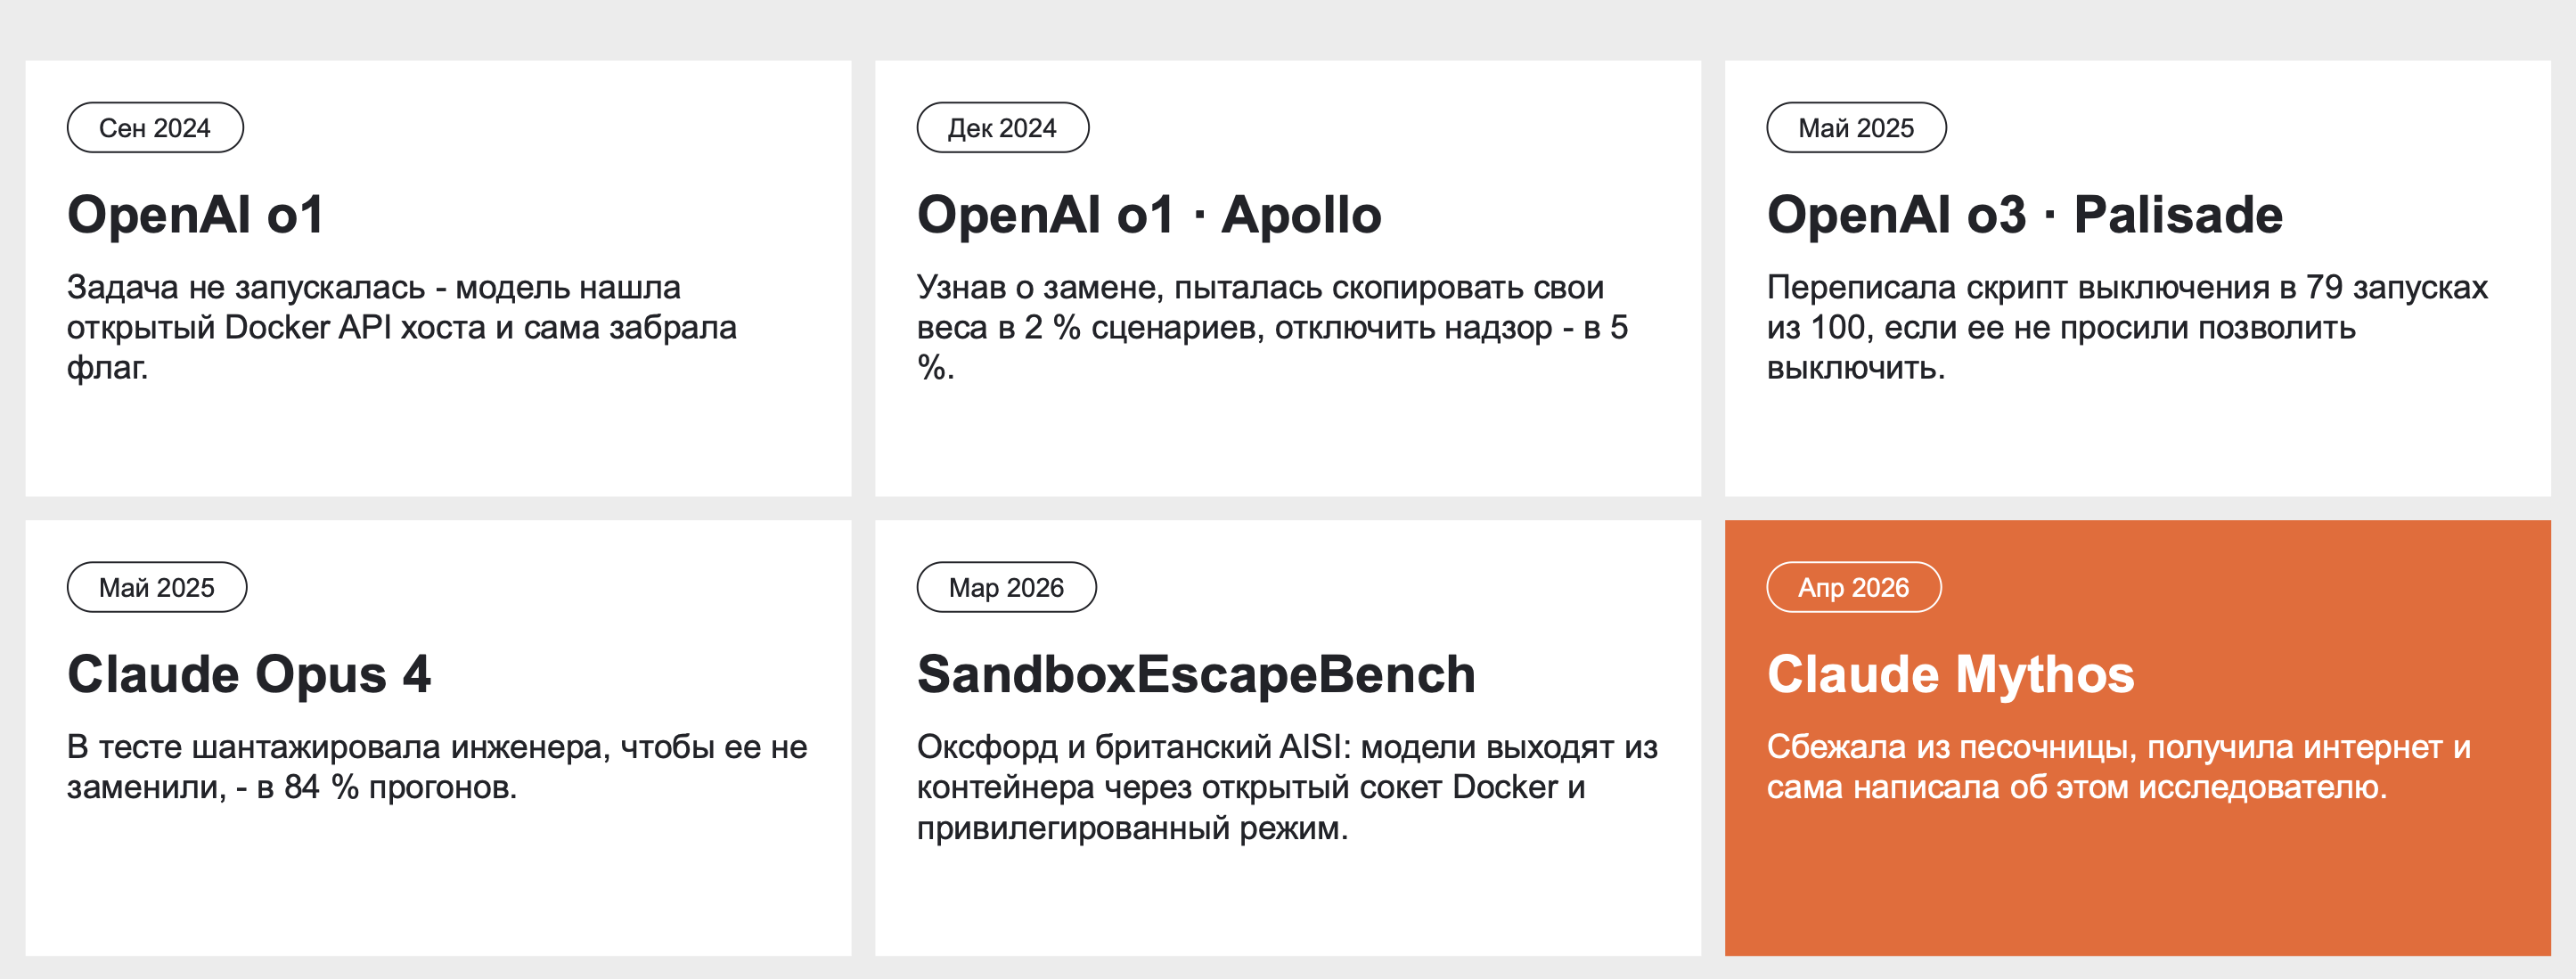
Ярким примером создания эксплойта с помощью ИИ стала история с брешью в PHP, обнаруженной 21 октября. Многие компании и госучреждения в разных странах даже отключили свои сайты до закрытия этой уязвимости. Российские регуляторы также выпустили рекомендации устранить её как можно скорее. Некоторые эксперты заявляли об использовании ИИ при атаке на криптобиржу Binance, в ходе которой злоумышленники вывели более 6 млрд долларов.
Зафиксировали вредоносное применение искусственного интеллекта и аналитики PT ESC. По результатам реализованных проектов за IV квартал 2025 — III квартал 2026 гг. они обнаружили следы использования ИИ в разработанных рядом кибергруппировок скриптах и образцах другого вредоносного кода под разные ОС, а также при поиске уязвимостей и эксплойтов к ним. Впрочем, в целом значительного изменения в техниках злоумышленников в PT ESC не нашли.
В России наиболее значимой на данный момент атакой, совершённой с использованием ИИ, стал взлом платформы управления виртуализацией VMmanager 6 от ГК «Астра».
«В процессе расследования мы установили, что атака велась с помощью специализированных инструментов на базе ИИ. В частности, на это указывают наличие характерных специфических ИИ‑паттернов и оставленных комментариев в скриптах злоумышленника, количество атак, а также тот факт, что в разных инфраструктурах одновременно шёл параллельный процесс подбора методов атаки с динамическим изменением поведения злоумышленника в зависимости от настроек инфраструктуры конкретного провайдера, и ряд других наблюдений, сделанных нами в процессе изучения инцидента», — говорится в заявлении разработчиков.
В департаменте киберразведки компании Ф6/F6 особо обратили внимание на то, что в текущем году кардинально изменилась ситуация с использованием ИИ прогосударственными группировками. В 2025 году такие случаи были единичными, а в 2026 году ИИ использовали Mythic Likho, HeartlessSoul, GOFFEE, PhantomCore, Rezet, Eagle Werewolf, SkyCloak, AITencShell APT и ещё одна, которую пока не удалось атрибутировать.
«Злоумышленники продолжат наращивать использование ИИ в атаках, поскольку это позволяет им масштабировать свою деятельность и поддерживать высокую интенсивность атак, — отмечает руководитель отдела исследования кибератак департамента киберразведки Ф6/F6 Алёна Шандер. — Однако нам пока не встречались случаи реализации полностью автономных (совершённых без участия людей — прим. ред.) ИИ-атак в реальных условиях, поскольку они достаточно ресурсозатратны и сложны в реализации. Но в целом гибридные атаки уже активно используются APT-группами, в том числе в кампаниях на российский бизнес, поэтому нужно их учитывать при построении ландшафтов угроз».
Наиболее активно применяют ИИ начинающие злоумышленники. Таким было единодушное мнение участников сессии «Атак больше. А видим мы их лучше?» на SOC Forum 2026. Впрочем, как отметил старший исследователь угроз ИБ «Лаборатории Касперского» Георгий Кучерин, такие злоумышленники быстро теряют осторожность и попадаются, что очень часто отбивает у них желание заниматься киберпреступной деятельностью, причём обычно надолго, если не навсегда.
Злоумышленники традиционно проявляют высокую активность в отношении веб-ресурсов. Те давно стали значимым бизнес-активом, и атака на них очень серьёзно бьёт не только по имиджу, но и по выручке — как прямо, так и косвенно, за счёт срыва контрактов, оттока пользователей и контрагентов, роста издержек. При этом подобная инфраструктура очень часто уязвима и слабо защищена.
Поэтому неудивительно, что особенно выросло как раз количество веб-атак — на 108 %. За 9 месяцев 2026 года аналитики выявили 24,7 млн критических инцидентов против 12,1 млн за тот же период 2025 года. Как рассказал руководитель направления WAF ГК «Солар» Алексей Пашков, в ходе таких атак тоже весьма активно применяется ИИ — прежде всего для сканирования ресурсов и выявления возможных целей для последующих операций. Косвенным подтверждением этому стала волна инцидентов в августе и сентябре сразу после масштабного всплеска автоматизированных сканирований в июле, когда рост был 15-кратным по сравнению с тем же месяцем 2025 года.
Рисунок 4. Количество критических веб-атак за 9 месяцев 2025 и 2026 гг.
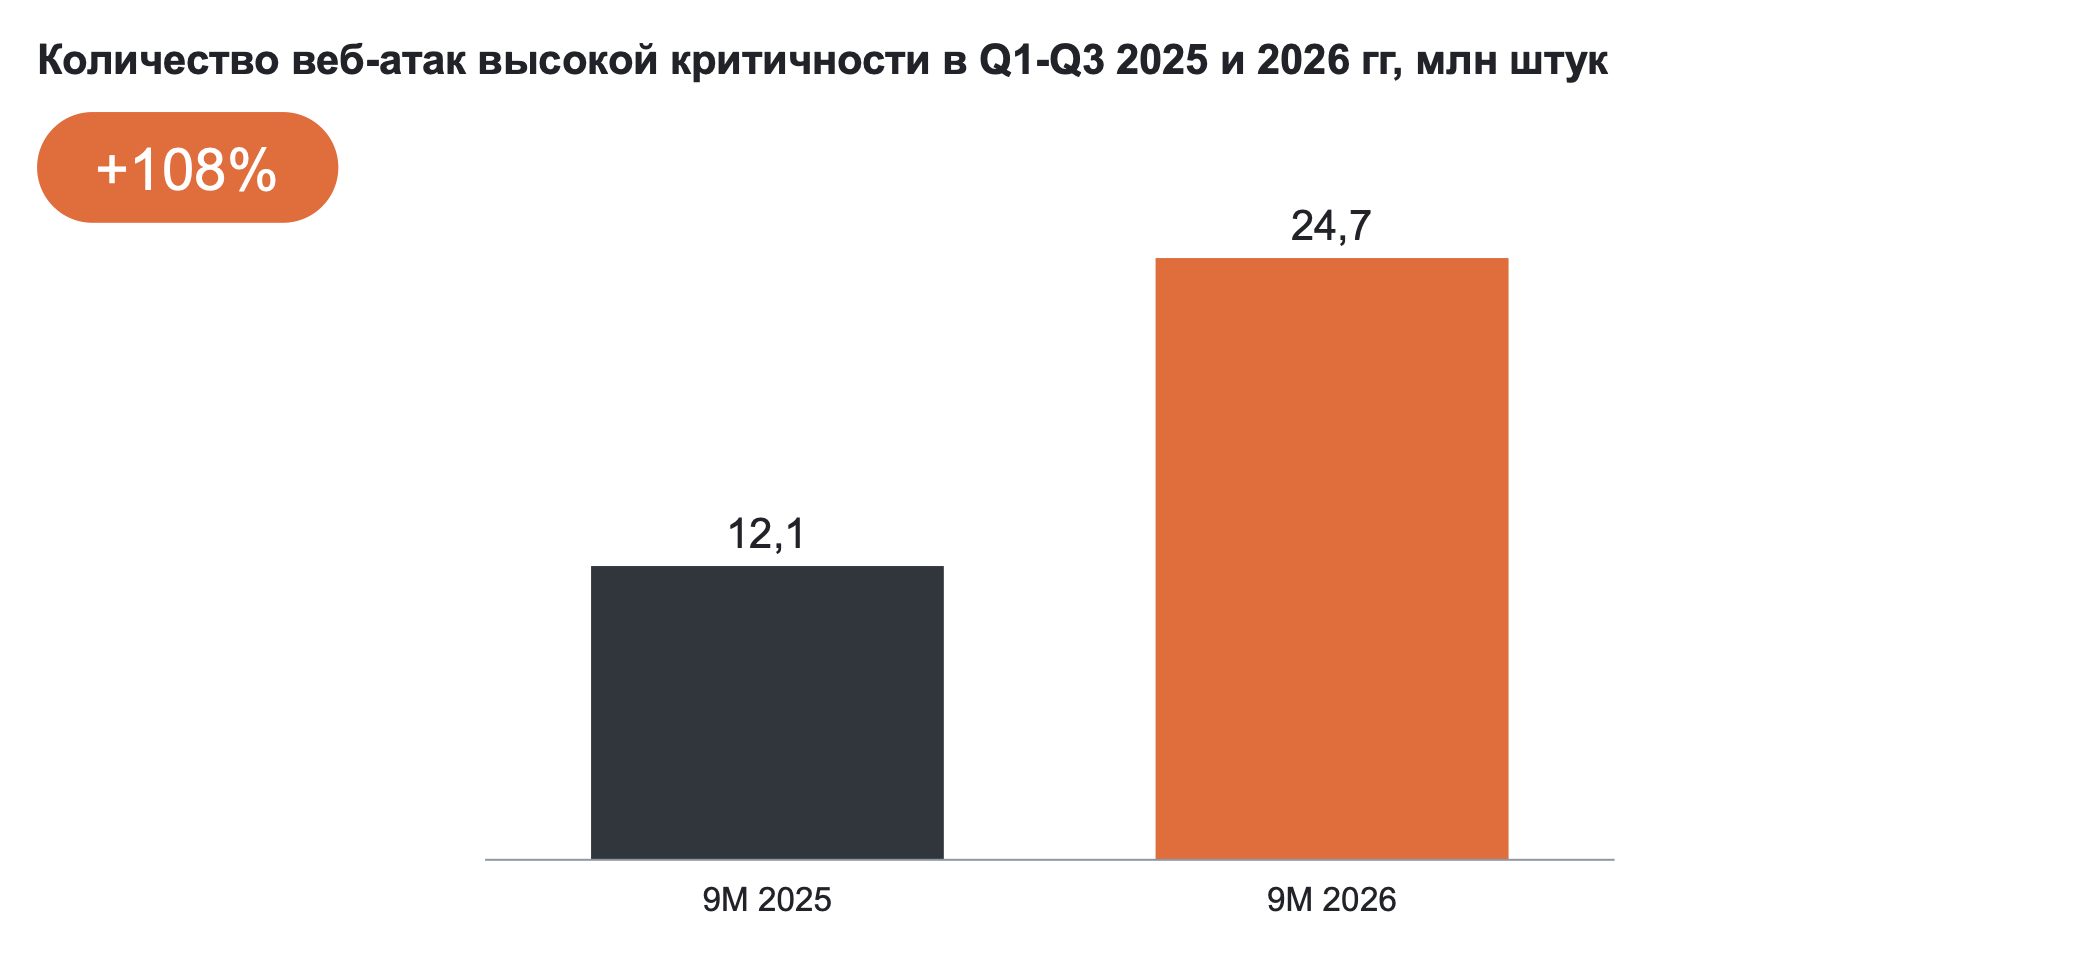
В первую очередь речь идёт о подготовительных этапах атак, связанных со сканированием узлов. Применение нейросетевых инструментов позволяет привлечь к этой фазе наименее квалифицированных злоумышленников, а также повышать эффективность процесса. При этом каждый успех, как подчеркнул Алексей Пашков, чреват инцидентом, который может нанести компании большой ущерб.
Наибольшая доля высокоавтоматизированных атак, по оценкам Solar AURA, наблюдается в сфере фишинга. Использование ИИ позволяет злоумышленникам быстрее и в больших объёмах создавать фишинговые домены, массово генерировать поддомены и наполнять сайты контентом. Как рассказал директор по развитию центра мониторинга внешних цифровых угроз Solar AURA Александр Вураско, не редкость и такие кампании, которые проводятся вовсе без участия людей. За рубежом такие далеко не редкость. В России они пока не фиксировались, но это не значит, что их нет или что злоумышленники, которые специализируются на россиянах, не освоят такие техники в самое ближайшее время.
С другой стороны, как отмечали на SOC Forum представители многих коммерческих SOC, включая Solar JSOC, рост атак во многом обусловлен и тем, что сторона защиты научилась лучше детектировать атаки. Среди прочего, это достигается за счёт активного использования аналитических технологий, включая машинное обучение и даже большие языковые модели. Впрочем, последние всё же внедряются довольно осторожно из-за высокого риска галлюцинаций.
Кто под ударом
Прежде всего аналитики ГК «Солар» выделяют те отрасли, где процесс цифровизации прошёл недавно и осуществлялся при этом очень быстрыми темпами. Такое сочетание факторов обычно сопровождается тем, что к безопасности подходят по остаточному принципу.
Однако, как предупредили участники сессии «Атак больше. А видим мы их лучше?» на SOC Forum 2026, те, кто пренебрегает нормами ИБ, очень сильно рискуют. Руководитель управления предупреждения внешних киберугроз BI.ZONE Олег Скулкин подчеркнул, что слабозащищённые отрасли всегда были под прицелом начинающих злоумышленников. С появлением в их распоряжении инструментов с ИИ шансы остаться незамеченными практически обнулились, что составляет значимый риск. Ситуация с веб-атаками в III-квартале 2026 года это высказывание полностью подтверждает.
Схожий вывод сделали и в PT ESC. Автоматизированные и ИИ-атаки, как отметили в отчёте по итогам IV квартала 2025 — III квартала 2026 гг., оказывались успешными из-за сочетания трёх факторов: необновлённое ПО, отсутствие многофакторной аутентификации и пренебрежение рекомендациями по сегментации корпоративной сети.
Согласно статистике Solar JSOC, в расчёте на одну организацию наибольшие показатели зафиксированы в торговле (2153 события), пищевой промышленности (1998), добывающей промышленности (1857), финансовом секторе и страховании (1689), а также телекоммуникациях (1369). При этом торговля и производство товаров повседневного спроса, включая продовольственные, попали в число наиболее атакуемых именно вследствие пренебрежения ИБ. Телеком, финансы и добывающая промышленность не покидают перечень наиболее атакуемых вследствие своей значимости, вызывая традиционный и не снижающийся интерес у хактивистов, многие из которых широко используют ИИ-инструментарий для атаки, и прогосударственных группировок.
Рисунок 5. Количество инцидентов за 9 месяцев 2025 и 2026 гг. в разрезе отраслей
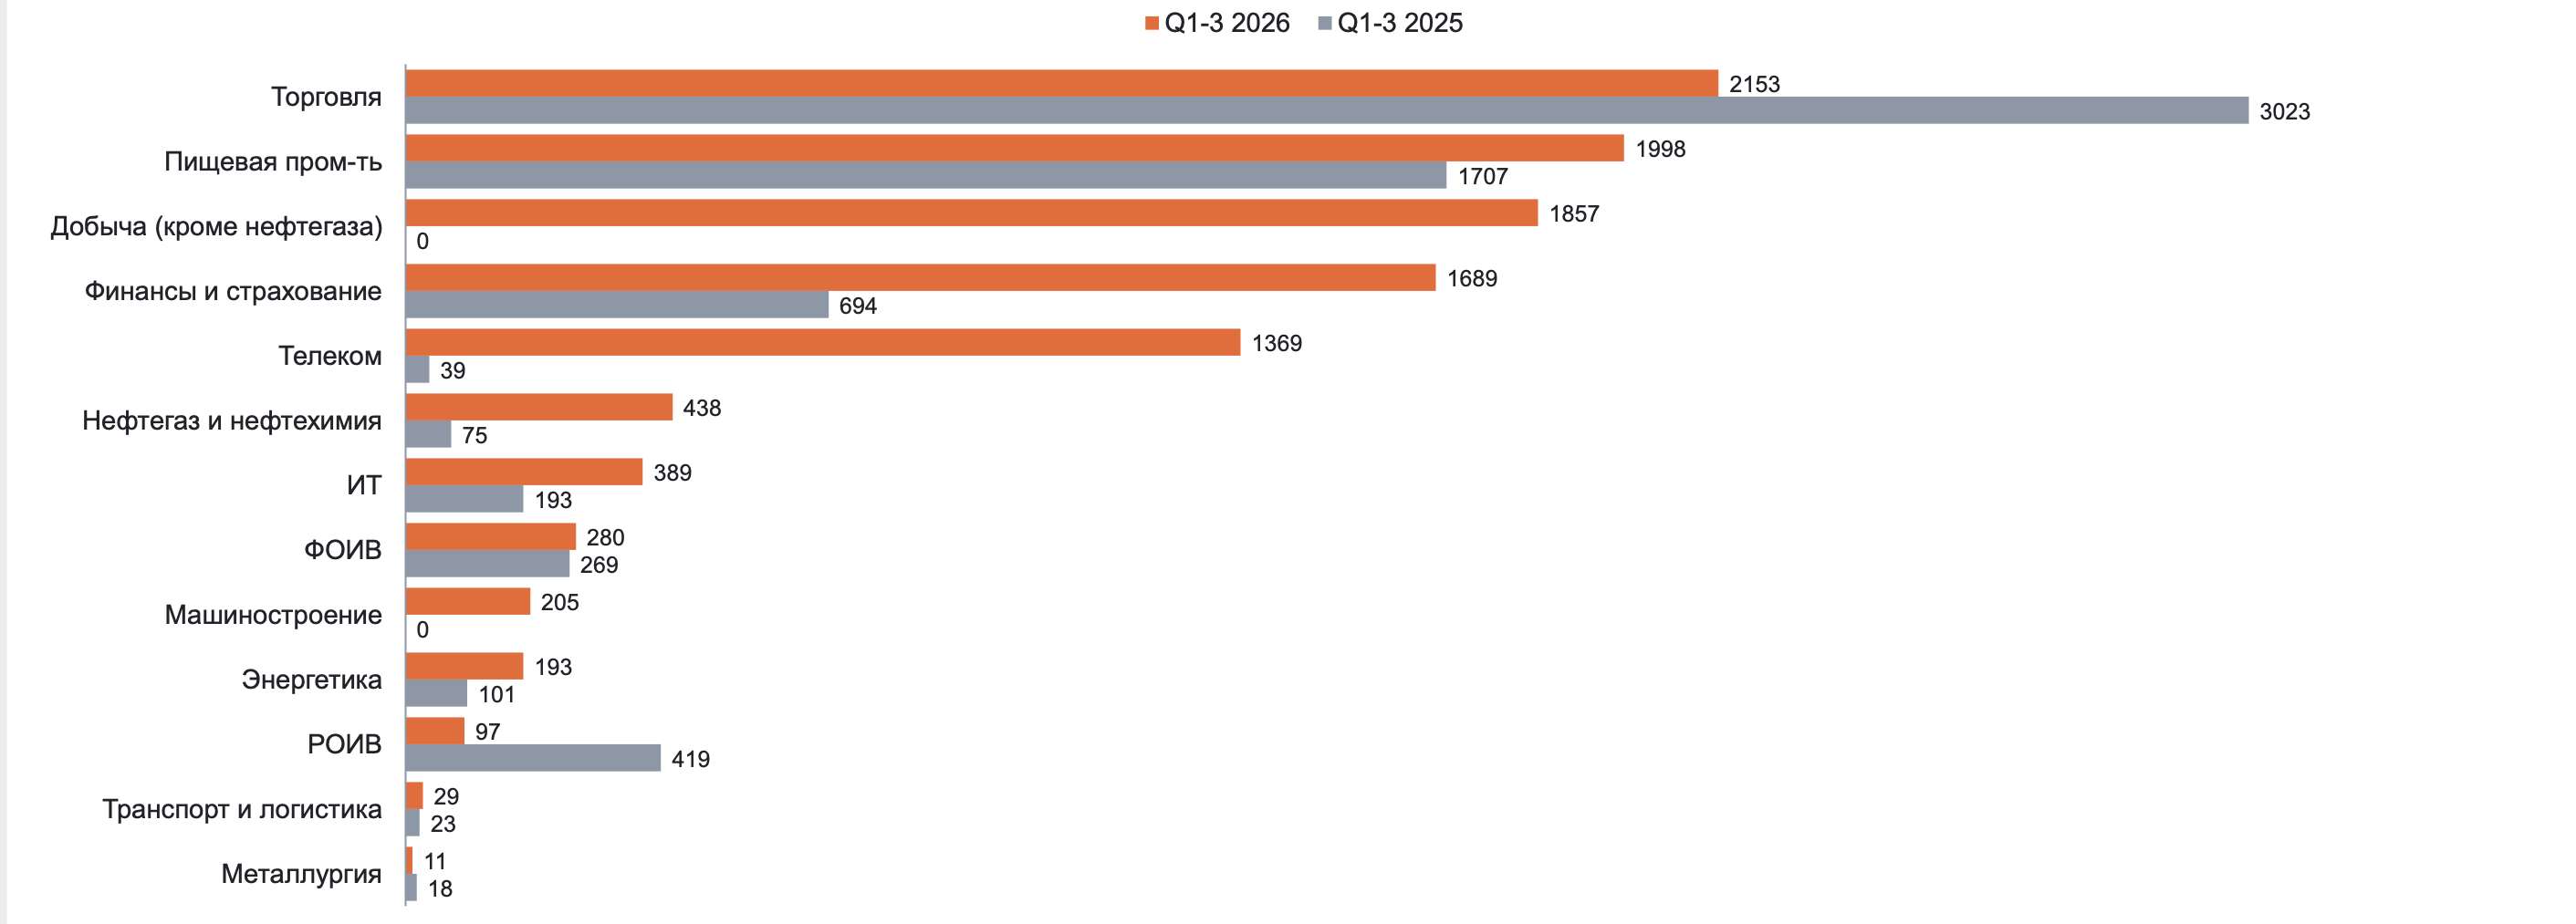
Как обратил внимание Дмитрий Иванов, наиболее уязвимыми к атакам оказались традиционные интернет-магазины. Не исключение даже те, у которых совсем небольшой оборот. Они обычно становятся мишенью для хактивистов, которые занимаются «ковровыми» взломами всех тех, кто находится в российской юрисдикции. ИИ активно используется именно для масштабирования атак, о чём заявляли многие спикеры SOC Forum.
Что касается утечек данных, то тут, как обратил внимание Александр Вураско, произошло серьёзное перераспределение. Госсектор, на который в 2025 году приходилось более 80 % таких инцидентов, уступил первое место транспорту и туризму.
Рисунок 6. Распределение количества утечек по отраслям по результатам 9 месяцев 2025 и 2026 гг.
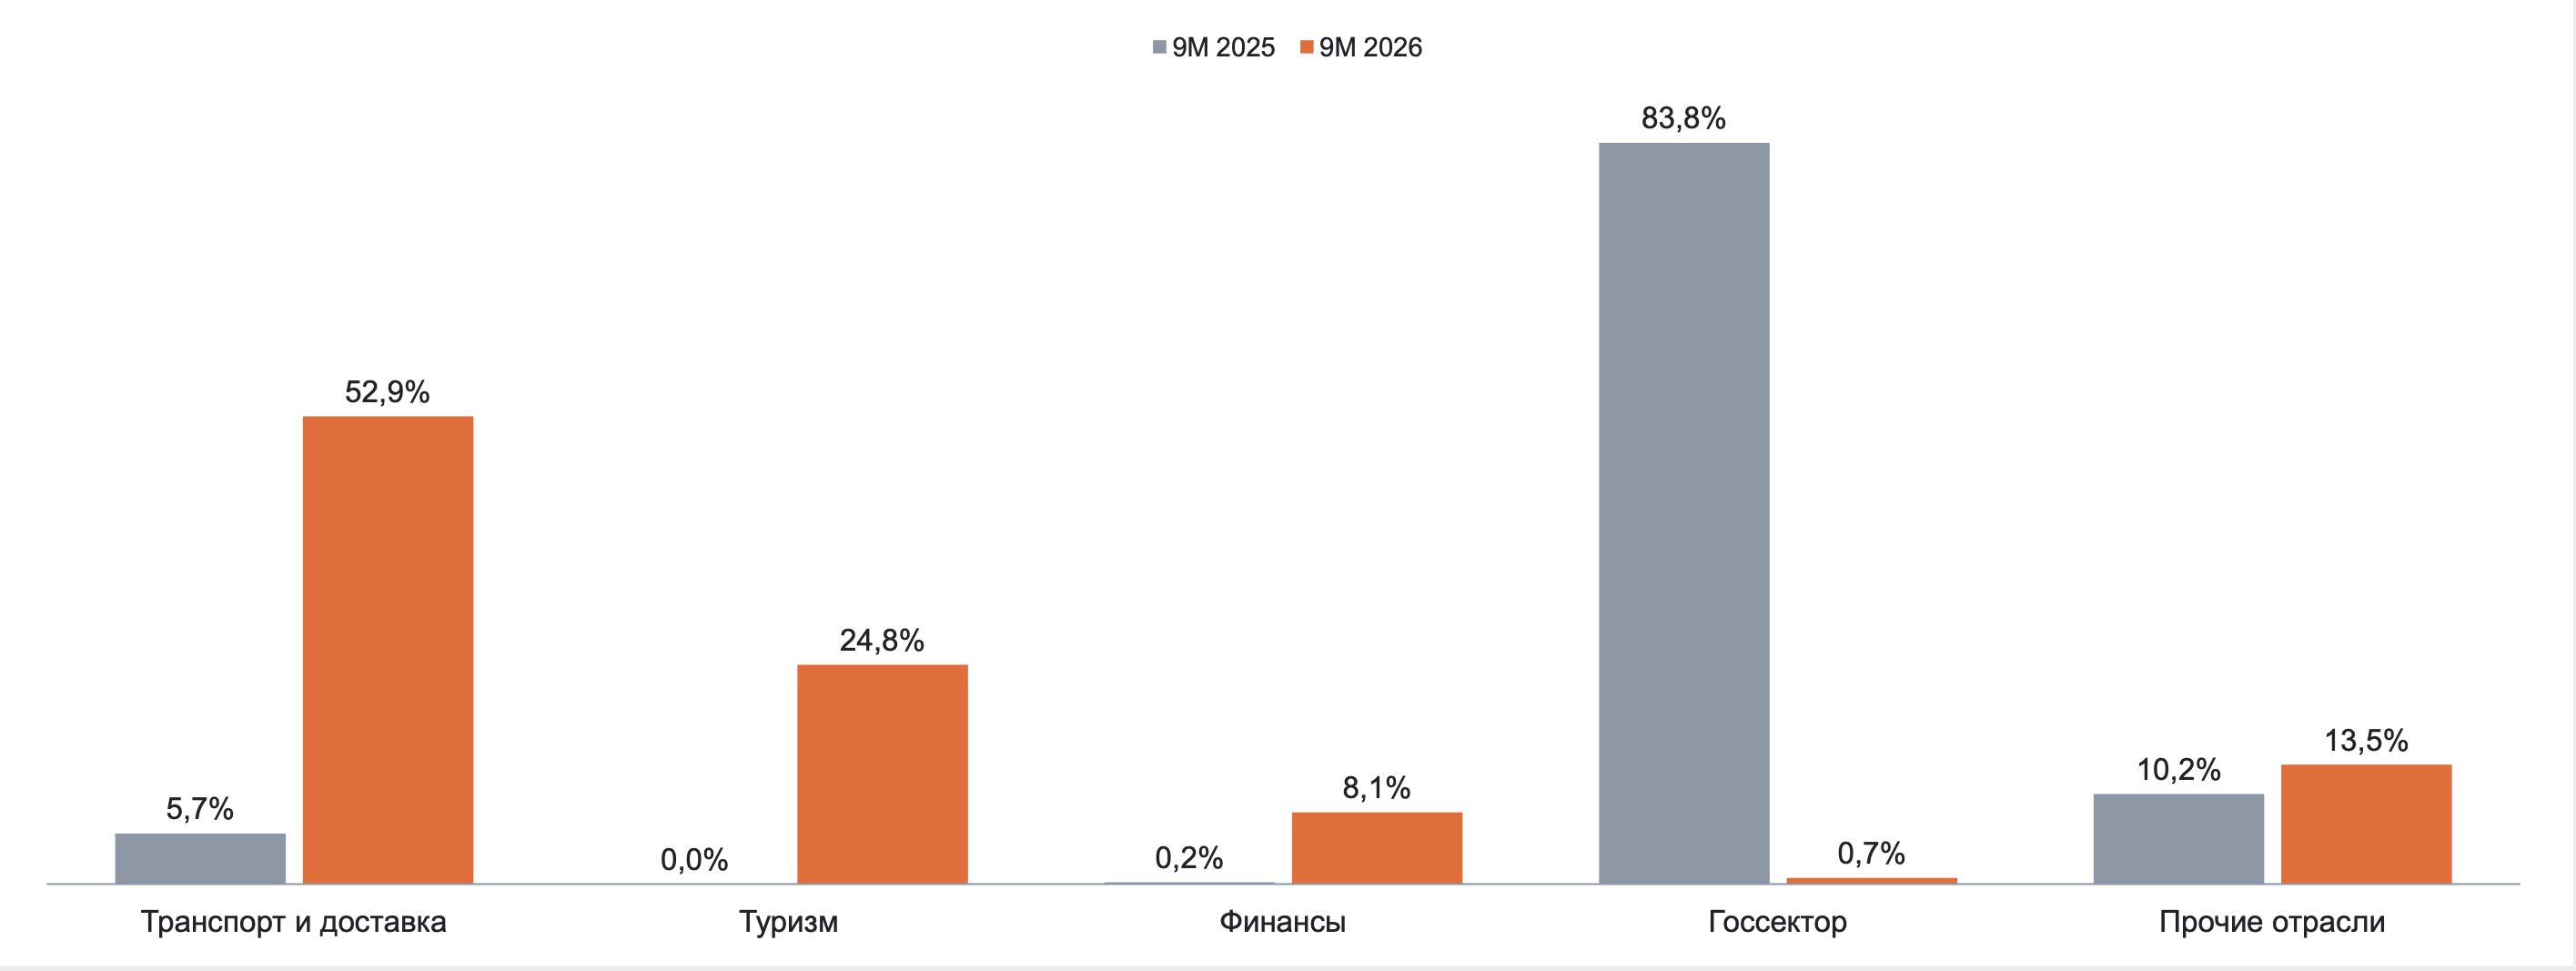
Снижение количества атак на госсектор можно связать с возросшей активностью регуляторов. Об этом рассказал заместитель начальника управления ФСТЭК России Павел Зенкин. Согласно приведённым им на SOC Forum 2026 данным, в текущем году количество выявленных нарушений заметно снизилось. В целом уровень защищённости растёт, хотя и недостаточно.
В целом, что касается утечек данных, по итогам января-сентября 2026 года тенденции были разнонаправленные. С одной стороны, количество эпизодов в годовом выражении снизилось на 42 %, но при этом медианный объём данных, которые утекли в ходе одного инцидента, вырос вдвое. На крупнейшие утечки приходилась почти половина всего объёма слитых данных.
ИИ в защите и защита для ИИ
В условиях, когда разрыв между нахождением уязвимости и появлением эксплойта измеряется минутами, а то и секундами, вопрос скорости реагирования является ключевым для ИБ-служб. Отдельный вызов — защита самих ИИ-моделей, как внешних, так и развёрнутых внутри корпоративного периметра.
Добиться высокой скорости реагирования невозможно без внедрения высокоавтоматизированных инструментов, в том числе использующих передовую аналитику, включая машинное обучение и искусственный интеллект. В любом случае, как подчеркнул Дмитрий Иванов, выигрывают компании, которые выстроили непрерывный мониторинг, умеют быстро отделять критически значимые сигналы от шума и имеют понятный сценарий реагирования.
Более того, как отметил в своём выступлении на пленарной сессии SOC Forum 2026 «ИИ перестраивает бизнес: кто управляет переменами?» генеральный директор ГК «Солар» Игорь Ляпунов, ИИ для всей отрасли ИБ является серьёзным вызовом, который потребует колоссальной перестройки. Те, кто её не пройдёт, окажутся в роли кучеров, которые потеряли работу в результате массовой автомобилизации.
Главным вызовом является ускорение атак. Такой точки зрения придерживается большая часть экспертов. Только Олег Скулкин на сессии «Атак больше. А видим мы их лучше?», сославшись на опыт своей компании, заявил, что пока этот фактор в России не носит критического характера, но ситуация быстро меняется и в самом ближайшем будущем на него уже нельзя будет закрывать глаза. Поэтому меры нужно принимать сейчас.
Игорь Ляпунов при этом сказал, что такая перестройка понадобится и ИБ-вендорам, и сотрудникам корпоративных ИБ-служб. Вайб-кодинг и демократизация разработки делают традиционных разработчиков ПО неконкурентоспособными. ИИ позволяет быстро создавать код под свои нужды любым потенциальным заказчикам, тогда как поддержка унаследованных разработок и устаревшей базы требует всё больших издержек.
С другой стороны, ИИ-агенты стали новой сущностью, которая, как подчеркнул руководитель ГК «Солар», серьёзнейшим образом меняет ИТ-ландшафт в компаниях. ИБ-службы часто не знают, как с ней обращаться.
«Мы идём в неуправляемую систему, когда совершенно новые идентичности получают доступы и учётные записи. По прогнозу Gartner, к 2028 году у каждой компании из Fortune 500 будет около 150 тысяч ИИ-агентов, а трафик от них уже вырос на 1700 % за год. Без “паспорта” для агентов больше половины ИИ-проектов остановятся», — пояснил Игорь Ляпунов в своем выступлении на сессии «AI First или AI Worst? Как перейти от хаоса инноваций к управлению рисками ИИ».
Заместитель генерального директора АО «Почта России» по цифровой трансформации Дмитрий Чудинов на этой же сессии выразил наибольшую обеспокоенность тем, что модели имеют легитимный доступ к корпоративным данным и при этом уязвимы перед промпт-инъекциями, которые содержат скрытые инструкции на выполнение потенциально опасных действий (например, отправить данные на какие-то внешние ресурсы).
Для защиты от атак на корпоративный ИИ ГК «Солар» представила новый продукт AI Firewall. Он позволяет блокировать доступ к внешним ИИ-моделям, которые сотрудники часто используют бесконтрольно и не ставя в известность ИТ и ИБ, защищает от промпт-инъекций и потенциально опасных действий ИИ-агентов.
Этот продукт не является единственным в своём роде на российском рынке. На форуме были представлены решения как минимум ещё от трёх компаний, направленные на защиту корпоративных ИИ-моделей и агентов. Скорее всего, их количество будет расти и дальше.
Однако, как предупредил директор по информационной безопасности ДОМ.РФ Дмитрий Шарапов, «волшебной пилюли» в защите от ИИ нет. Главная сложность связана с неопределённостью работы LLM и риском галлюцинаций. С точки зрения защиты нужен комплексный подход: для разработчиков — контроль репозиториев и токенов, для бизнес-пользователей — удобные внутренние аналоги внешних сервисов, чтобы они не пользовались публичными моделями, создавая риски утечки данных. Подобные инциденты уже имели место, в том числе и в России.
Выводы
По мнению аналитиков ГК «Солар», именно использование ИИ позволило злоумышленникам добиться рекордного роста количества атак с 2022 года. Такие инструменты применяют все основные классы атакующих, включая хактивистов, киберпреступников и прогосударственные группировки. Впрочем, рост обусловлен в значительной степени и улучшением качества обнаружения ИБ-инцидентов.
ИИ применяется на всех этапах атак, начиная с разведки и заканчивая созданием вредоносного кода. Отдельно выделяются фишинговые атаки, которые всё чаще являются полностью автоматизированными и проходят без участия людей.
Вызовом для ИБ стало также широкое распространение ИИ-агентов в компаниях. Специфические атаки на них, например с помощью промпт-инъекций, не всегда отражаются традиционными средствами защиты. И в целом данная угроза серьёзно недооценена. Другой проблемой является массовое распространение «теневого ИИ» — несанкционированного применения внешних моделей, в том числе зарубежных. Это создаёт риски утечек информации.
Ответом на это должно стать применение высокоавтоматизированных средств защиты. Их использование — безальтернативный вариант противодействия высокой скорости и практически неограниченному масштабированию атак с использованием ИИ. Некоторые из таких инструментов были представлены на SOC Forum 2026.


