



Стратегия ИБ сегодня — это инструмент управления, от которого зависят устойчивость бизнеса и поддержка функции ИБ со стороны руководства. Эксперты обсудили, как связать её с бизнес-целями, распределить ответственность между подразделениями и выстроить защиту при ограниченном бюджете.
- 1. Введение
- 2. Что считать современной стратегией ИБ и зачем она нужна?
- 3. От бизнес-целей к допустимому риску
- 4. Блиц: что стратегия информационной безопасности должна поменять в кибергигиене компании?
- 5. Как реализовать стратегию при ограниченном бюджете?
- 6. Как добиться выполнения стратегии другими подразделениями?
- 7. Финальные рекомендации экспертов по разработке стратегии ИБ
- 8. Выводы
Введение
Стратегия информационной безопасности давно перестала быть формальным документом. Сегодня это инструмент, от которого зависит, получит ли функция ИБ ресурсы и поддержку бизнеса, сможет ли ИБ-директор (CISO) говорить с топ-менеджментом на одном языке и удержит ли компания устойчивость при очередном инциденте.
При этом единого рецепта не существует: для финансовой организации стратегия будет одной, для промышленного холдинга — другой, а для компании, где ИБ представлена единственным специалистом, — третьей.
Эксперты ведущих российских вендоров, интеграторов и крупных заказчиков собрались в студии AM Live, чтобы разобраться, что представляет собой современная стратегия ИБ, как связать её с бизнес-целями, как защитить проект перед руководством и когда понадобится пересматривать её положения.
Рисунок 1. Эксперты в студии AM Live
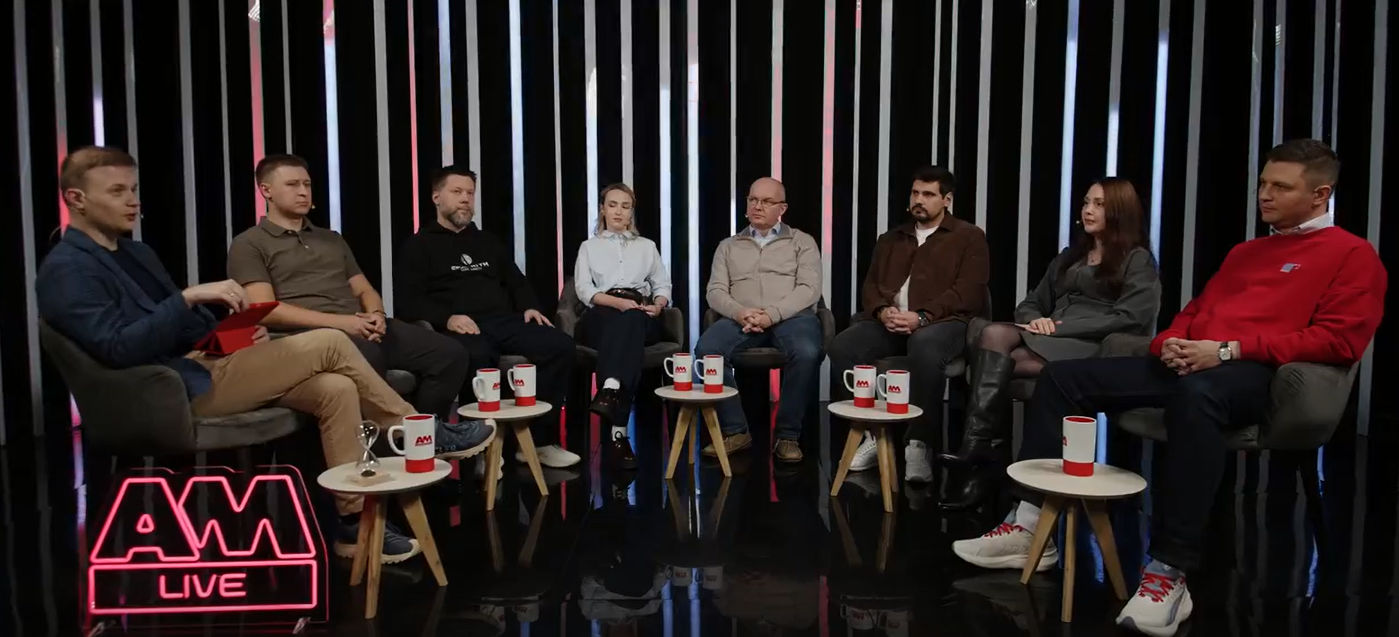
Участники эфира:
- Ярослав Напалков, руководитель центра методологии, рисков и управления доступом, «МТС Банк».
- Наталья Глинина, руководитель по развитию продуктов кибербезопасности, «МегаФон ПроБизнес».
- Алексей Иванов, руководитель отдела методологии и консалтинга в департаменте архитектуры стратегических проектов, ГК «Солар».
- Евгений Акимов, директор направления развития бизнеса департамента информационной безопасности, группа Rubytech.
- Елизавета Комарова, архитектор решений (Solution Architect), «Лаборатория Касперского».
- Николай Казанцев, генеральный директор (CEO) SECURITM.
- Роман Сюбаев, руководитель отдела оценки соответствия и консалтинга, Ф6/F6.
Ведущий и модератор эфира — Виктор Бобыльков, директор по кибербезопасности, MWS Cloud.
Что считать современной стратегией ИБ и зачем она нужна?
Наталья Глинина отметила, что стратегия должна отвечать на вопрос, с какими бизнес-рисками работает компания, и обязательно связывать цели ИБ с целями бизнеса. Построение стратегии — это процесс, в рамках которого анализируется инфраструктура, чтобы планируемые решения можно было внедрить технологически. Учитывается кросс-функциональное взаимодействие: инициатива может быть базовым требованием безопасности, но у ИТ-службы не окажется ресурсов на её реализацию. На выходе должен быть список инициатив с бизнес-эффектами, инвестициями и целевым состоянием.
Наталья Глинина, руководитель по развитию продуктов кибербезопасности, «МегаФон ПроБизнес»
Николай Казанцев предостерёг: в стратегии не должно быть пунктов типа «внедрить систему резервного копирования» — это конкретная инициатива, а не элемент стратегии. Стратегия определяет критические процессы, на трёх-пяти из которых фокусируется, обеспечивая их восстановление при утрате определённого пула ИТ-сервисов. Оценку дают не по наличию бэкапа, который может быть годичной давности, а по тому, как быстро ИТ- и бизнес-подразделения в случае киберучений или реального инцидента восстанавливают работоспособность. Именно это фиксируется в стратегии: критерии качества (SLA) восстановления ключевых сервисов или защиты от утечки определённых данных, а не средства защиты как таковые.
Ярослав Напалков разделил назначение стратегии на две части. Бизнесу она нужна как инструмент управления в корпорациях, где несколько уровней менеджмента нужно консолидировать в одном направлении. CISO она нужна в двух случаях: либо когда он должен сформировать представление для совета директоров, либо когда он делает её для себя, чтобы систематизировать работу. Объём стратегии зависит от зрелости функции и компании.
Роман Сюбаев добавил, что стратегия ИБ — не многостраничный документ из лучших практик, а документ, который позволит общаться с бизнесом и донести, что вы хотите реализовать в рамках ИБ и как это будет коррелировать с бизнесом. Это может быть презентация на 5–7 слайдов.
Роман Сюбаев, руководитель отдела оценки соответствия и консалтинга, Ф6/F6
Елизавета Комарова отметила, что многие заказчики не имеют ресурсов для многотомной стратегии и главное для них — общий план действий и общее направление, понятное всем без сложных терминов.
Евгений Акимов предложил смотреть на стратегию как на ожидание бизнеса от кибербезопасности: если бизнес ничего не ждёт, стратегия не нужна. Если ожидания есть, их можно записать — на пяти слайдах или ста страницах, по потребностям компании.
Блиц: какова главная цель стратегии ИБ?
Роман Сюбаев:
Николай Казанцев:
«Обеспечение непрерывности одного из ключевых процессов бизнеса — продажи, производства, рекламы, оказания услуг».
Елизавета Комарова:
«ИБ стала неотъемлемой частью бизнеса, как бухгалтерия или кадры, и должна решать его боли. Если это стартап, для которого потеря непрерывности не так опасна, то важнее не получить штраф по регуляторике. Если это крупная компания, штрафы менее приоритетны: главное — оставить бизнес на плаву».
Елизавета Комарова, архитектор решений (Solution Architect), «Лаборатория Касперского»
Евгений Акимов:
«Основная цель стратегии кибербезопасности — синергия с бизнес-стратегией. Очень важно, чтобы CISO разобрался, в чём состоит бизнес-стратегия, и понял, как он может способствовать достижению этой цели».
Алексей Иванов:
«Защита бизнеса от угроз кибербезопасности — защита денежных потоков и всего, что генерирует выручку».
Наталья Глинина:
«Нулевой уровень атак на критические сервисы компании с возможным финансовым эффектом».
Ярослав Напалков:
«Поддержать стратегию бизнеса и обеспечить её реализацию со стороны информационной безопасности. Киберустойчивость — одна из всеобъемлющих концепций, которые это реализуют».
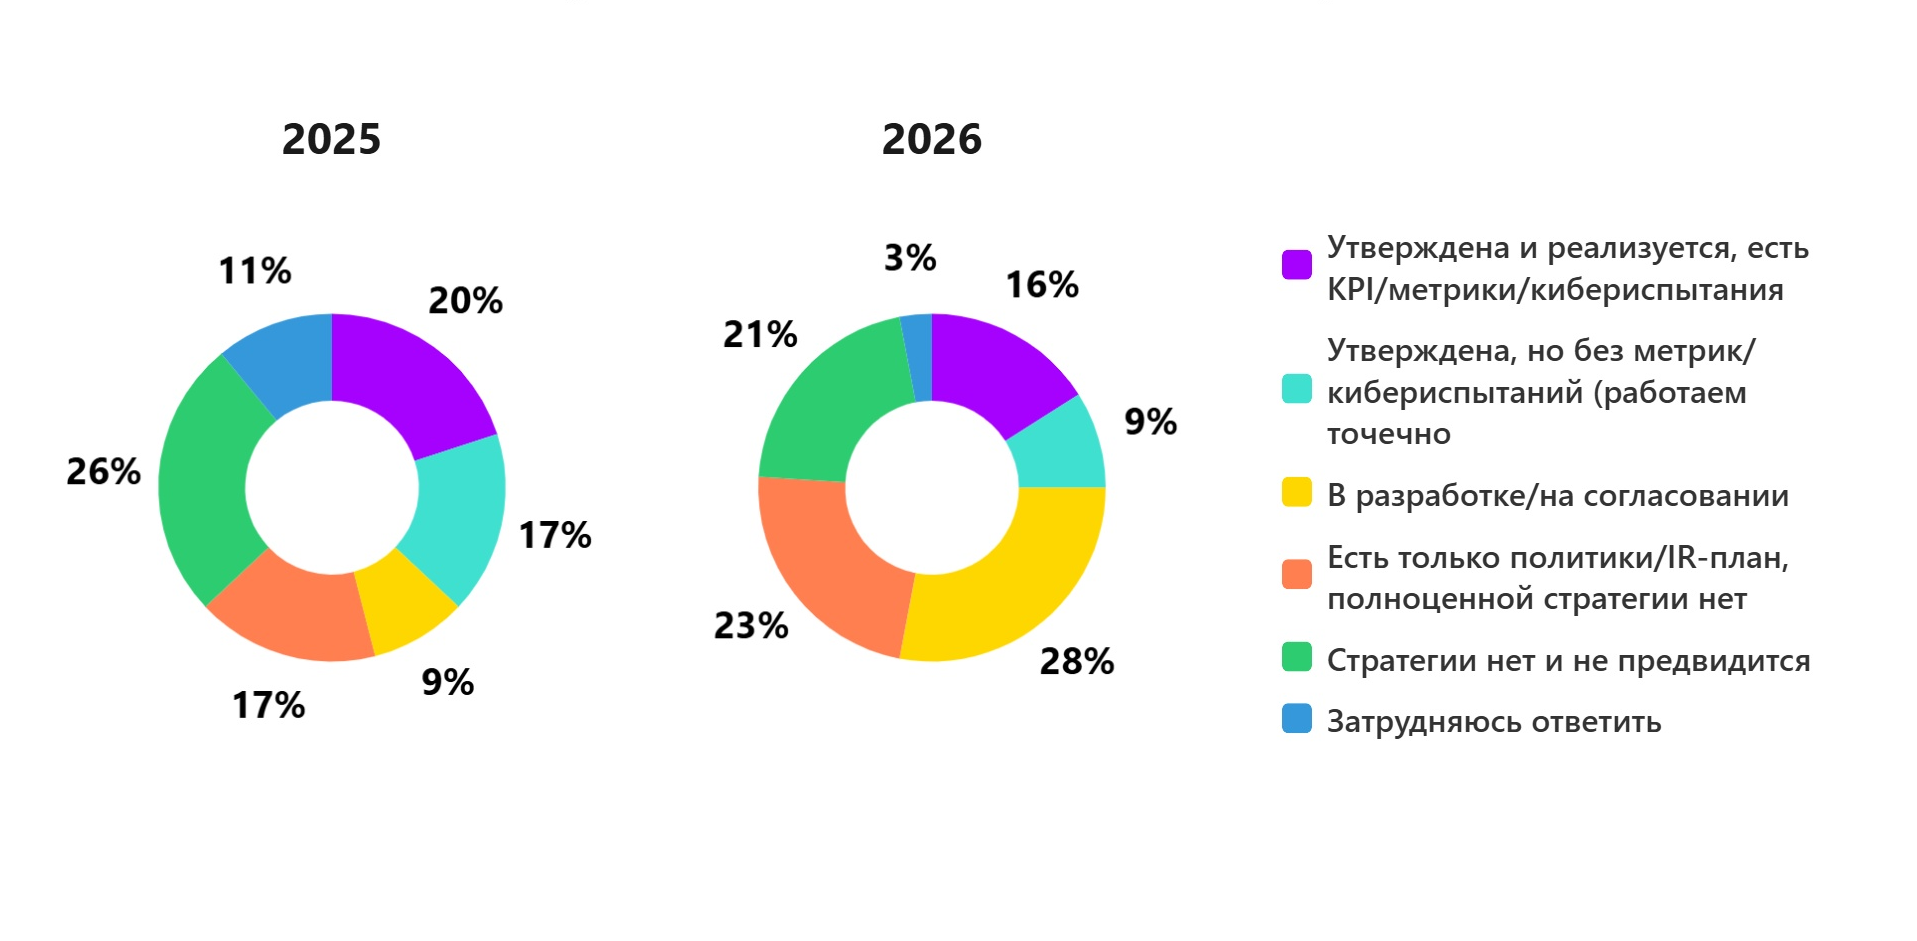
В первом опросе зрители поделились, каково текущее состояние их стратегии ИБ:
- В разработке / на согласовании — 28 %.
- Есть только политики или план реагирования, полноценной стратегии нет — 23 %.
- Стратегии нет и не предвидится — 21 %.
- Утверждена и реализуется, есть KPI, метрики, кибериспытания — 16 %.
- Утверждена, но без метрик или кибериспытаний (ведётся точечная работа) — 9 %.
- Затруднились ответить — 3 %.
По сравнению с прошлым годом стало заметно больше тех, кто ведёт разработку или согласование ИБ-стратегии.
Рисунок 2. Каково текущее состояние вашей стратегии ИБ?
От бизнес-целей к допустимому риску
Евгений Акимов отметил, что управление рисками имеет ограничения. Если риск реализуется часто, вероятность можно оценить достоверно, но для редких событий оценка экспертная и неточная, результаты могут отличаться на порядок. Для таких рисков применяется методология недопустимых событий, но и у неё есть ограничение: даже у самого катастрофического риска есть цена — цена самой компании. Если акционер не готов снижать риск, он готов его принять, что в итоге может привести к краху компании.
Алексей Иванов добавил, что информационная безопасность собирает и обрабатывает большой объём данных: внешний контекст угроз, сценарии, модель нарушителя, вероятность того, что что-то может произойти. Эта вероятность, помноженная на материальность, входит в риск-аппетит, и руководство либо соглашается, либо принимает решения по снижению риска. Чтобы контролировать эту историю, риск-аппетит должен раскрываться вниз до уровня подразделения информационной безопасности и находить отражение в каждом процессе.
Алексей Иванов, руководитель отдела методологии и консалтинга в департаменте архитектуры стратегических проектов, ГК «Солар»
Николай Казанцев подчеркнул, что для 90 % безопасников страны риск-ориентированный подход в классическом виде неприменим: по статистике Security Vision, лишь 15–20 % служб ИБ имеют формализованный реестр рисков. Мастерство безопасника — убрать теоретическую часть и прийти с простым языком к бизнес-подразделениям, спросить, что для них важно, чего они боятся, что будет, если это остановится.
Ярослав Напалков привёл кейс: когда он пришёл к собственнику с предложением по организации защиты, тот возразил, что лучше купить экскаватор, который будет приносить деньги. Диалог нужно вести в тех же терминах. Например, два экскаватора про запас не покупают, считают, сколько машина будет работать в день. Если мыслить и разговаривать теми же категориями, то и в контексте ИБ разговор пойдёт легче.
Евгений Акимов привёл пример из практики внедрения DLP в финтехе. В интервью с руководителями количество заявляемых суперконфиденциальных документов было запредельным: конфиденциально всё. При разборе сценариев — что будет, если документ попадёт к тому, к кому он не должен попасть, — люди задумывались и понимали, что если документ кто-то прочитает, ничего не поменяется. Количество типов конфиденциальных документов сократилось до двух с половиной десятков, а сверхкритических осталось один-два.
Евгений Акимов, директор направления развития бизнеса департамента информационной безопасности, группа Rubytech
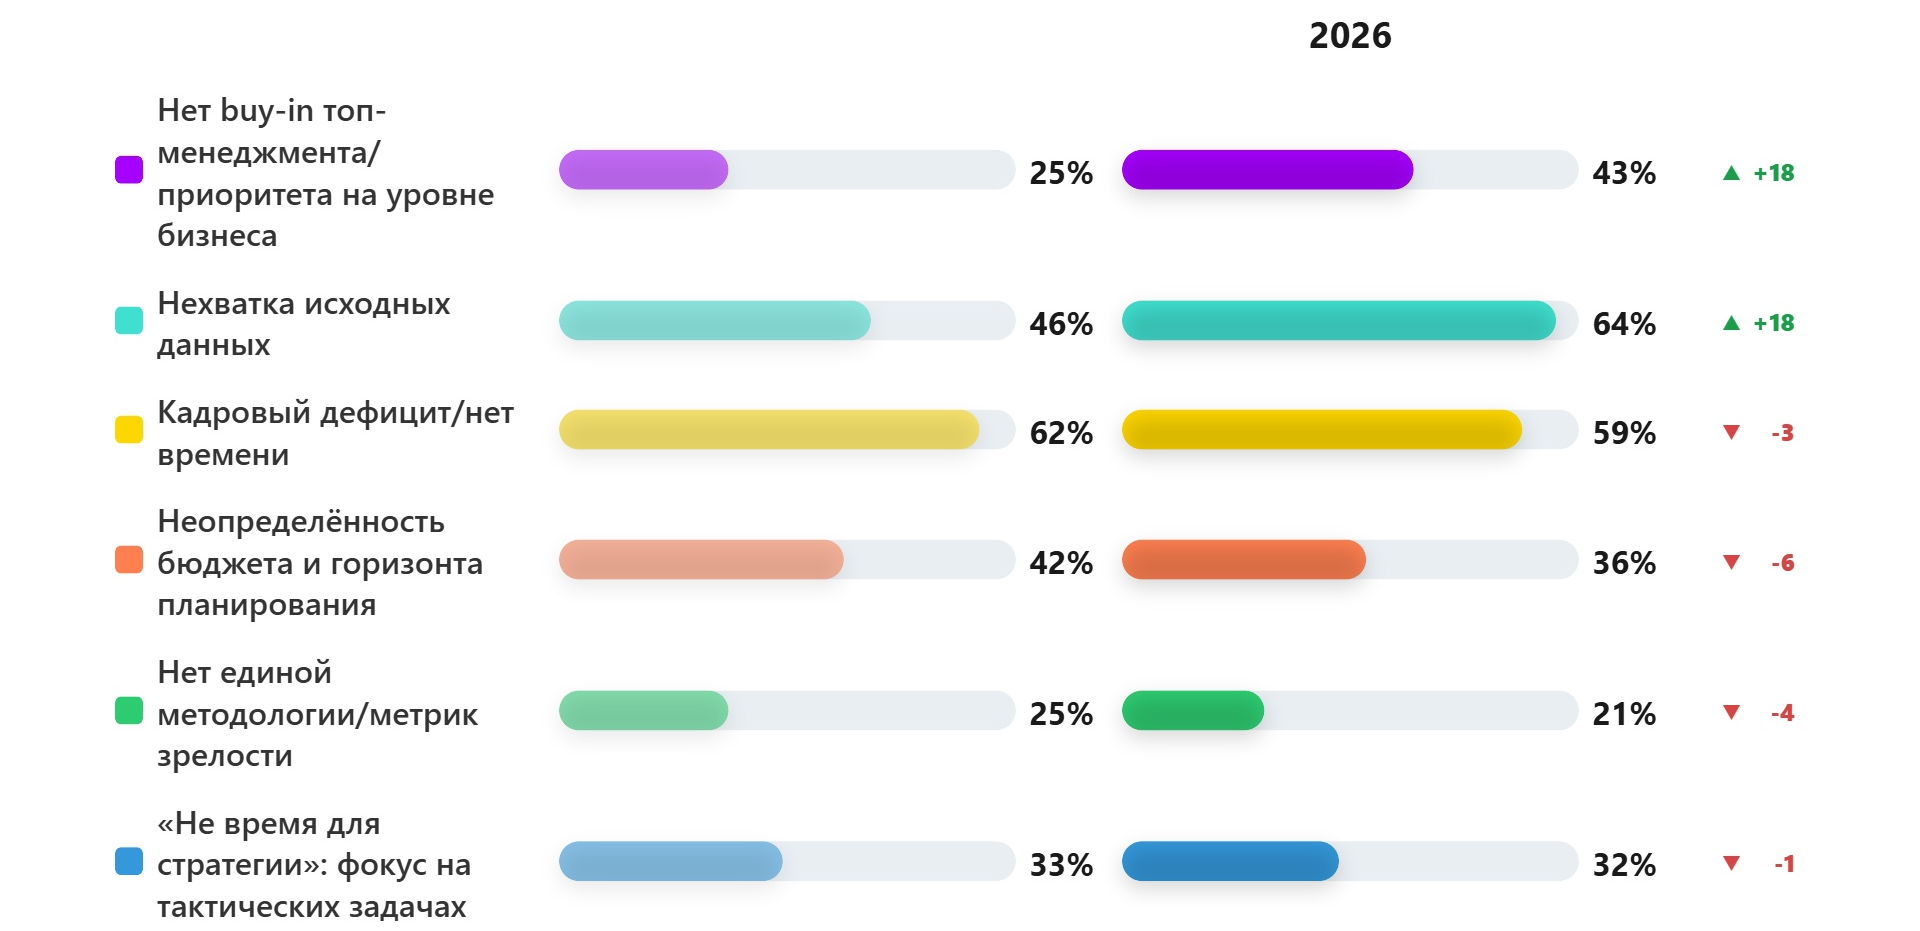
Во втором опросе выяснилось, что сильнее всего мешает разработке или обновлению стратегии ИБ (мультивыбор):
- Нехватка исходных данных: аудит, инвентаризация, риск-оценка — 64 %.
- Кадровый дефицит или отсутствие времени — 59 %.
- Нет включения (buy-in) топ-менеджмента или приоритета на уровне бизнеса — 43 %.
- Неопределённость бюджета и горизонта планирования — 36 %.
- «Не время для стратегии»: фокус на тактических задачах — 32 %.
- Нет единой методологии либо метрик зрелости — 21 %.
Рисунок 3. Что сильнее всего мешает разработке / обновлению стратегии ИБ?
Блиц: что стратегия информационной безопасности должна поменять в кибергигиене компании?
Ярослав Напалков:
«BYOD — один из принципов ИТ-подхода, когда конечные устройства разрешено использовать. Если эта концепция принята, нужно сделать её безопасной: либо работать в определённом сегменте, где допустима работа из интернета, либо использовать корпоративную заливку на устройстве».
Наталья Глинина:
«Стратегия ИБ должна взаимодействовать с процессами организации и зависеть от её целей. В рамках этого примера — ограничивать доступ с непроверенных устройств».
Алексей Иванов:
«Если удалённая работа разрешена, потому что повышает эффективность бизнеса, то осведомлённость становится первоочередной и все удалённые пользователи должны проходить обучение».
Евгений Акимов:
«Реализация стратегии повышает зрелость компании в кибербезопасности на 20–30 % в год. В плане использования личных устройств стратегия должна подразумевать, что такие риски идентифицируются и обрабатываются. Как хайповый пример — искусственный интеллект: если в бизнес-стратегии заложено его использование, стратегия кибербезопасности может отразить это заранее и подготовить компанию, технологии и процессы к безопасному внедрению».
Елизавета Комарова:
«Стратегия влияет на бюджет, который компания тратит на ИБ. Когда бизнес приходит и говорит, что боится и хочет улучшать всё, вложение в стратегию влияет на то, какое место бюджет ИБ занимает в компании».
Николай Казанцев:
«Стратегия может изменить лояльность и стать драйвером внедрения ИБ-контролей при условии, что при её формировании проведена коммуникация со стейкхолдерами, собраны реальные потребности бизнеса и распределена ответственность. Когда стратегия подписана у директора, а не выложена на корпоративную вики, легче прийти к главе производства и сказать, что нужно поставить сетевой экран и внедрить бэкапы».
Роман Сюбаев:
«Одна из важных задач стратегии — сфокусировать менеджмент на том, что ИБ необходимо учитывать в рамках бизнес-инициатив. Учёт ИБ-требований при взаимодействии с третьими сторонами во многих случаях уходит на второй план. Один из этапов любой инициативы — учёт ИБ-рисков и мер. Если спускаться до конкретной меры, то это проверка контрагентов в области ИБ: понять, насколько защищены компании, с которыми мы взаимодействуем».
Как реализовать стратегию при ограниченном бюджете?
Алексей Иванов уверен, что прежде чем строить SOC и внедрять системы, нужно заложить бюджет на персонал. Сначала — приоритизация и минимальный набор безопасности, затем — наём и обучение людей, потому что без людей системы работать не будут. Бюджет в организации единый, поэтому нужно прийти к финансовому директору и понять, на что рассчитывать при выстраивании плана защиты.
Наталья Глинина добавила, что сначала нужно проверить, есть ли выстроенные процессы. Пример из практики: компания закупает сканер уязвимостей и бесконечно сканирует код, получая «портянку» информации, с которой непонятно что делать — процесса безопасной разработки нет.
Логичнее сначала создать процесс, затем выделить ресурс с экспертизой или отдать задачу сервис-провайдеру, и только потом закупать инструменты. У любого риска есть финансовый эффект: если веб-приложение встало и компания теряет 10 млн рублей в день, становится очевидно, что нужно внедрять WAF. Для бизнеса всё нужно переводить на язык денег.
Николай Казанцев отметил, что есть риски, есть комплаенс и есть меры, они же инициативы, и это не равно внедрению СЗИ. Для отключения учётных записей уволенного подрядчика СЗИ не требуется, как и для проведения аудита. Для настройки сегментации на коммутаторах деньги не нужны, хотя нужны квалифицированные специалисты.
Значительная часть инициатив закрывается за счёт организационных мер. Когда CISO приходит просить деньги, он должен показать не желание приобрести инструмент, а то, что покупка позволит выполнить 10–20 требований, которые закроют меры и снизят риски — пусть не количественно, а, например, с «красного» уровня до «оранжевого».
Николай Казанцев, генеральный директор (CEO) SECURITM
Роман Сюбаев обратил внимание, что выбор решений часто оценивается без учёта того, на сколько информационных систем они распространяются: чем больше хостов и систем, тем больше затрат. В каждом решении нужна градация — насколько можно снизить стоимость, сфокусировавшись на самых критических информационных системах и не спускаясь ниже. При конфликте интересов с ИТ-службой нужно понять их точку зрения и искать компенсирующие меры, вынося проблему на верхний уровень только в безвыходной ситуации.
Елизавета Комарова предложила сначала задать вопрос: нужно ли что-то новое или можно закрыть задачу имеющимися средствами. Пример: заказчик рассматривает защиту сети — тогда будем ли мы расширять возможности SIEM через NetFlow или внедрять отдельное NTA-решение. При оценке важны три фактора: технологии (какие угрозы и сценарии закроет решение, проверка на «пилоте»), люди (нужен ли отдельный штат, насколько затянется обучение) и процессы (насколько правильно решение будет эксплуатироваться).
Виктор Бобыльков возразил, что формула «технологии, процессы, люди» на защите стратегии уже не работает — она всем понятна. Стратегия должна быть историей с понятным сценарием: зачем, почему, как, когда и сколько это будет стоить.
Виктор Бобыльков, директор по кибербезопасности, MWS Cloud
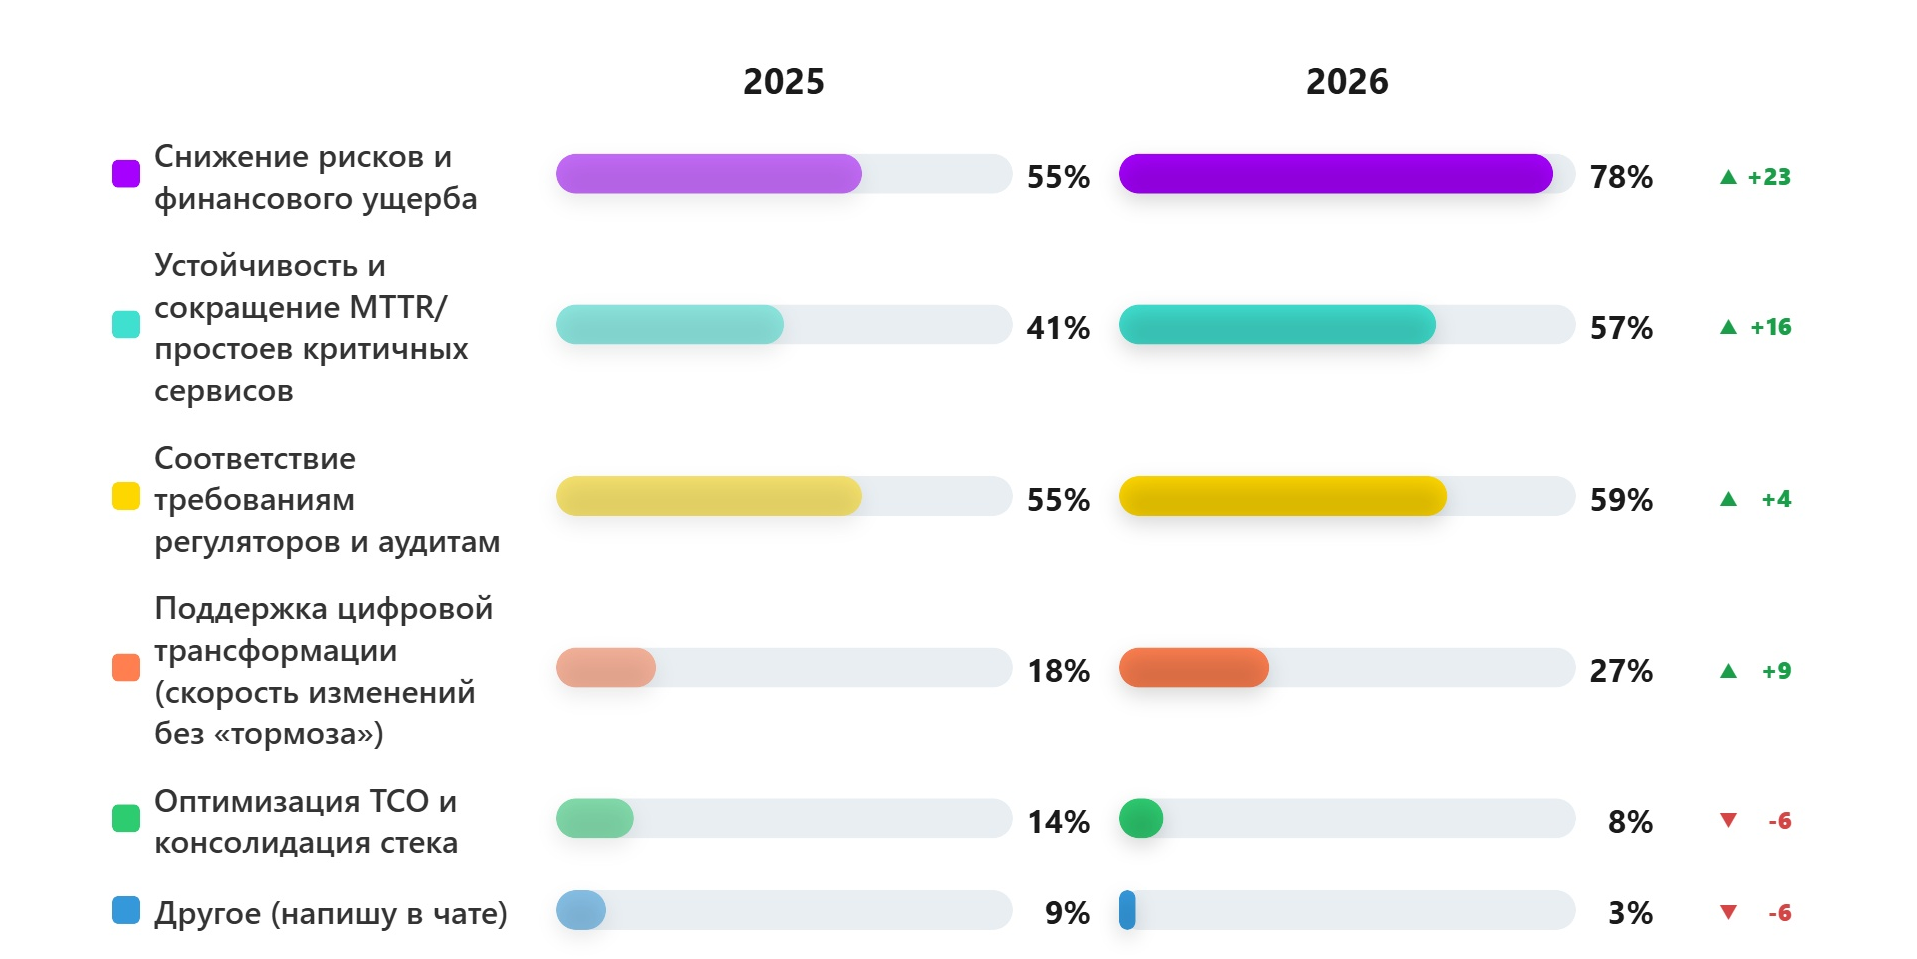
В третьем опросе зрители назвали главные цели их стратегии ИБ на 2027 год (мультивыбор):
- Снижение рисков и финансового ущерба — 78 %.
- Соответствие требованиям регуляторов и прохождение аудитов — 59 %.
- Устойчивость и сокращение времени на восстановление (MTTR) либо простоев критически значимых сервисов — 57 %.
- Поддержка цифровой трансформации — 27 %.
- Оптимизация стоимости владения (TCO) и консолидация стека — 8 %.
- Другое — 3 %.
Рисунок 4. Каковы главные цели вашей стратегии ИБ на 2027 год?
Как добиться выполнения стратегии другими подразделениями?
Евгений Акимов предложил несколько подходов:
- обсудить стратегию со всеми заинтересованными сторонами, чтобы участники её реализации были с ней согласны;
- визировать документ со стороны представителей всех подразделений, если нормативная документация зрелая;
- использовать подход «лидеров безопасности» (security champions);
- создать комитет по рискам, где решения принимаются коллегиально.
Ответственность чаще всего коллегиальная: CISO никогда не спрячется от ответственности за инцидент.
Ярослав Напалков рассказал, что в «МТС Банке» риск-комитет работает, а заинтересованность подразделений решается через кросс-KPI: если подразделение вместе с тобой должно что-то сделать, его заинтересованность материализуется в бонусах. Свою роль играет подотчётность стратегии правлению: одно дело — обсудить на комитете, другое — доложить правлению, где спросят, сделал или не сделал и что помешало.
Ярослав Напалков, руководитель центра методологии, рисков и управления доступом, «МТС Банк»
Алексей Иванов отметил, что киберучения, Red Teaming и прочие мероприятия — это стресс-тестирование стратегии. Лимиты и границы должны ставиться исходя из этого: мы должны восстановиться за три дня — откуда эта информация? Она должна прийти из стресс-тестирования.
Финальные рекомендации экспертов по разработке стратегии ИБ
Ярослав Напалков:
«Не накручивать стратегию специально. Это ежедневный инструмент, агрегирующий управленческие практики: кадровую политику, архитектурную политику, повышение зрелости функции, риск-ориентированный подход. Главное — делать системно».
Наталья Глинина:
«Понять, каким бизнес-целям соответствует стратегия и какие дополнительные конкурентные преимущества она даст — например, если через цепочки поставок происходит много инцидентов, а вас как подрядчика не взламывают, уровень доверия к вам больше».
Алексей Иванов:
«Научиться общаться, находить точки, где можно аккумулировать информацию, и посмотреть на организации, в которых по части ИБ всё хорошо, чтобы перенять их практики».
Евгений Акимов:
«Прежде чем писать стратегию, нужно разобраться с целями бизнеса, а не с требованиями к кибербезопасности. Быть смелее в обработке “чёрных лебедей” — не игнорировать редкие события с катастрофическими последствиями, а заранее прописать в стратегии, что компания будет делать в таких ситуациях. Раньше при новых рисках рекомендовалось пользоваться MSSP, сейчас в стратегию можно добавить пакеты информационной безопасности, которые позволяют сразу купить SOC как ПАК».
Елизавета Комарова:
«Нужно учитывать, что угроза — это не то, что маячит на горизонте, а то, что происходит прямо сейчас. Сделать всё возможное для быстрого восстановления и развиваться в сторону нахождения угрозы на ранних этапах».
Николай Казанцев:
«Попробовать все активности — от обучения до установки антивируса — привязать к пунктам стратегии. Появится статистика, станет понятно, двигаетесь ли вы в сторону стратегических целей или две трети времени делаете то, что бизнесу не нужно в такой мере, как другие задачи».
Роман Сюбаев:
«Помнить, что стратегия ИБ — результат хорошей коммуникации между ключевыми людьми и договорённости о шагах на два-три года. Проверить, что стратегия не оторвана от реальности бизнеса и что меры, в которые она преобразована, соответствуют самой стратегии».
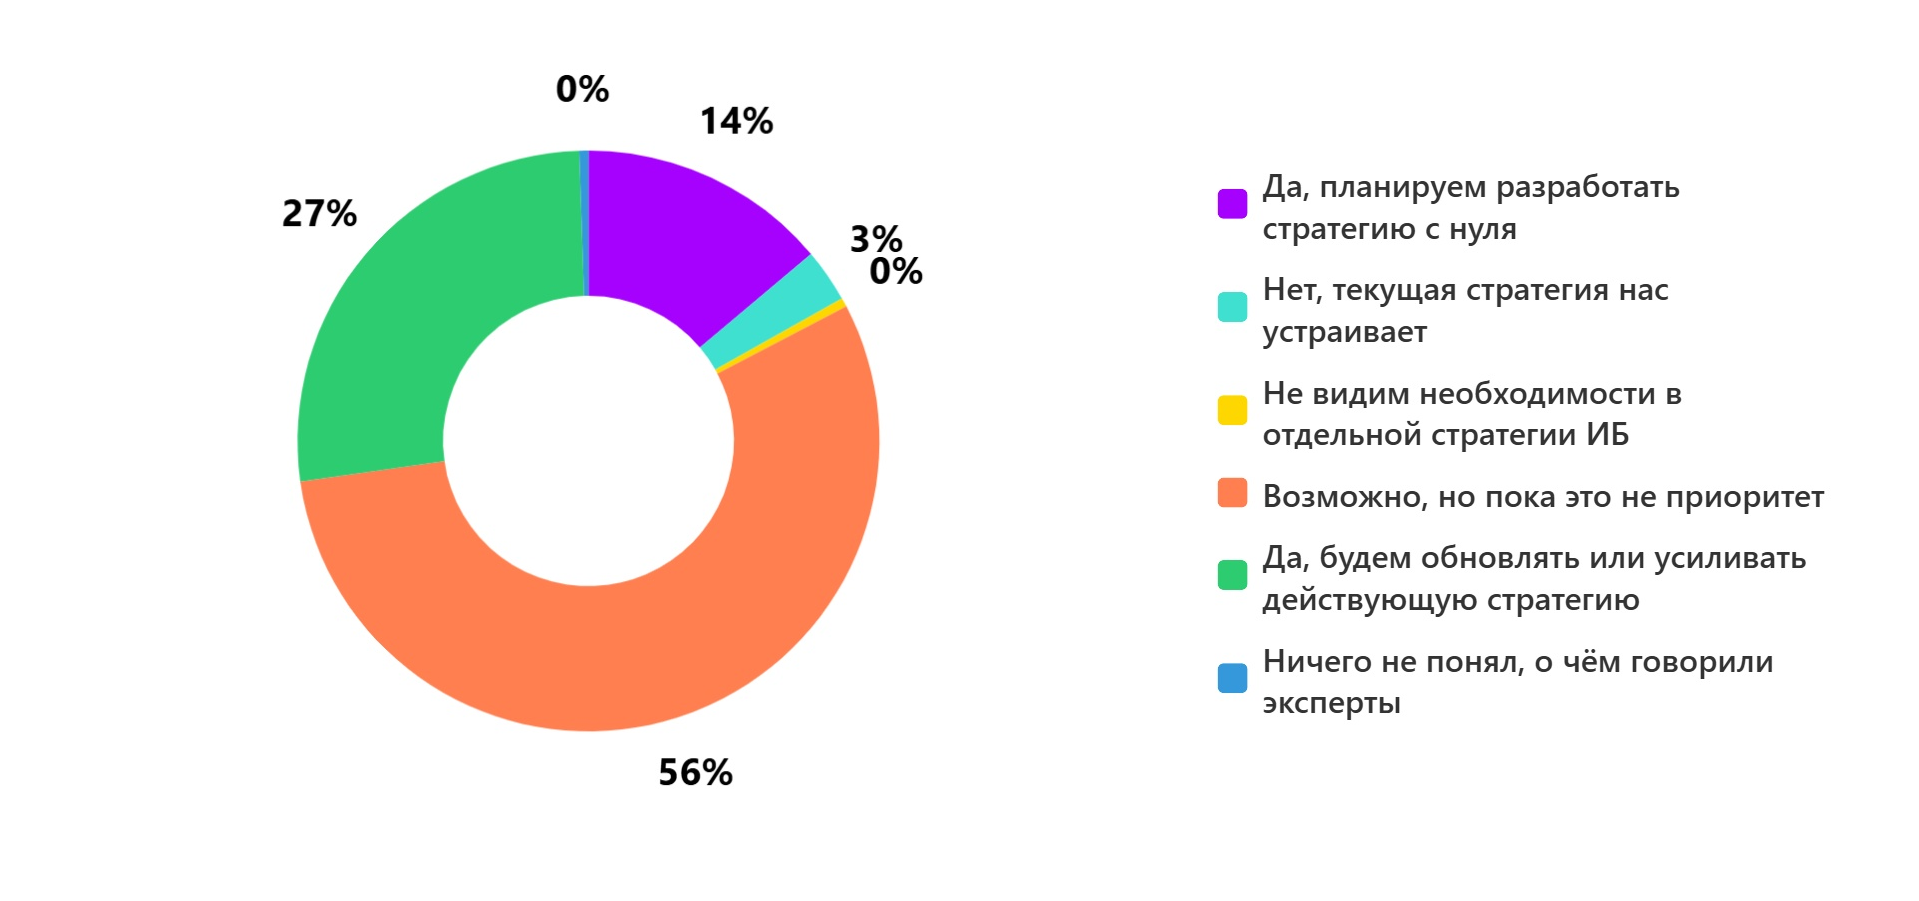
Финальный опрос показал, планируют ли зрители после эфира пересмотреть или усилить стратегию ИБ:
- Возможно, но пока это не приоритет — 56 %.
- Будут обновлять или усиливать действующую стратегию — 27 %.
- Планируют разработать стратегию с нуля — 14 %.
- Текущая стратегия устраивает — 3 %.
Рисунок 5. Планируете ли вы после эфира пересмотреть или усилить стратегию ИБ?
Выводы
Ценность стратегии определяется способностью связать защиту с тем, что действительно важно для бизнеса, и объяснить это руководству на понятном языке. Эксперты сошлись в том, что стратегия должна фокусироваться на критических процессах и их восстановлении, а не на перечне приобретаемых решений.
Практика риск-ориентированного подхода в классическом виде ограничена: формализованный реестр рисков есть лишь у меньшинства служб ИБ, а для редких событий с катастрофическими последствиями количественные оценки плохо работают. Здесь на первый план выходит методология недопустимых событий, но и у неё есть предел — сам бизнес.
Главный барьер лежит не в технологиях, а в коммуникации. CISO приходится переводить технические категории в деньги и сценарии, понятные собственнику и топ-менеджменту, и выстраивать диалог с заинтересованными сторонами до того, как проект стратегии будет защищён. Ответственность при этом, как правило, коллегиальная, и её распределение внутри документа упрощает взаимодействие с другими подразделениями.
При ограниченном бюджете приоритет стоит отдавать людям и процессам, а не инструментам: значительная часть инициатив закрывается организационными мерами без дополнительных затрат. Стратегия должна быть историей с ясным сценарием — зачем, почему, как, когда и сколько это стоит. Горизонт планирования — два-три года с регулярным пересмотром, поскольку внешние условия меняются быстрее, чем реализуются долгосрочные планы.
Телепроект AM Live еженедельно приглашает экспертов отрасли в студию, чтобы обсудить актуальные темы российского рынка ИБ и ИТ. Будьте в курсе трендов и важных событий. Для этого подпишитесь на наш YouTube-канал.
До новых встреч!


