



Linux-боты V3G4 вселяются в IoT с помощью 13 эксплойтов

Linux-боты V3G4 вселяются в IoT с помощью 13 эксплойтов

Linux-боты V3G4 вселяются в IoT с помощью 13 эксплойтов

Специалисты подразделения Unit 42 компании Palo Alto Networks с июля фиксируют атаки нового Mirai-подобного бота. Зловред, которого нарекли V3G4, способен самостоятельно распространяться через брутфорс Telnet и SSH, а также с помощью уязвимостей в IP-камерах и сетевых устройствах, использующих Linux.

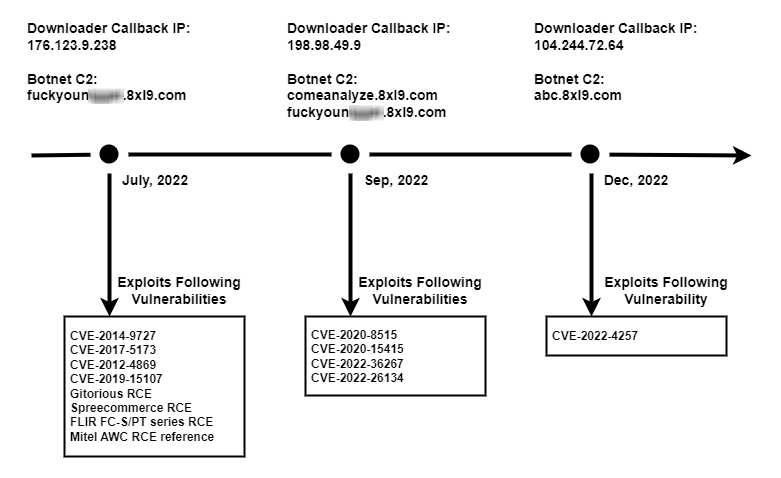
На настоящий момент выявлено три V3G4-кампании. В Palo Alto полагают, что во всех случаях действовала одна и та же криминальная группа: на это указывают наличие строки 8xl9 во всех именах вшитых C2-доменов, сходство скриптов-загрузчиков и функций клиентов, общие стоп-лист (список прибиваемых процессов) и ключ в связке дешифраторов XOR.

В арсенале зловреда эксперты суммарно насчитали 13 эксплойтов. Соответствующие уязвимости в IP-камерах, серверах, роутерах позволяют удаленно выполнить любой код — например, CVE-2019-15107 в админ-интерфейсе Webmi или прошлогодняя CVE-2022-26134 в Atlassian Confluence.


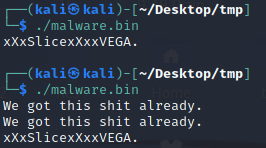
При запуске вредонос выводит в консоль сообщение xXxSlicexXxxVEGA. После этого проводится проверка на наличие в системе других экземпляров V3G4; при положительном результате клиент бота печатает ту же строку и завершает свой процесс.


Боты V3G4 также умеют избавляться от конкурентов; их стоп-лист процессов содержит четыре десятка имен, в том числе Masuta, Mozi и Reaper. Как и большинство наследников Mirai, новый IoT-зловред обладает DDoS-функциональностью, однако из техник ему подвластен только флуд — UDP, SYN, ACK и HTTP.

Подпишитесь на новости

Трафик растёт быстрее доходов: в России обсуждают подорожание связи

Минцифры допускает ускорение роста тарифов на услуги связи в России. Такая возможность предусмотрена в базовом и целевом сценариях проекта обновлённой стратегии развития отрасли до 2035 года. При этом министерство подчёркивает: сценарные расчёты не означают автоматического повышения цен для абонентов.

Как сообщают «Известия», ознакомившиеся с документом, в 2021-2025 годах интернет-трафик в России увеличивался в среднем на 21,6% ежегодно.

Доходы от мобильной связи и фиксированного широкополосного доступа росли на 8%. Авторы проекта считают, что этот разрыв затрудняет финансирование расширения и модернизации сетей.

В Минцифры заявили, что любое повышение должно быть обосновано конкретными расходами операторов. Работа над стратегией продолжается. ФАС, в свою очередь, сообщила, что проверяет экономическую обоснованность изменений тарифов и принимает меры при выявлении нарушений.

Гендиректор TelecomDaily Денис Кусков допустил, что в ближайшие годы ежегодный рост тарифов может ускориться с нынешних, по его оценке, 8-10% до 15-20%.

Партнёр ComNews Research Леонид Коник оспорил тезис о нехватке средств у мобильных операторов. Он указал на высокую рентабельность бизнеса и значительные дивидендные выплаты. По его мнению, крупных вложений может потребовать прежде всего строительство сетей 5G с учётом требований к использованию российского оборудования.

RSS: Новости на портале Anti-Malware.ru