



Linux-боты V3G4 вселяются в IoT с помощью 13 эксплойтов

Linux-боты V3G4 вселяются в IoT с помощью 13 эксплойтов

Linux-боты V3G4 вселяются в IoT с помощью 13 эксплойтов

Специалисты подразделения Unit 42 компании Palo Alto Networks с июля фиксируют атаки нового Mirai-подобного бота. Зловред, которого нарекли V3G4, способен самостоятельно распространяться через брутфорс Telnet и SSH, а также с помощью уязвимостей в IP-камерах и сетевых устройствах, использующих Linux.

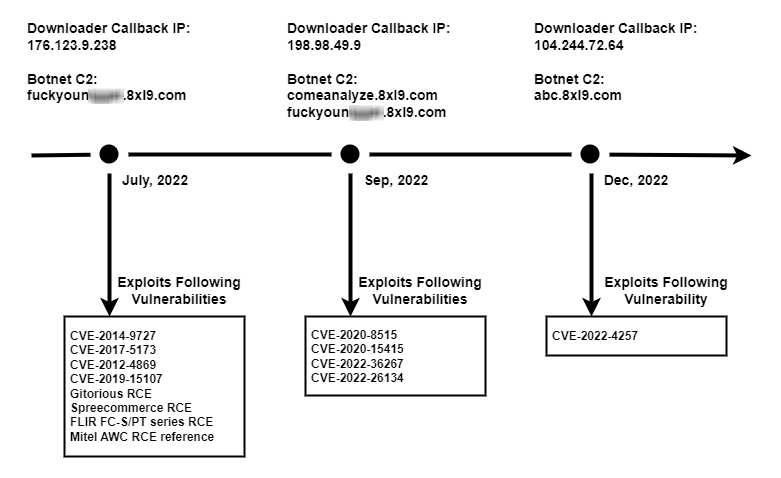
На настоящий момент выявлено три V3G4-кампании. В Palo Alto полагают, что во всех случаях действовала одна и та же криминальная группа: на это указывают наличие строки 8xl9 во всех именах вшитых C2-доменов, сходство скриптов-загрузчиков и функций клиентов, общие стоп-лист (список прибиваемых процессов) и ключ в связке дешифраторов XOR.

В арсенале зловреда эксперты суммарно насчитали 13 эксплойтов. Соответствующие уязвимости в IP-камерах, серверах, роутерах позволяют удаленно выполнить любой код — например, CVE-2019-15107 в админ-интерфейсе Webmi или прошлогодняя CVE-2022-26134 в Atlassian Confluence.


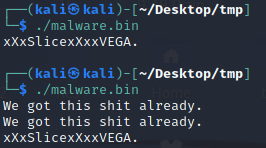
При запуске вредонос выводит в консоль сообщение xXxSlicexXxxVEGA. После этого проводится проверка на наличие в системе других экземпляров V3G4; при положительном результате клиент бота печатает ту же строку и завершает свой процесс.


Боты V3G4 также умеют избавляться от конкурентов; их стоп-лист процессов содержит четыре десятка имен, в том числе Masuta, Mozi и Reaper. Как и большинство наследников Mirai, новый IoT-зловред обладает DDoS-функциональностью, однако из техник ему подвластен только флуд — UDP, SYN, ACK и HTTP.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru