




Сертификат AM Test Lab
Номер сертификата: 595
Дата выдачи: 17.11.2026
Срок действия: 17.11.2031
- 1. Введение
- 2. Функциональные возможности Infrasec Deception 3.5.0
- 2.1. Стартовая страница
- 2.2. Развёртывание и управление ловушками и приманками
- 2.3. Генерация синтетической инфраструктуры
- 2.4. Генерация canary-токенов
- 2.5. Учёт активов и рекомендации по размещению
- 2.6. Кампании и распространение приманок
- 2.7. Сбор телеметрии, корреляция событий и формирование инцидента
- 2.8. Интеграции и автоматизация
- 3. Архитектура Infrasec Deception 3.5.0
- 4. Системные требования и лицензирование Infrasec Deception 3.5.0
- 5. Применение Infrasec Deception 3.5.0
- 6. Выводы
Введение
Периметровая защита не гарантирует, что злоумышленник не проникнет в корпоративную сеть. Оказавшись внутри, он может вести разведку: изучать инфраструктуру, искать важные данные и перемещаться между узлами, используя легитимные инструменты и украденные учётные записи. Такая активность почти неотличима от обычной работы администраторов, поэтому классические средства обнаружения пропускают её либо тонут в ложных срабатываниях.
Задача обнаружения описанных действий усложняется по мере роста и развития корпоративных ИТ-инфраструктур: увеличивается число сетевых активов, точек подключения и удалённых пользователей. Чем сложнее инфраструктура, тем больше возможностей для злоумышленника изучать её изнутри и искать пути к интересующим его ресурсам. Но что, если в сети появятся ресурсы, которые не предназначены для работы сотрудников и нужны именно для обнаружения действий злоумышленника?
Deception-платформа создаёт такой обманный слой: он переключает на себя внимание атакующего и даёт команде защиты время на контрмеры. Принципиальное свойство технологии — малошумность: легитимному пользователю незачем подключаться к ложному SSH-серверу или открывать поддельный файл с учётными данными. Поэтому взаимодействие с ложной целью становится высокодостоверным сигналом о подозрительной активности. Система фиксирует обстоятельства такого взаимодействия (IP-адрес источника, введённые учётные данные, команды сессии), что позволяет специалисту по информационной безопасности (ИБ) своевременно обнаружить угрозу и принять меры.
Infrasec Deception — отечественная распределённая платформа ложных целей ООО «ИНФРАСЕК». Продукт включён в реестр отечественного ПО (№ 29983 от 06.10.2025); сертификация ФСТЭК России для решений этого класса не требуется. Платформа разворачивается в контуре заказчика и может работать как на одной площадке, так и в распределённых сегментах, связанных через прокси-компонент DDProxy.
Организациям также доступна Community-версия с лицензией на три года и бесплатным продлением. Она использует тот же интерфейс и ту же архитектуру, что и коммерческая версия, но имеет ограничения по количеству хостов, ловушек и приманок, а также по набору функций. В обзоре мы рассматриваем возможности коммерческой (Enterprise Edition) версии 3.5.0.
Функциональные возможности Infrasec Deception 3.5.0
Infrasec Deception — распределённая платформа киберобмана для раннего выявления злоумышленников, уже преодолевших периметр. Она формирует ловушки и приманки, централизованно ими управляет и автоматически преобразует телеметрию сессий в инциденты. Принципиальное отличие от одиночного honeypot — целостность обманного слоя: ловушки, приманки и canary-токены строятся на единой легенде организации и раскатываются кампаниями на тысячи защищаемых хостов без постоянного агента.
Поддерживается создание ловушек для инфраструктурных протоколов, баз данных, брокеров сообщений, почтовых сервисов, средств контейнеризации и популярных веб-панелей. В каталоге представлены SSH, SMB, LDAP, MySQL, PostgreSQL, Redis, Oracle, MongoDB, Kafka, RabbitMQ, Docker API, Kubernetes API, GitLab, Jenkins, Harbor, Keycloak, Vault, Grafana, Proxmox и другие сервисы. Расширена генерация согласованных данных для СУБД и веб-сервисов.
Время, которое злоумышленник проводит в ловушке, и доверие к ней напрямую зависят от правдоподобности данных. Поэтому в Infrasec Deception 3.5.0 ключевое внимание уделено согласованности легенды: пользователи, домены, подразделения, IP-адреса, учётные данные и содержимое сервисов формируются на основе единой модели организации, что значительно затрудняет распознавание ловушек.
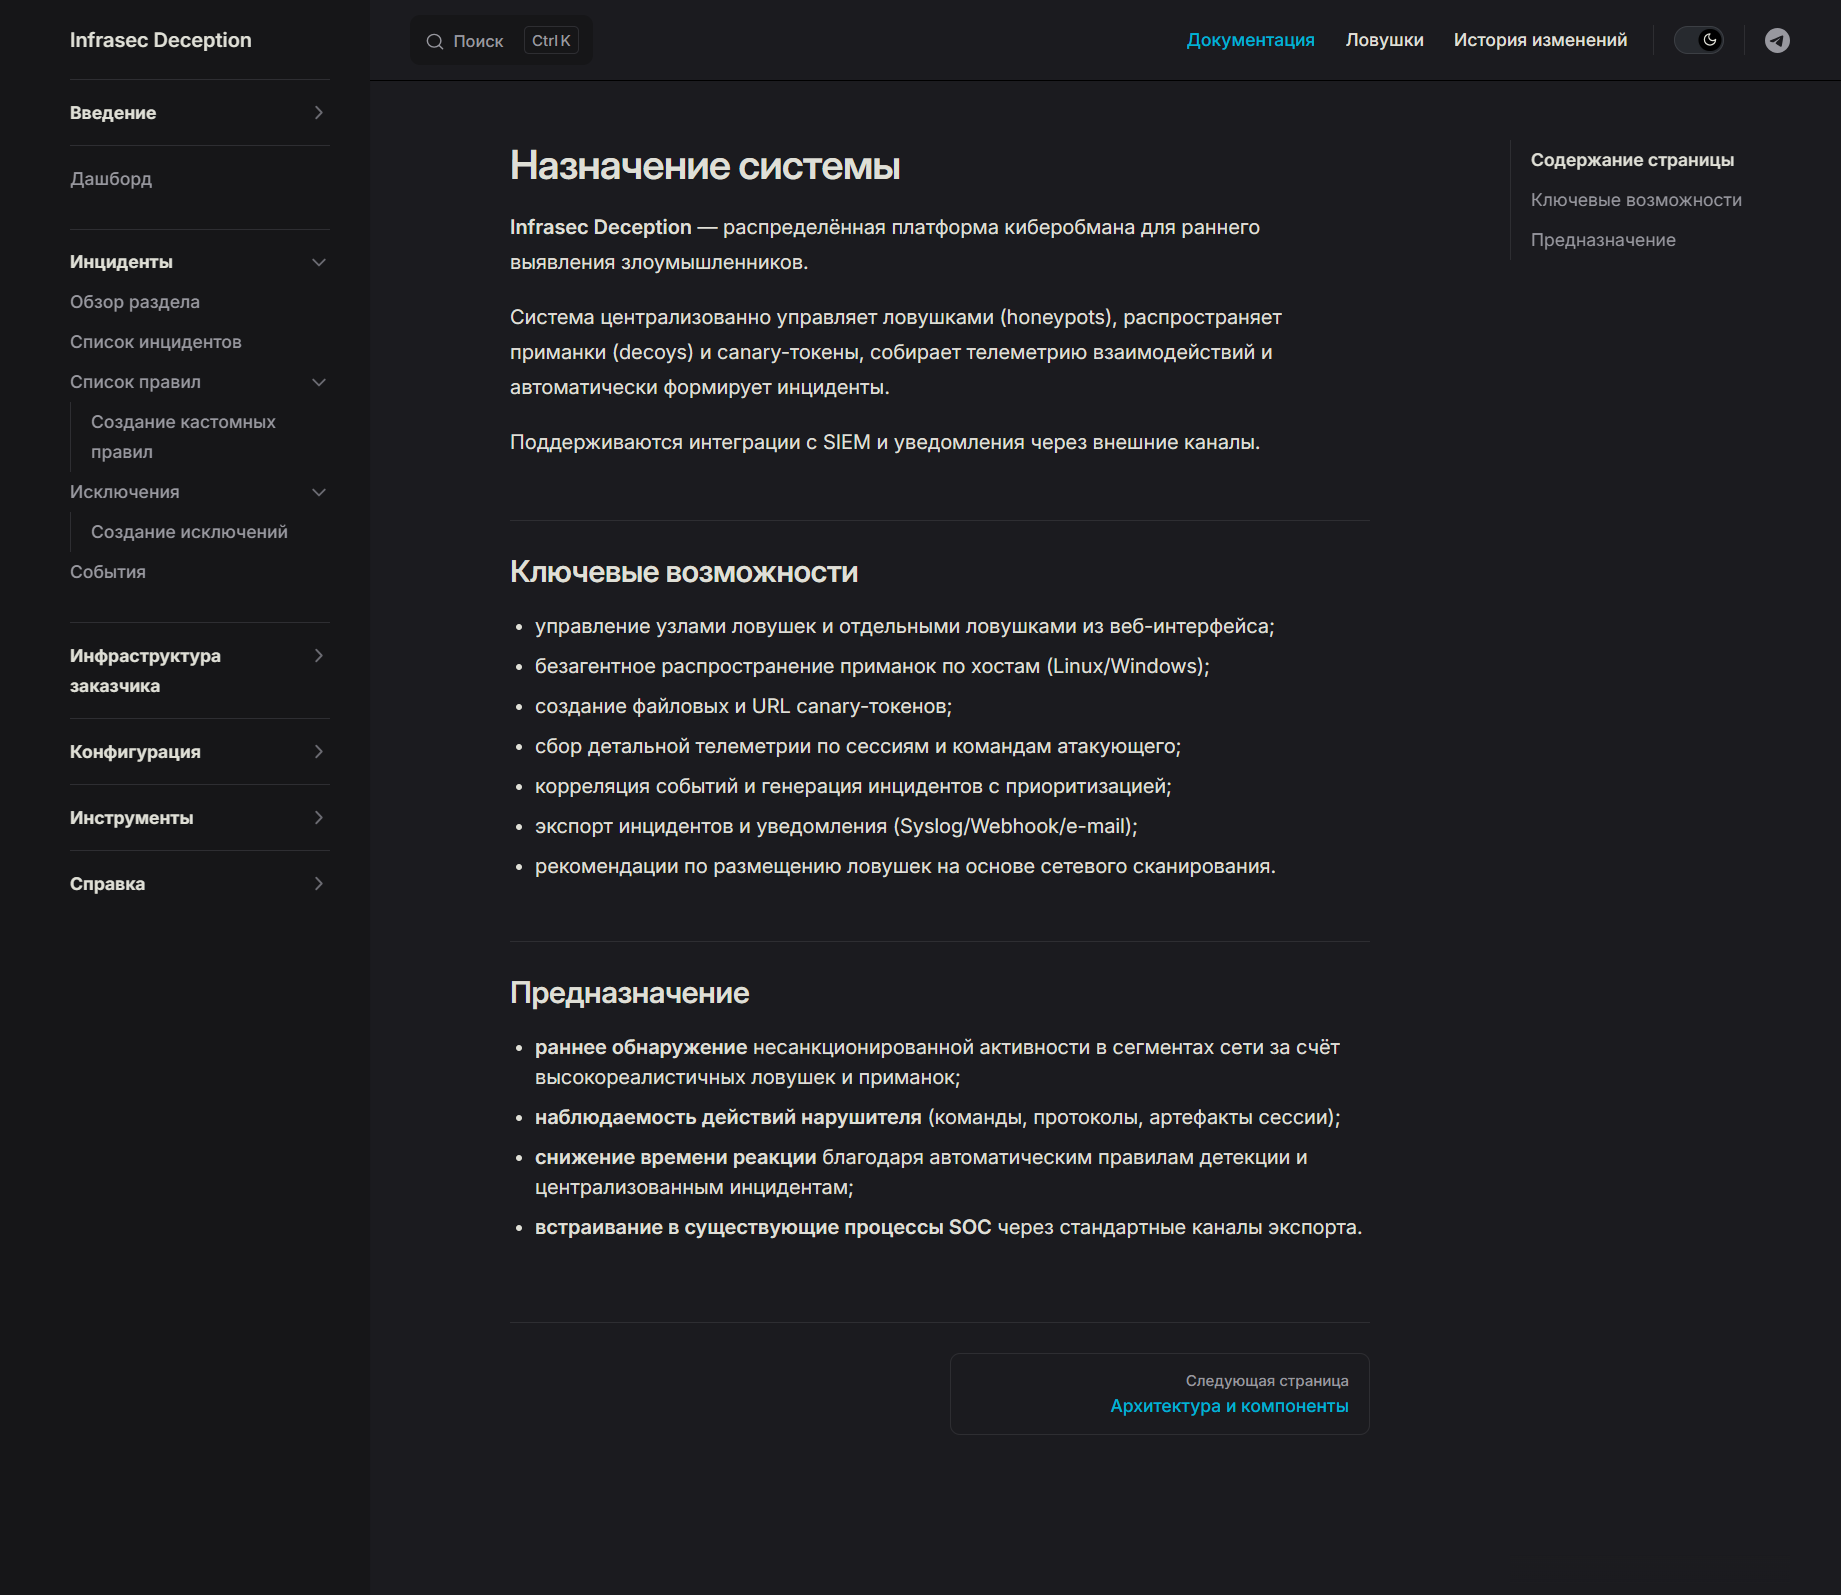
Подробная документация о продукте встроена в интерфейс.
Рисунок 1. Встроенная документация в Infrasec Deception 3.5.0
Возможности решения ООО «ИНФРАСЕК» позволяют закрывать задачи:
- раннее обнаружение несанкционированной активности в сегментах сети;
- наблюдаемость действий нарушителя (команды, протоколы, артефакты сессии);
- снижение времени реакции благодаря автоматическим правилам детекции и централизованным инцидентам.
Необходимо понимать, что эффективность платформы зависит от актуальности ложной инфраструктуры: она должна своевременно адаптироваться к изменениям реальной сети, а приманки — регулярно обновляться и сохранять правдоподобность.
Стартовая страница
Стартовый экран платформы — страница «Дашборд».
Вкладка «Инциденты и события» показывает, что происходит с точки зрения безопасности: сколько инцидентов, какие правила срабатывают, кто атакует и что именно атакуют.
Рисунок 2. Вкладка «Инциденты и события» в Infrasec Deception 3.5.0
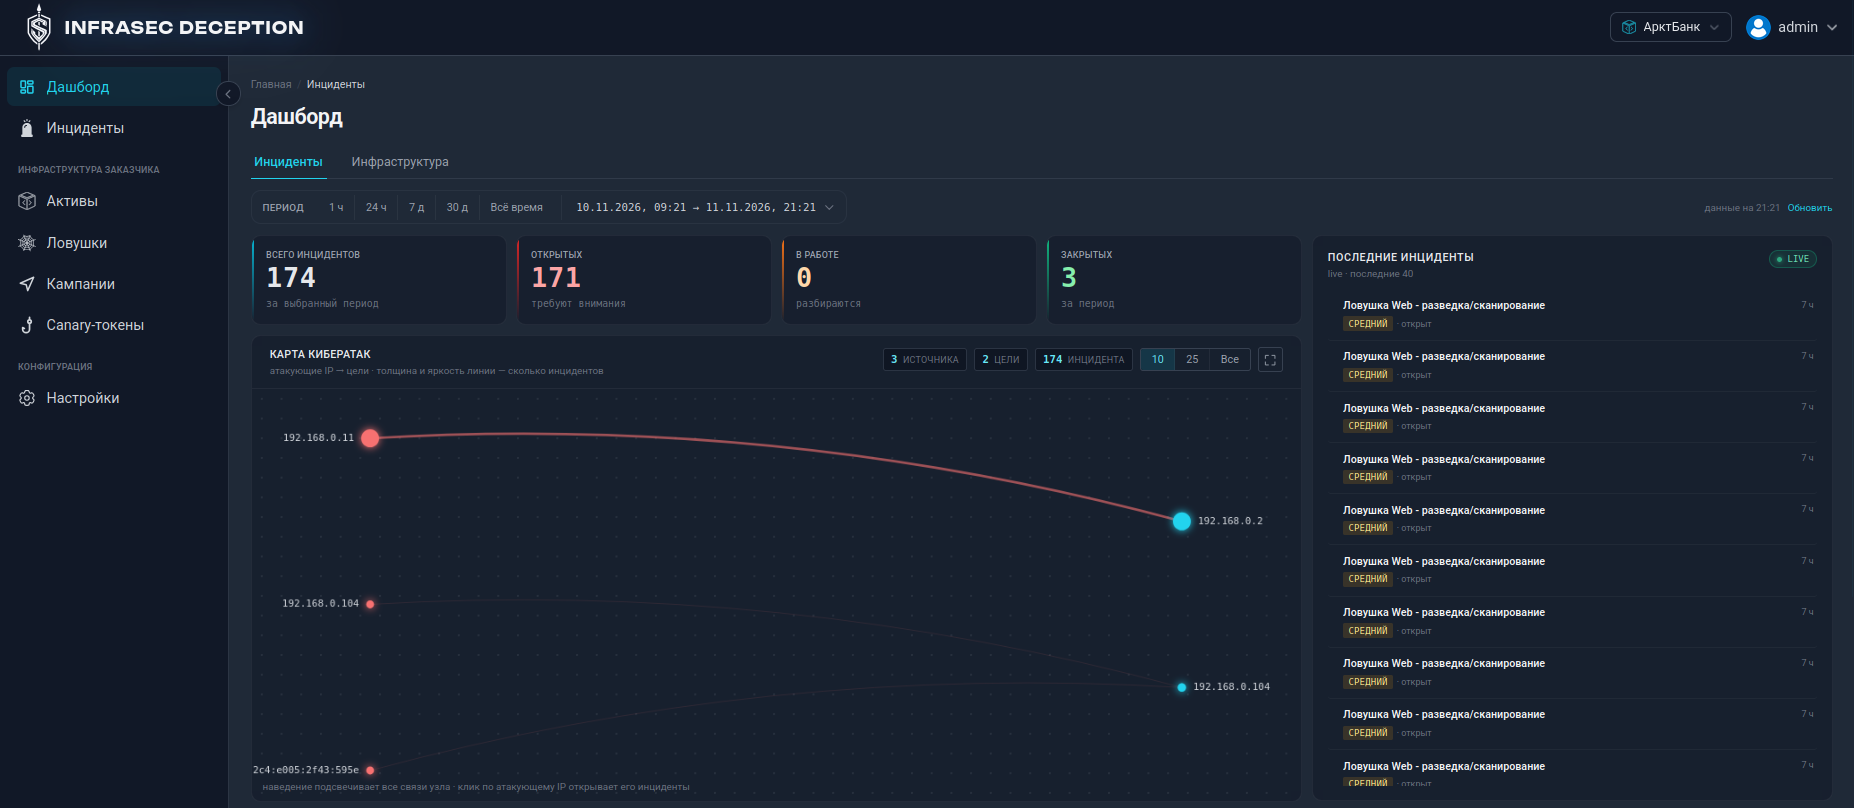
Рисунок 3. Вкладка «Инциденты и события» в Infrasec Deception 3.5.0
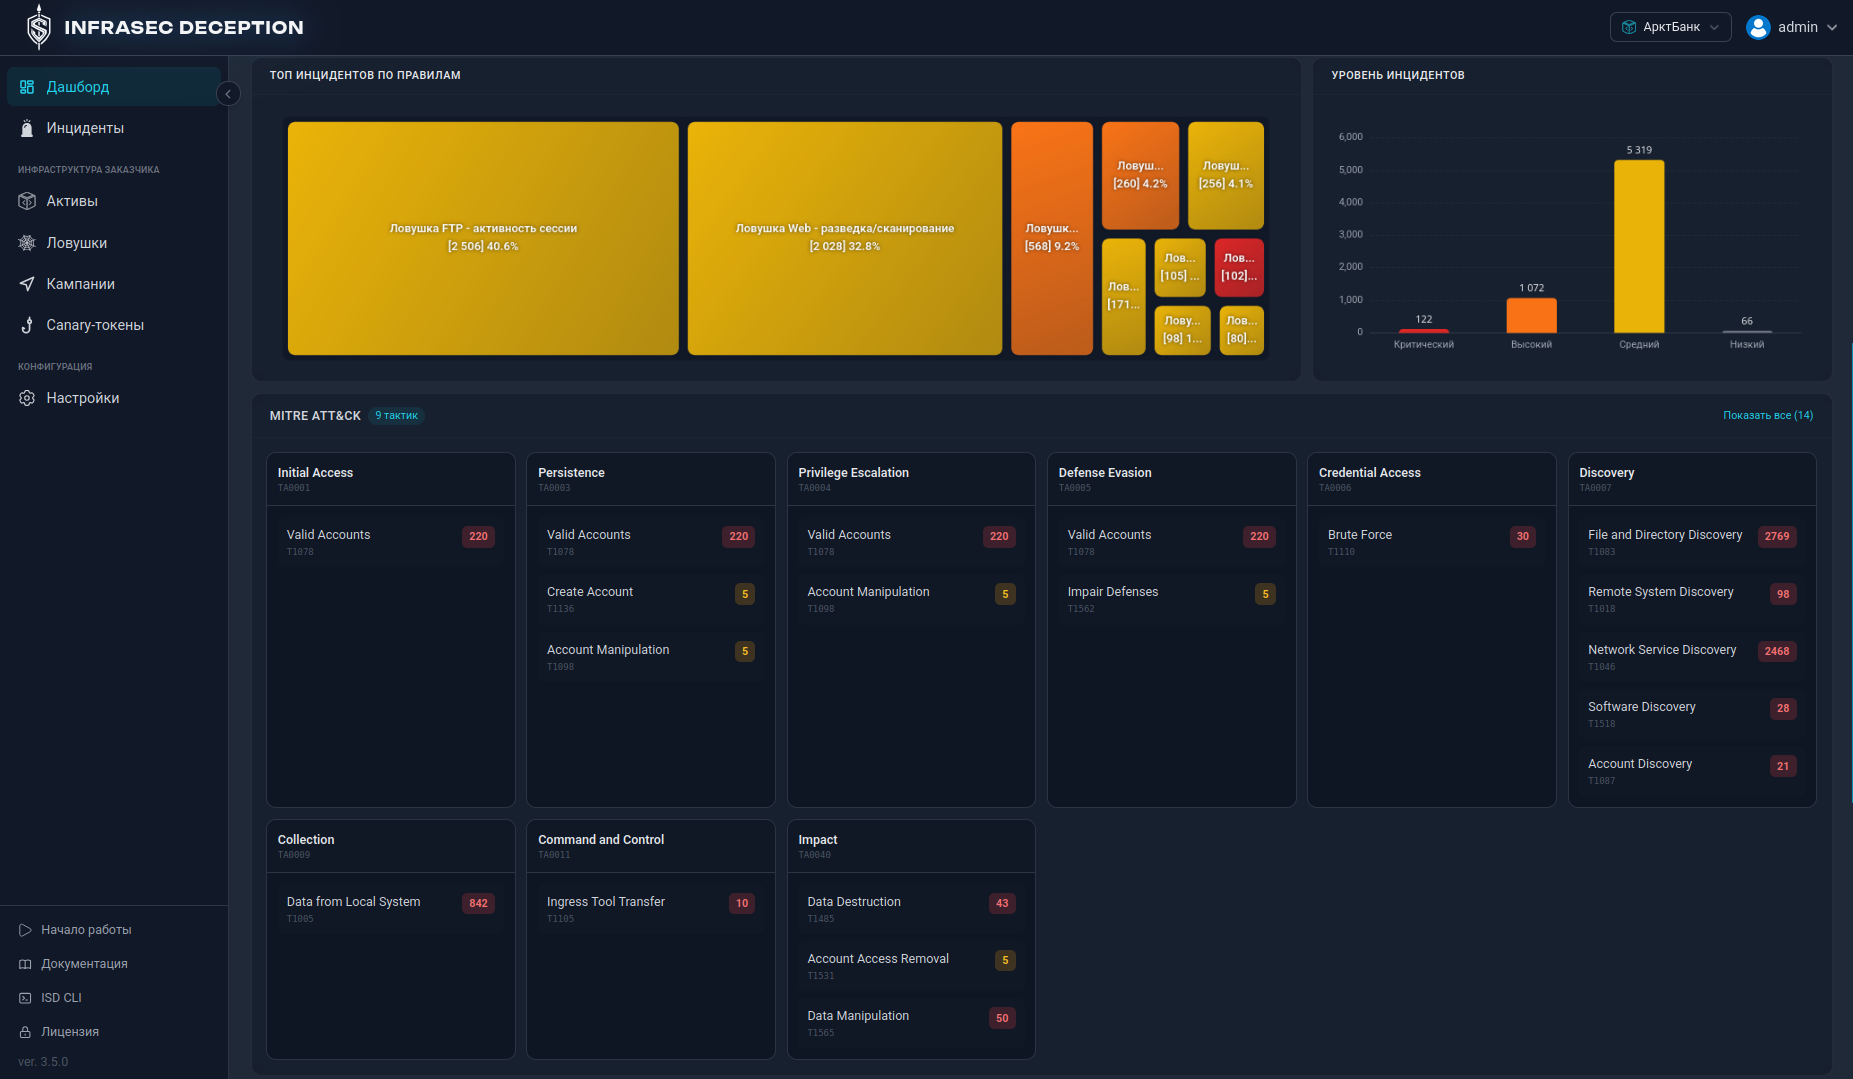
Рисунок 4. Вкладка «Инциденты и события» в Infrasec Deception 3.5.0
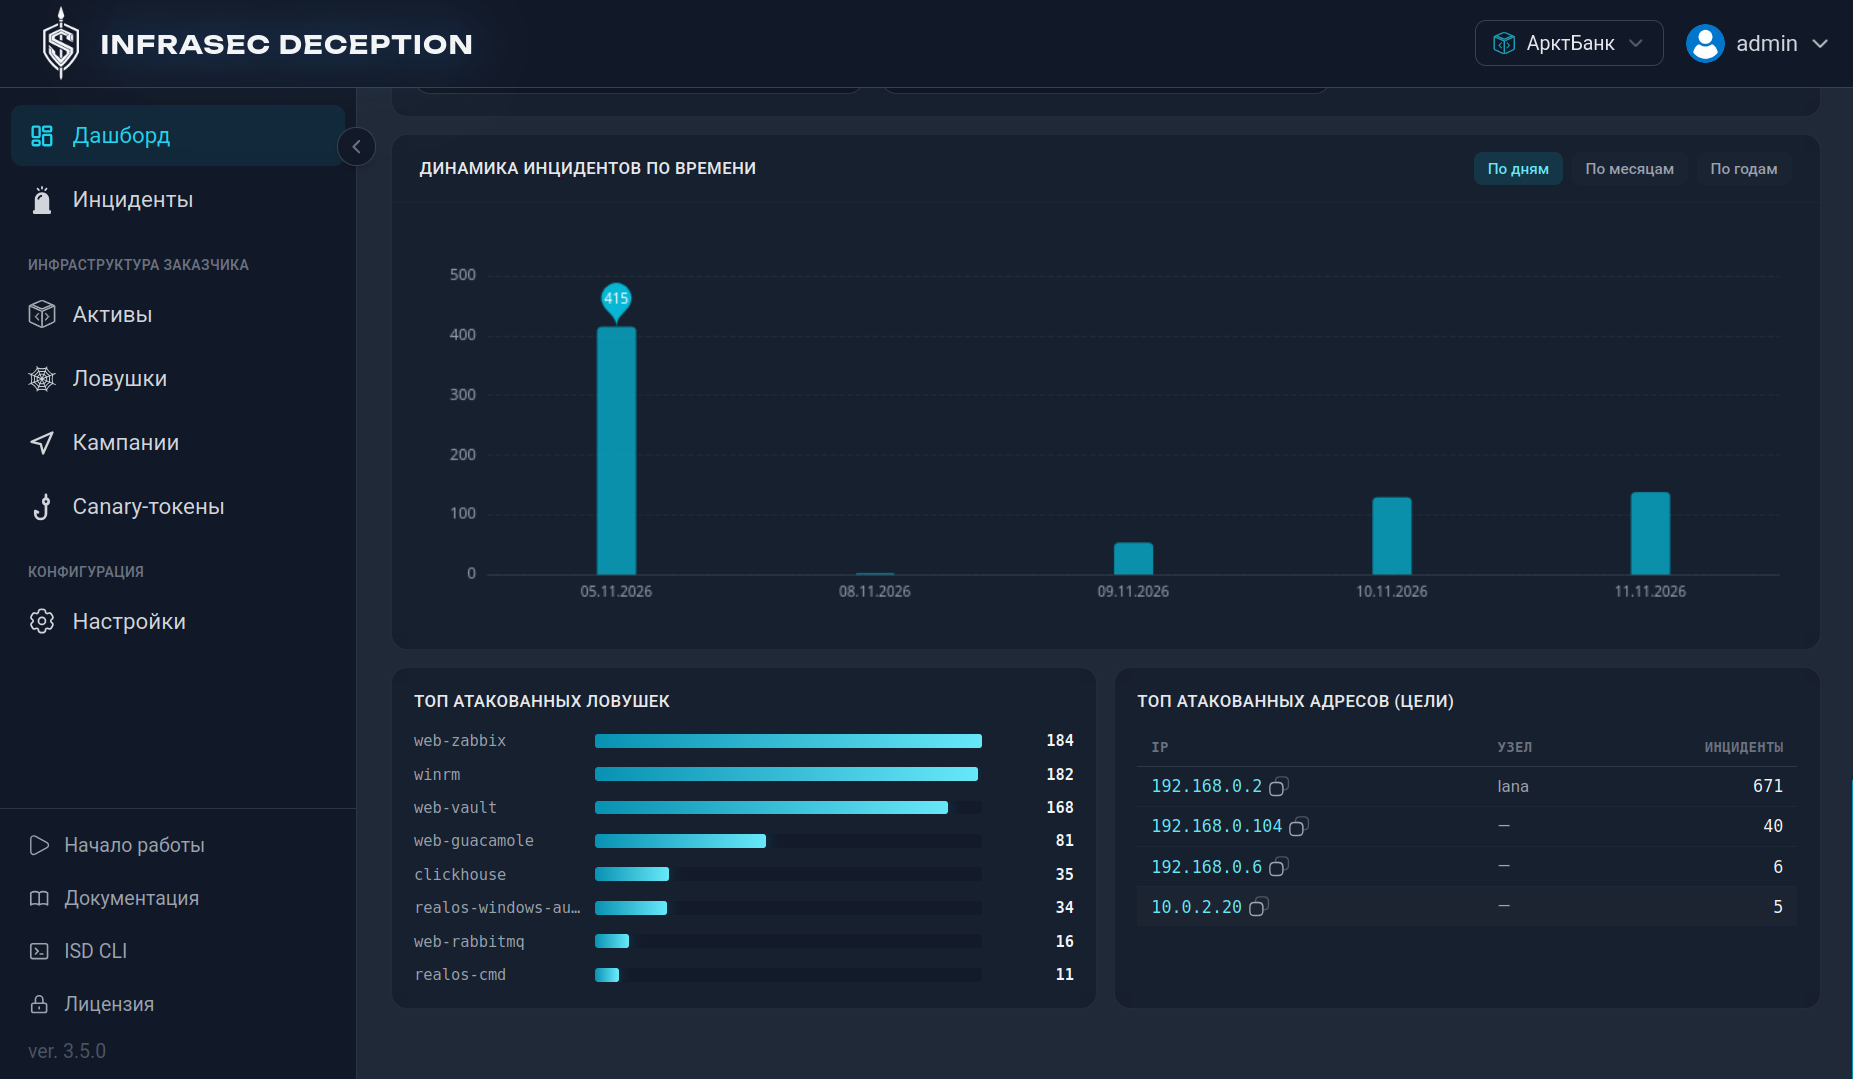
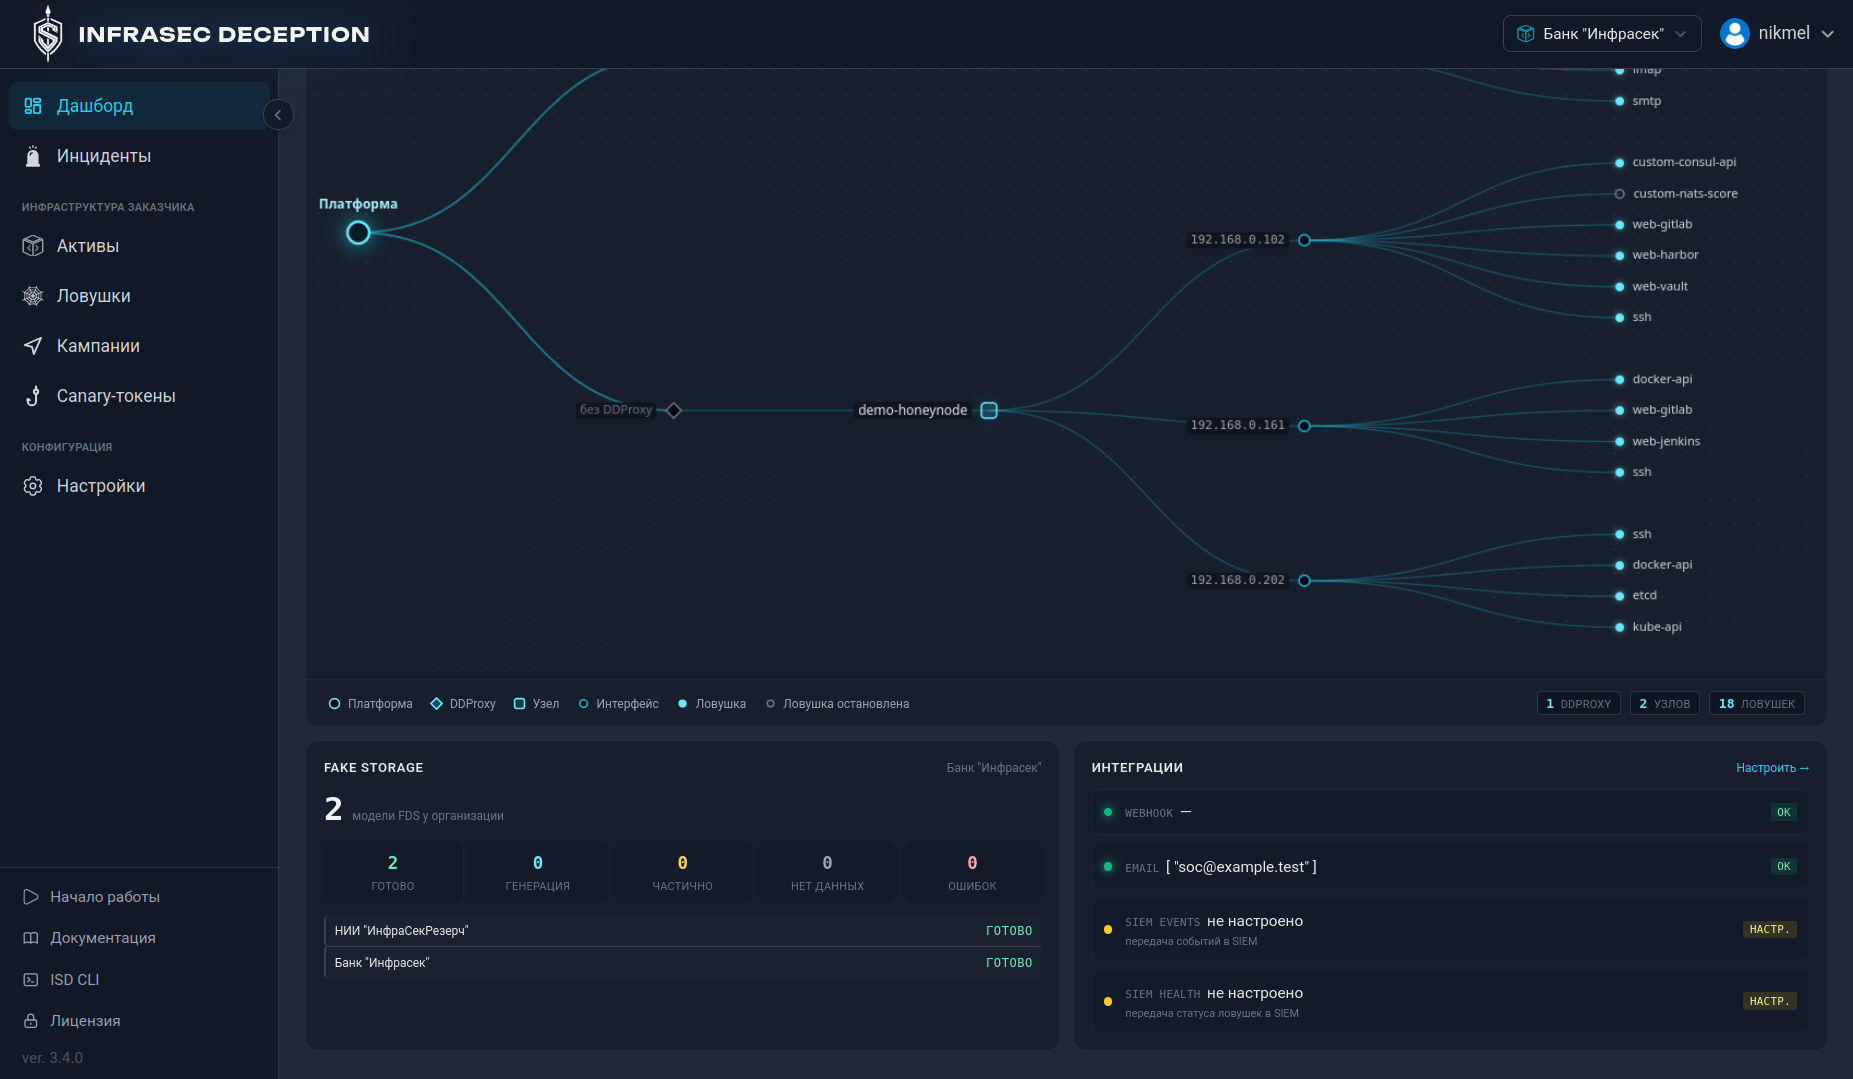
Вкладка «Инфраструктура» показывает состояние самой платформы: живы ли узлы и ловушки, сколько разложено приманок, настроены ли интеграции, не истекает ли срок действия лицензии.
Рисунок 5. Вкладка «Инфраструктура»
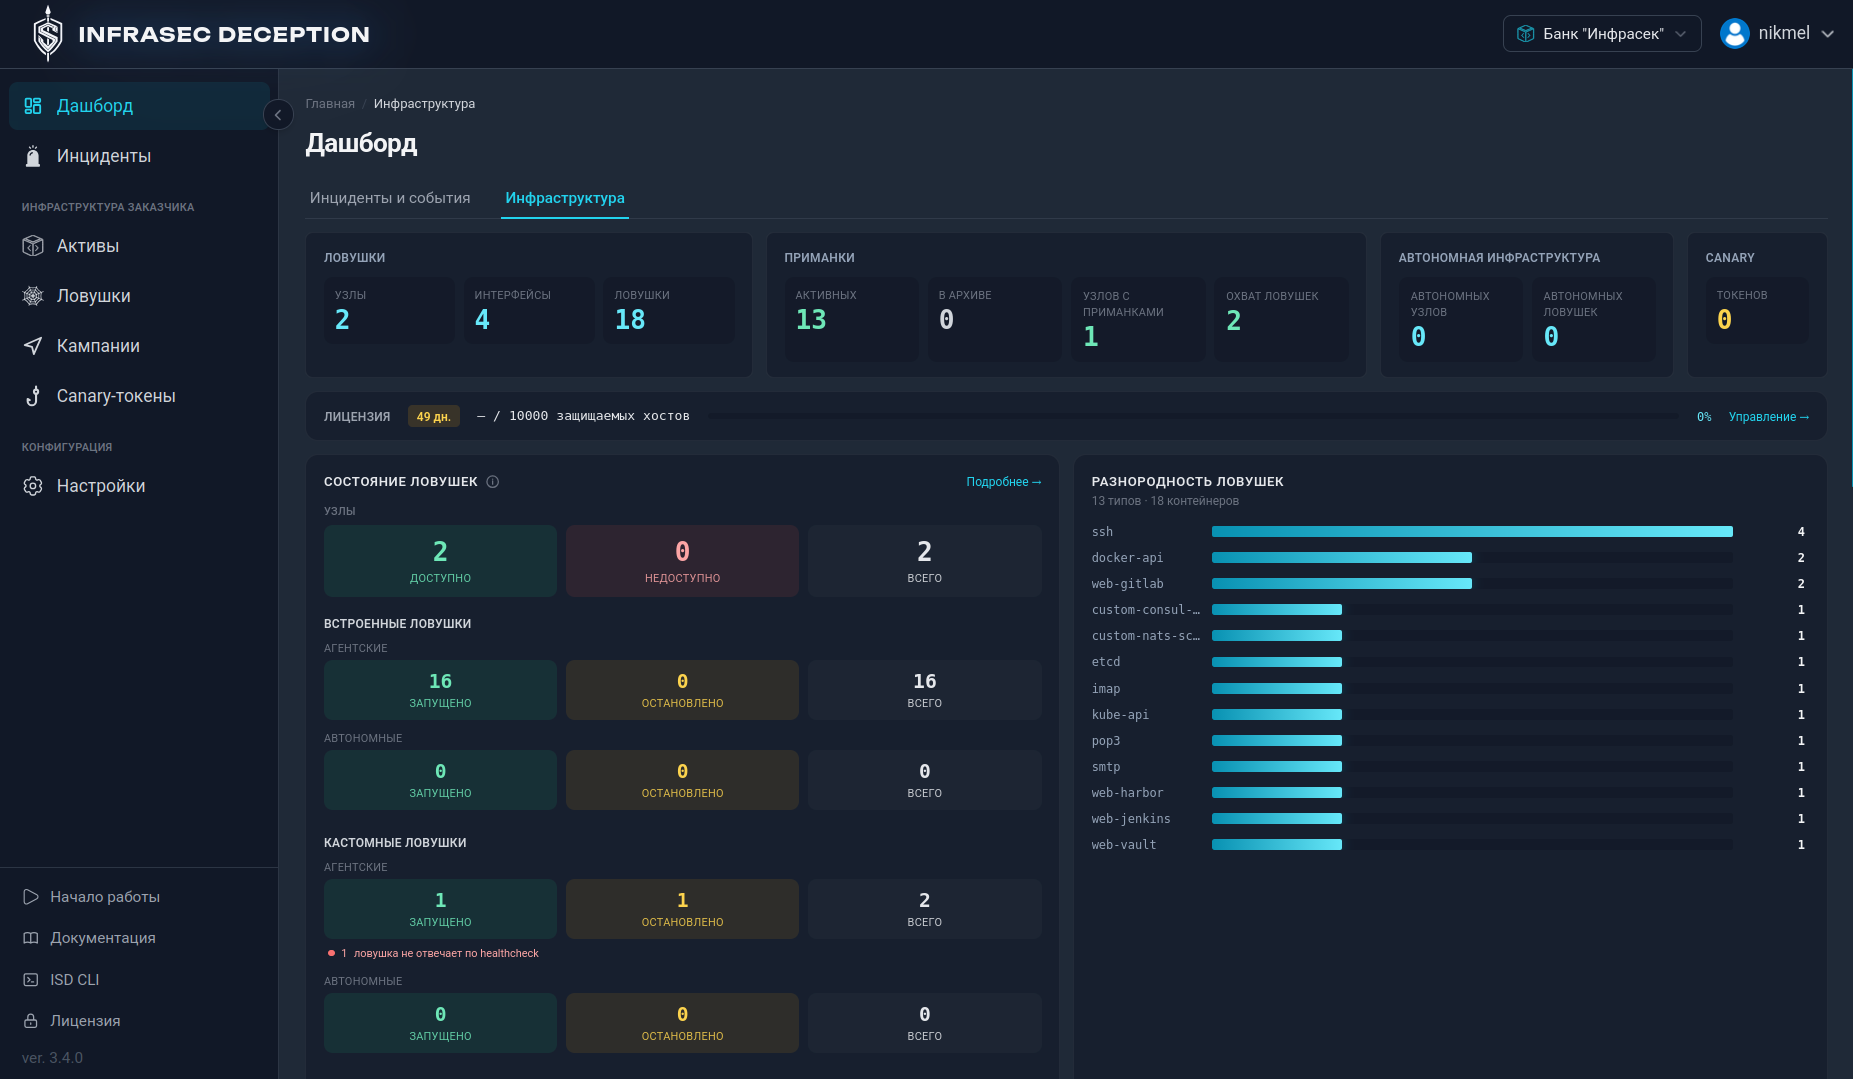
Рисунок 6. Вкладка «Инфраструктура»
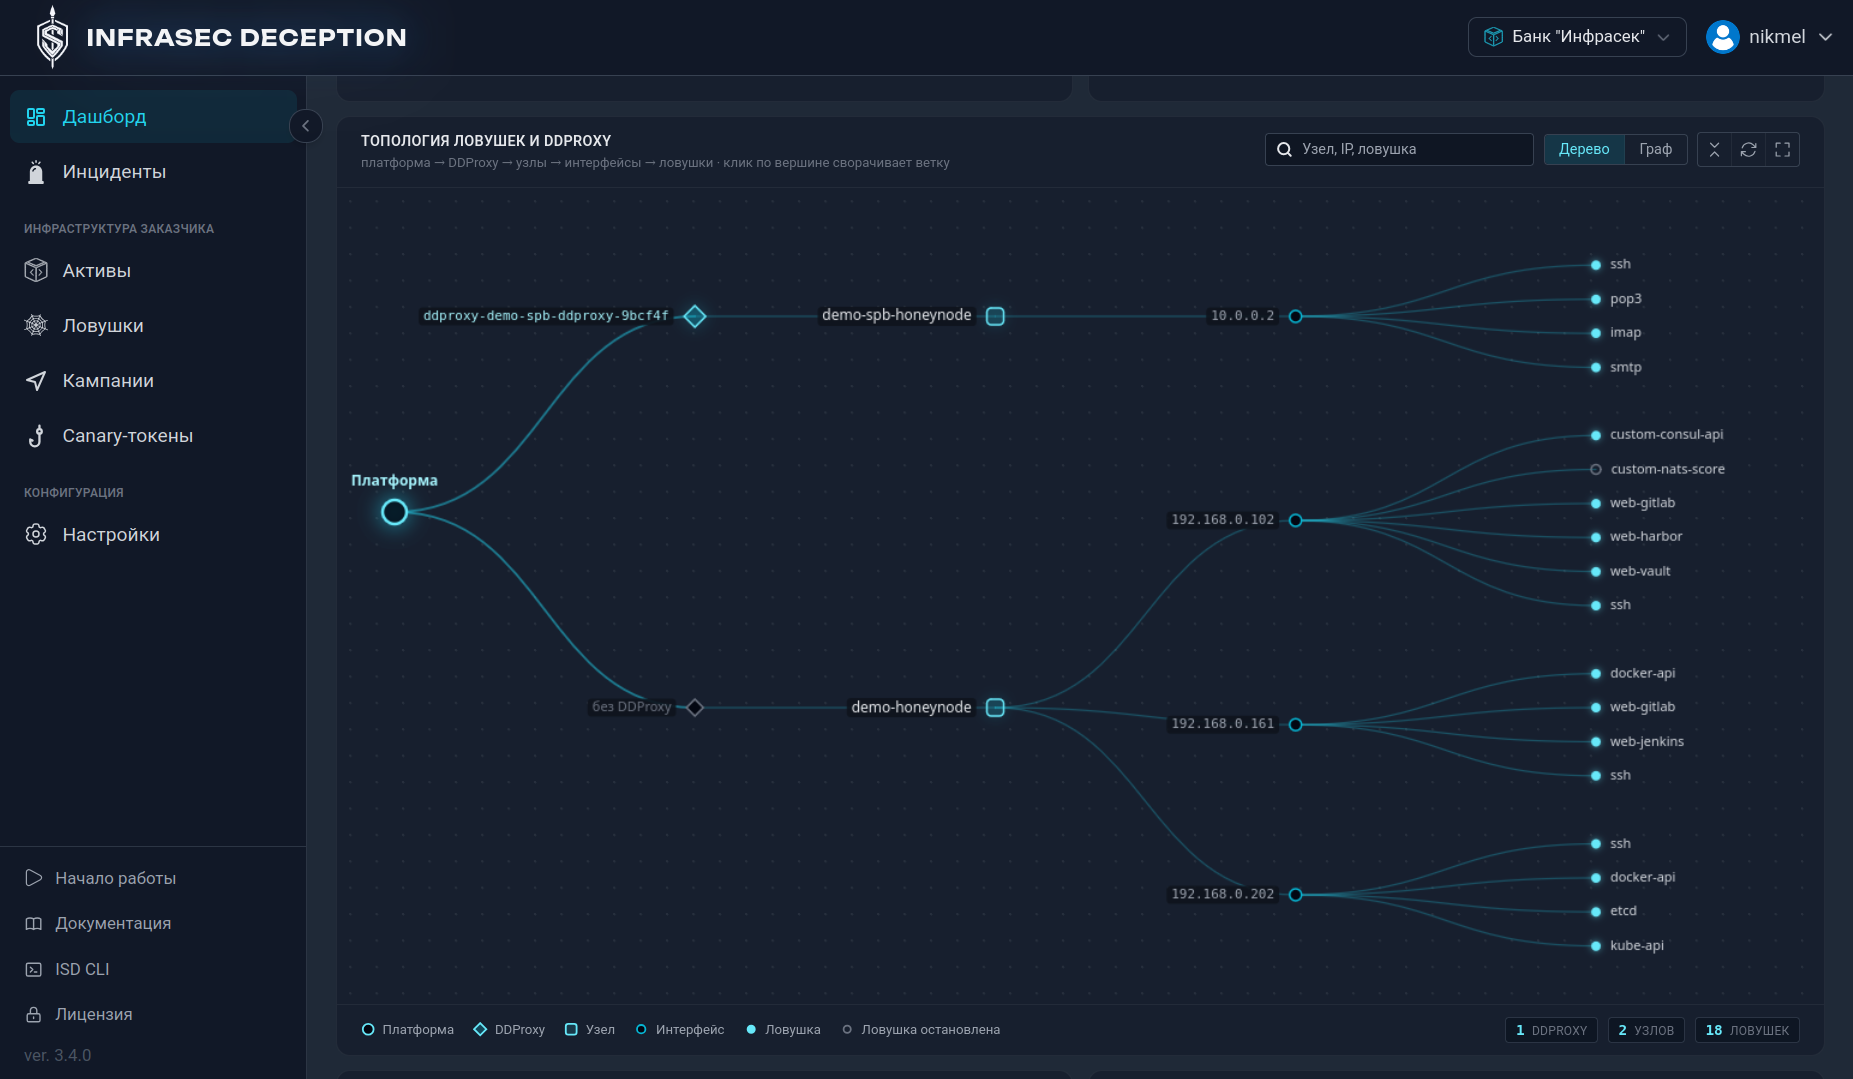
Рисунок 7. Вкладка «Инфраструктура»
Развёртывание и управление ловушками и приманками
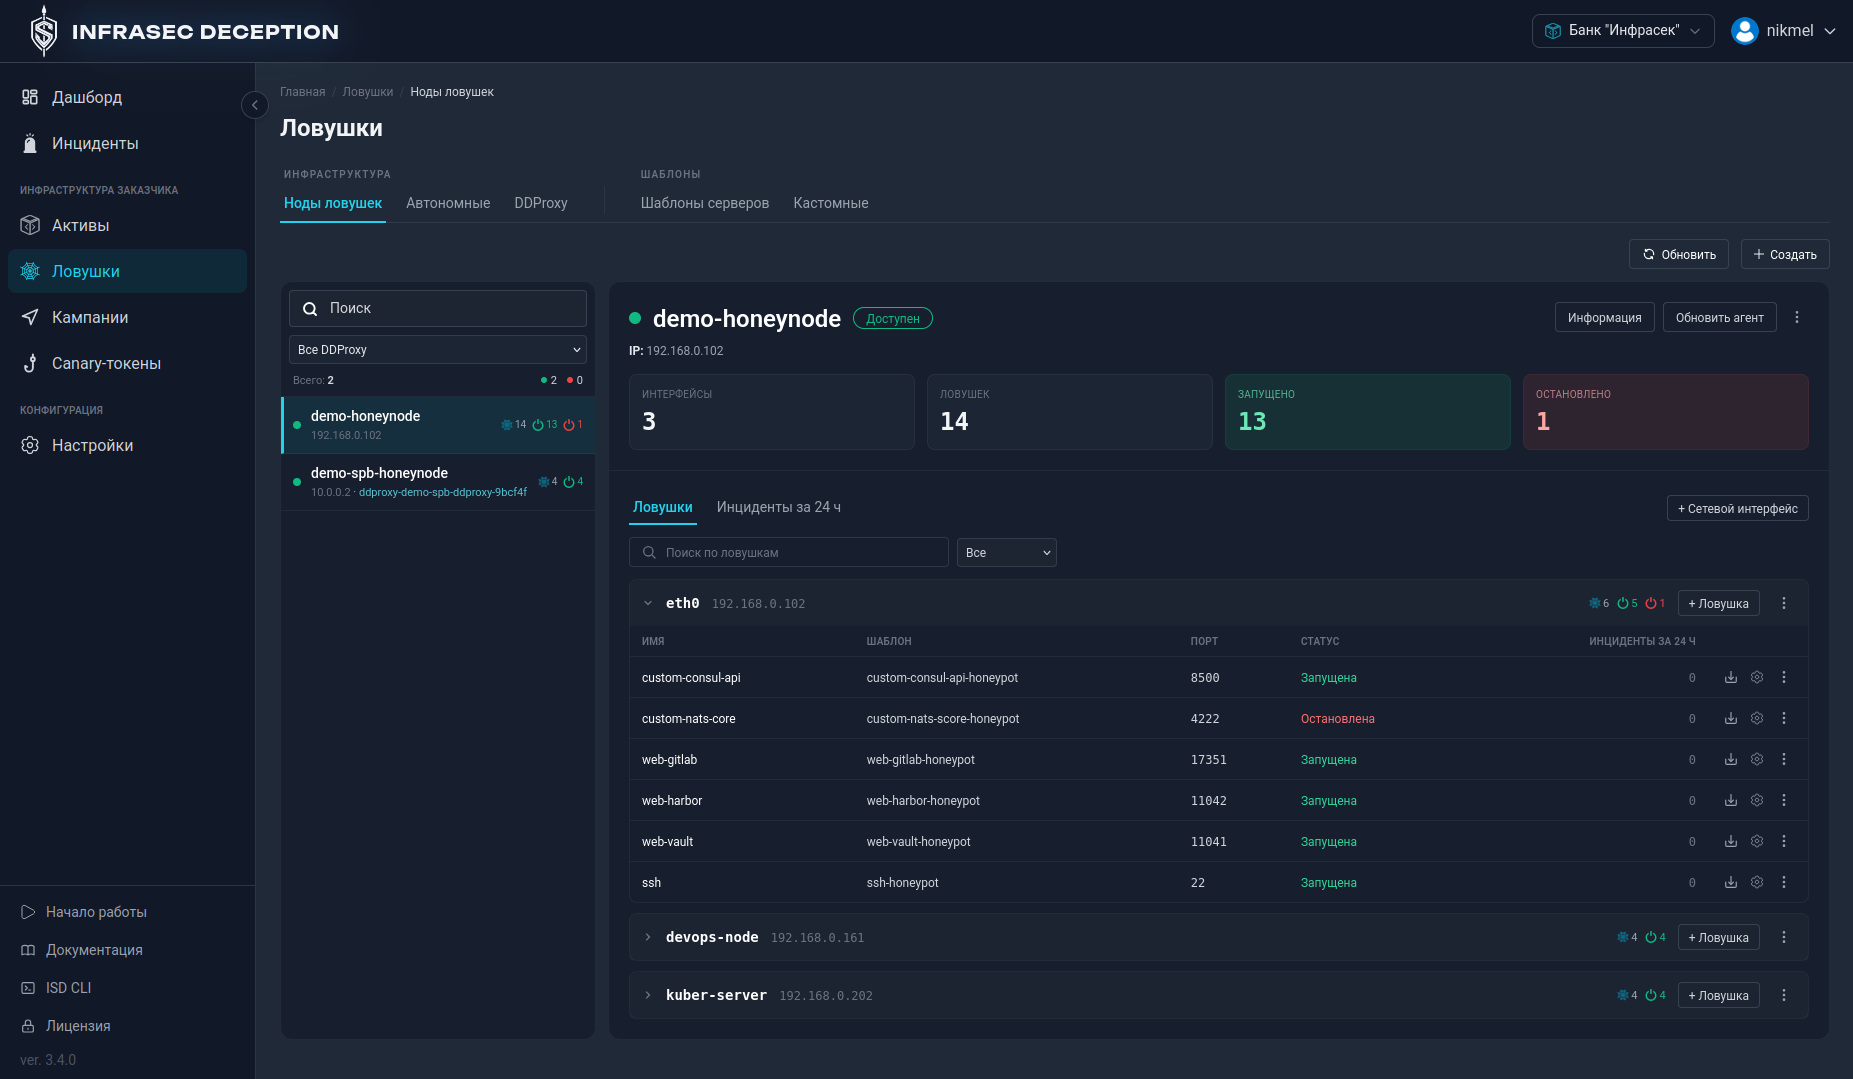
Основу ложной инфраструктуры составляют сервисы, которые имитируют реальные элементы корпоративной сети и фиксируют действия пользователя. Большинство из них распространяется как легковесные контейнеры.
Виды поддерживаемых сервисов:
- Шаблоны серверов — готовые наборы логически связанных ловушек под типовые узлы сети: например, windows-domain-server объединяет ловушки ldap, web-ldapadmin, rdp, smb и netbios, воспроизводя характерный сервер домена Windows.
- Ловушки — отдельные имитируемые сервисы, из которых могут формироваться шаблоны.
Рисунок 8. Страница «Ловушки»
Создание ловушек и приманок
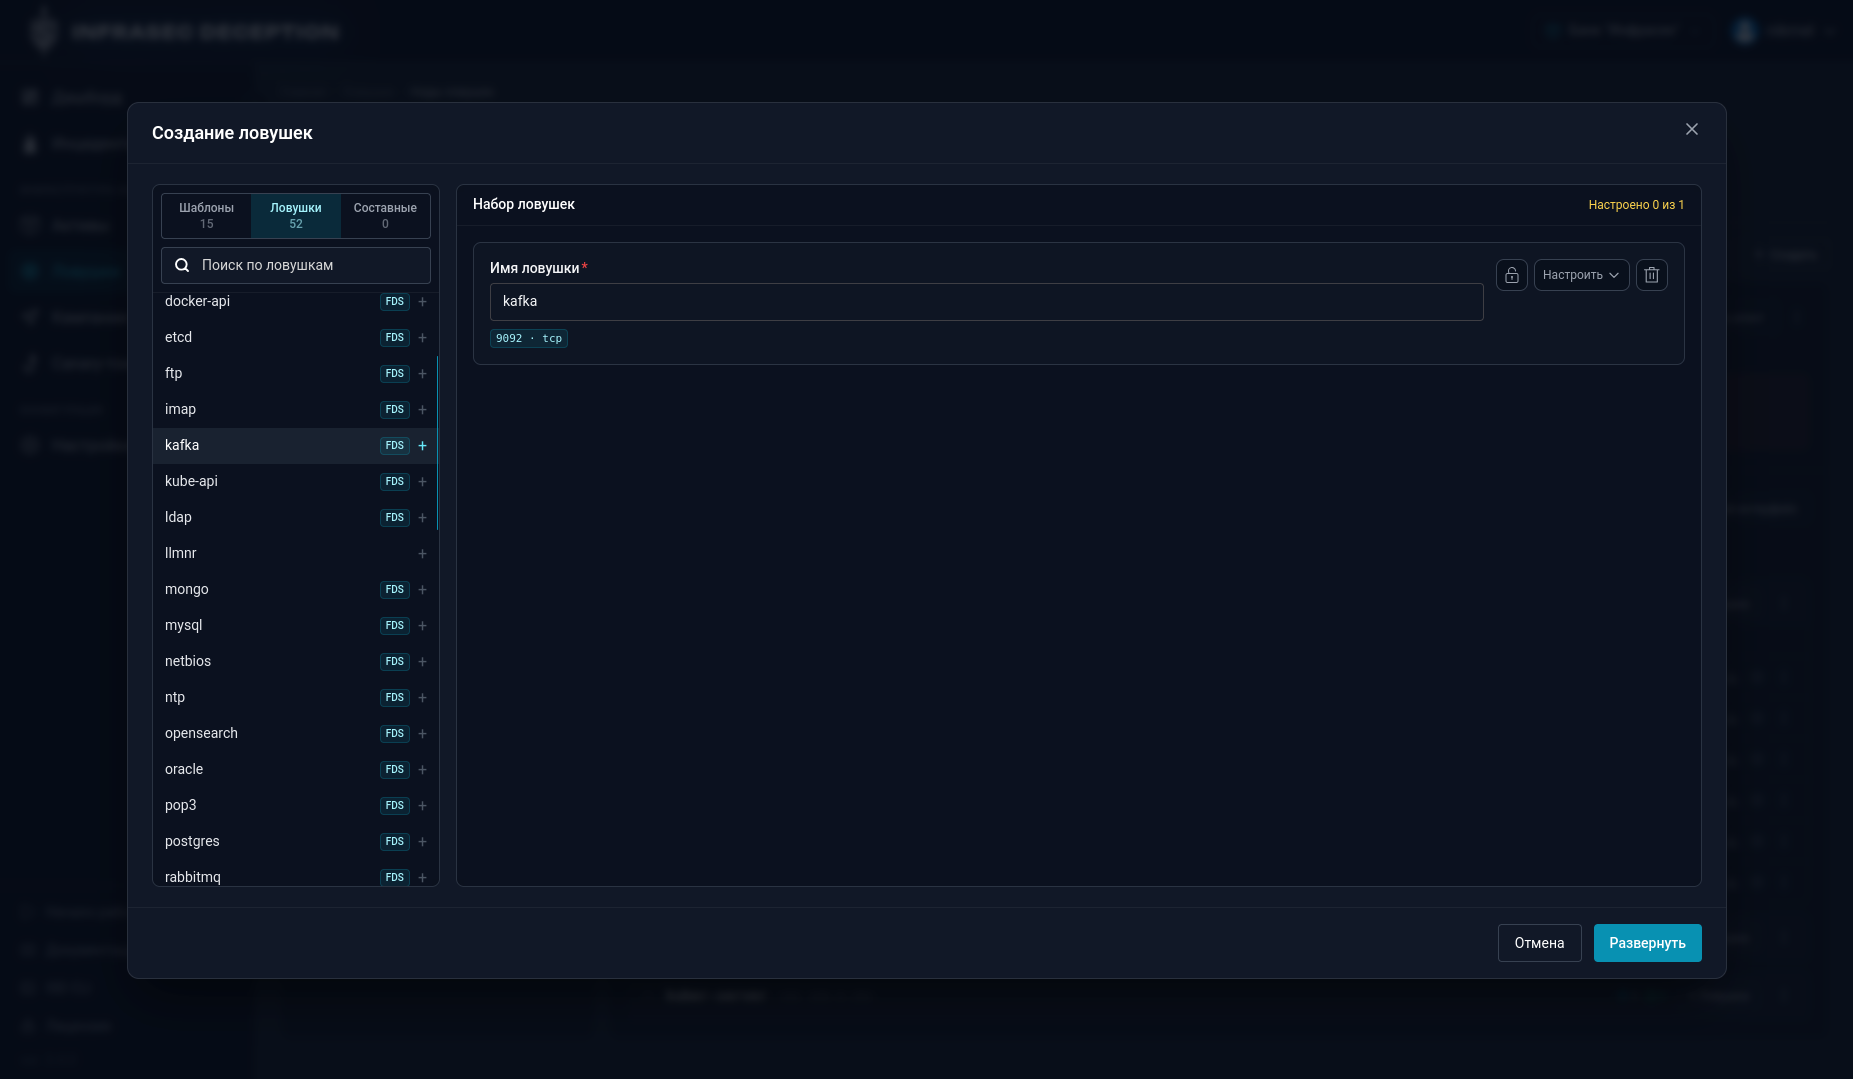
Для каждого экземпляра администратор задаёт узел, сетевой интерфейс, адрес, порты, переменные окружения и другие параметры запуска.
Рисунок 9. Создание ловушки
На одном физическом интерфейсе узла можно создавать macvlan-интерфейсы с отдельными MAC- и IP-адресами. За счёт этого несколько ложных систем выглядят как самостоятельные сетевые узлы, хотя работают на общей вычислительной площадке.
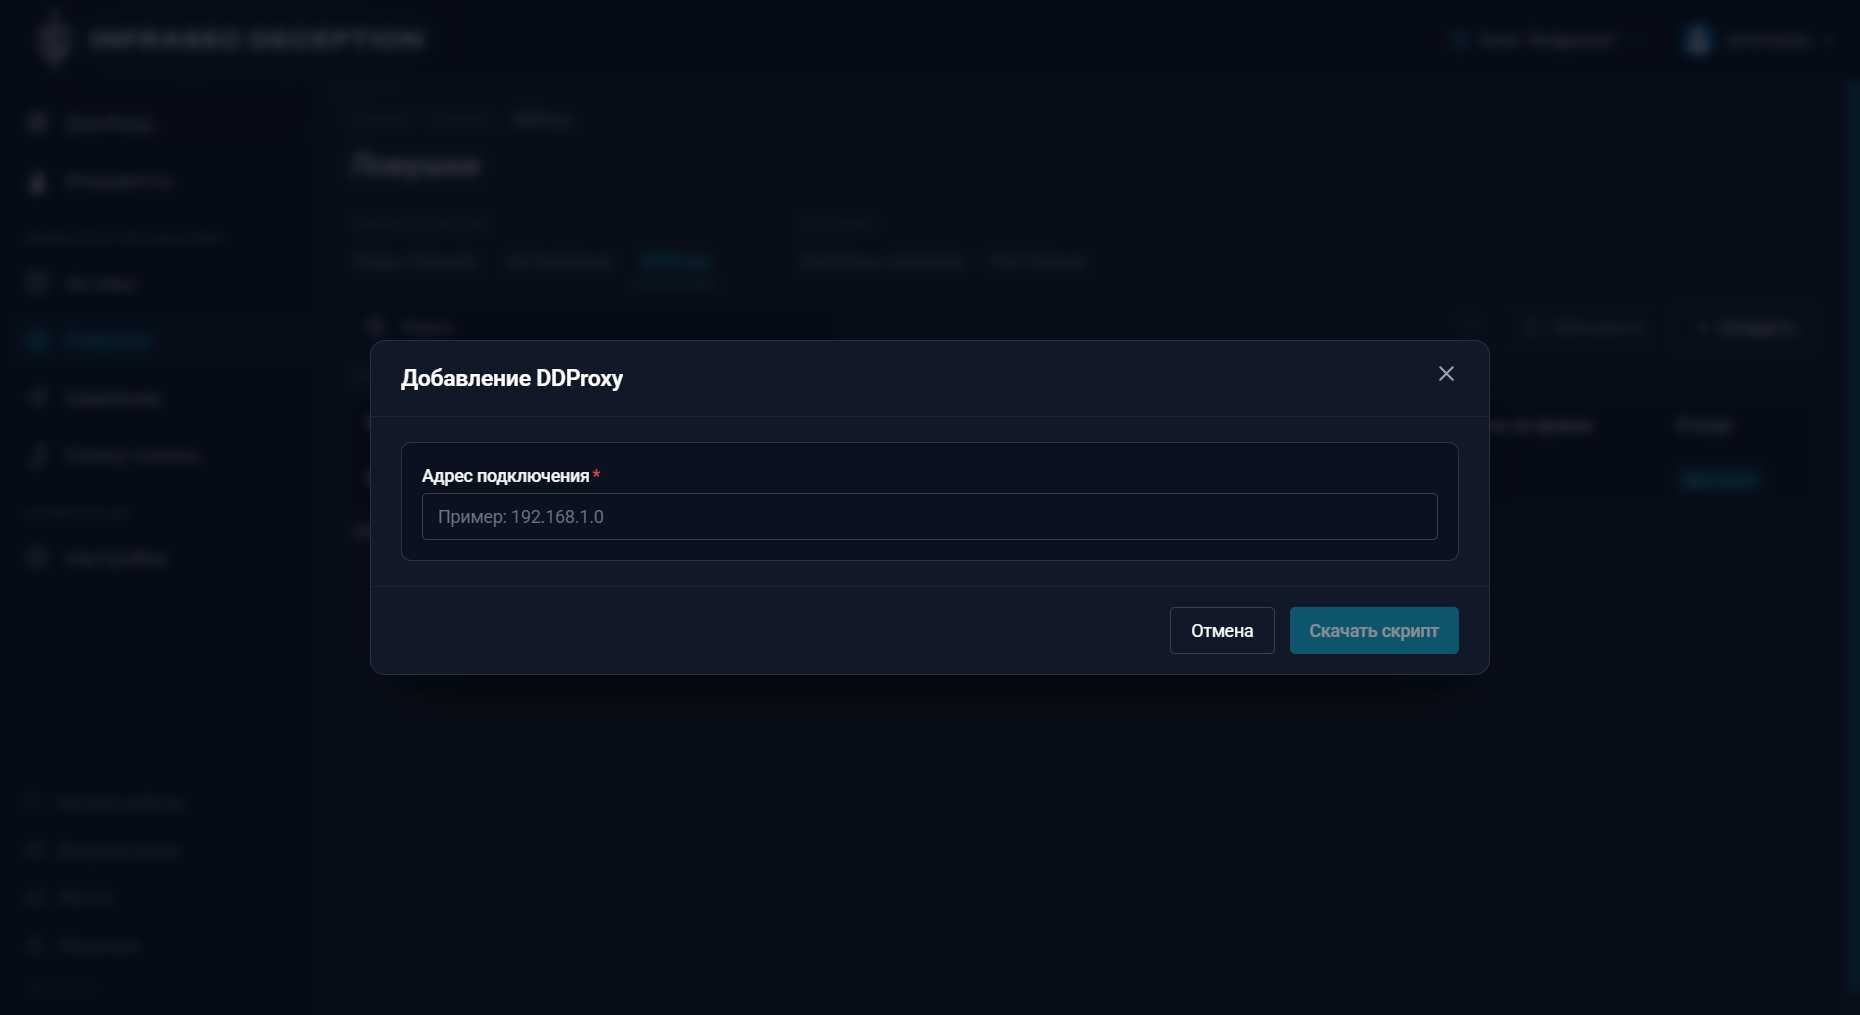
Для закрытых сегментов и площадок за NAT используется DDProxy, через который управляющий сервер устанавливает и контролирует узлы.
Рисунок 10. Добавление DDProxy
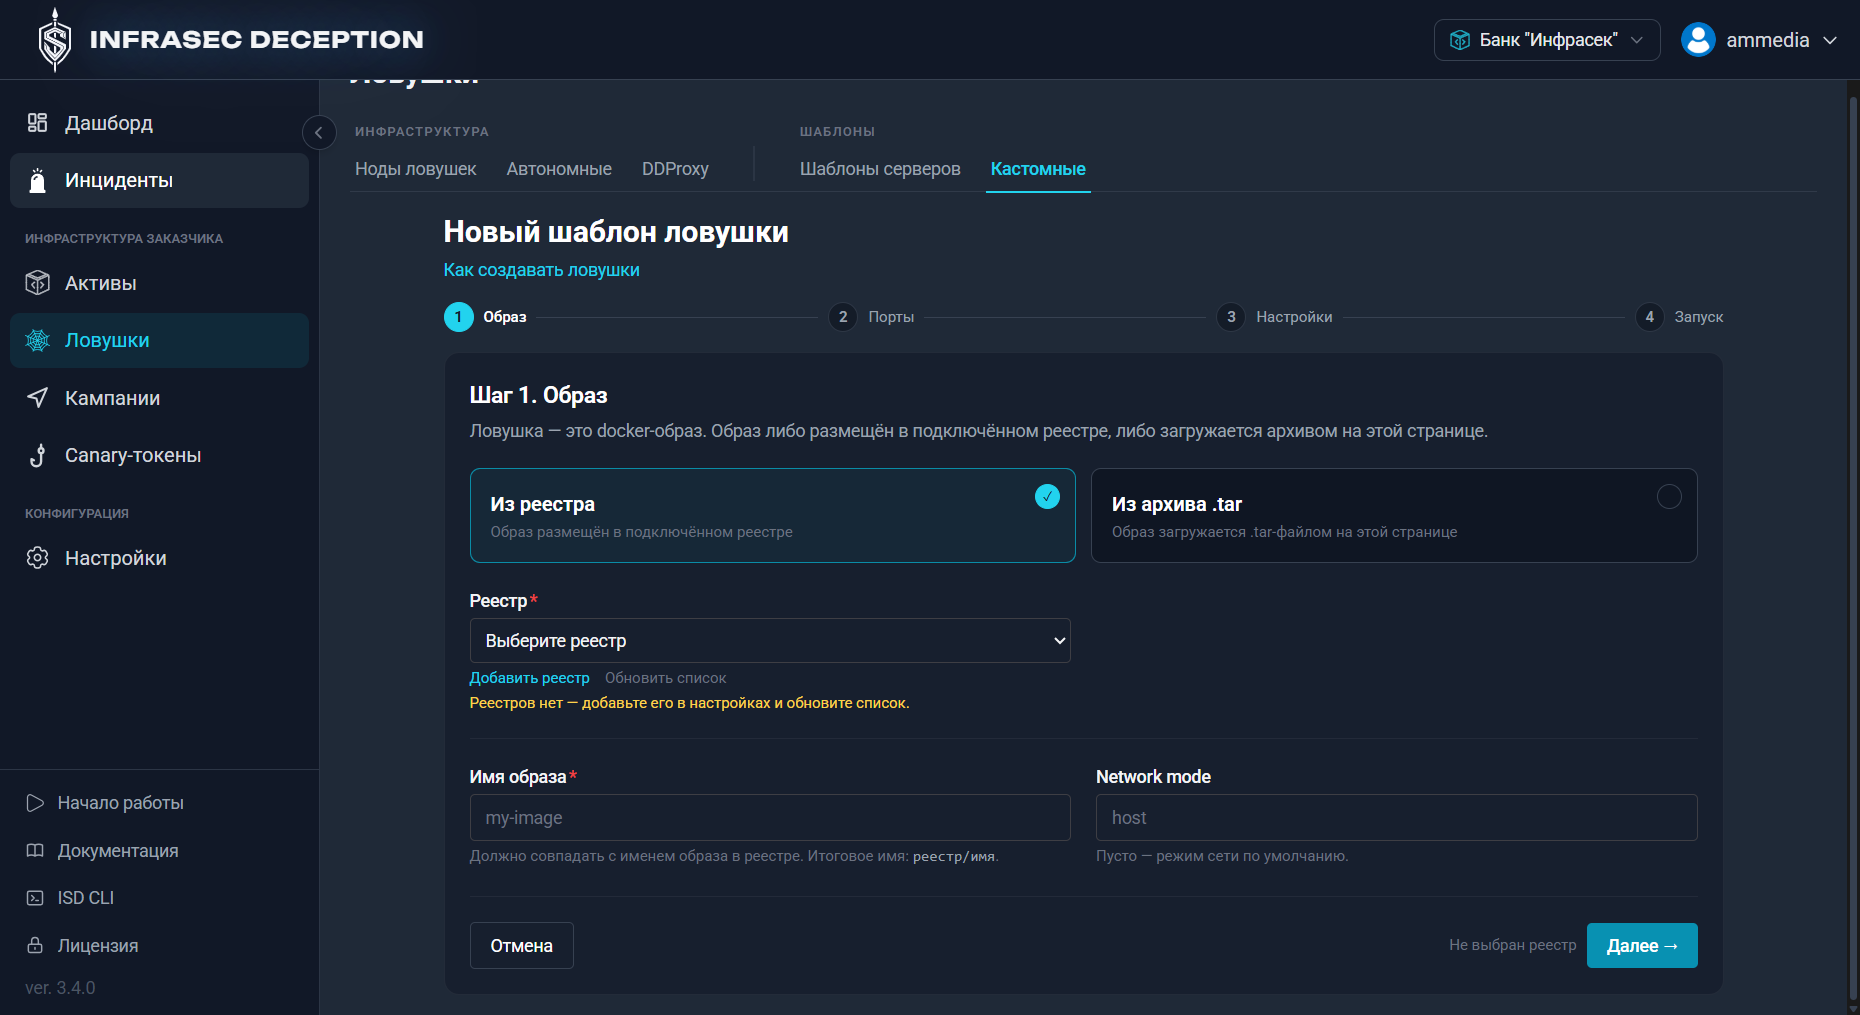
Кастомные ловушки и приманки — ключевое преимущество платформы. Каталог из 50 типов покрывает типовые сервисы. Но если в инфраструктуре есть самописная панель, отраслевая ERP или специфический API, их можно воспроизвести: образ собственной ловушки загружается из подключённого Docker Registry или из TAR-архива.
Для интеграции собственной разработки предусмотрен набор Go-пакетов, упрощающий чтение служебных переменных, создание защищённого клиента к API Gateway, отправку событий и healthcheck-сообщений. Таким образом, пользовательская ловушка, как и ловушка «из коробки», сообщает платформе IP-адрес и порт атакующего, время, модуль и произвольные детали события.
Рисунок 11. Создание пользовательской ловушки
Несколько пользовательских контейнеров можно объединить в составную ловушку, что позволяет имитировать многокомпонентное приложение, например веб-сервис с СУБД.
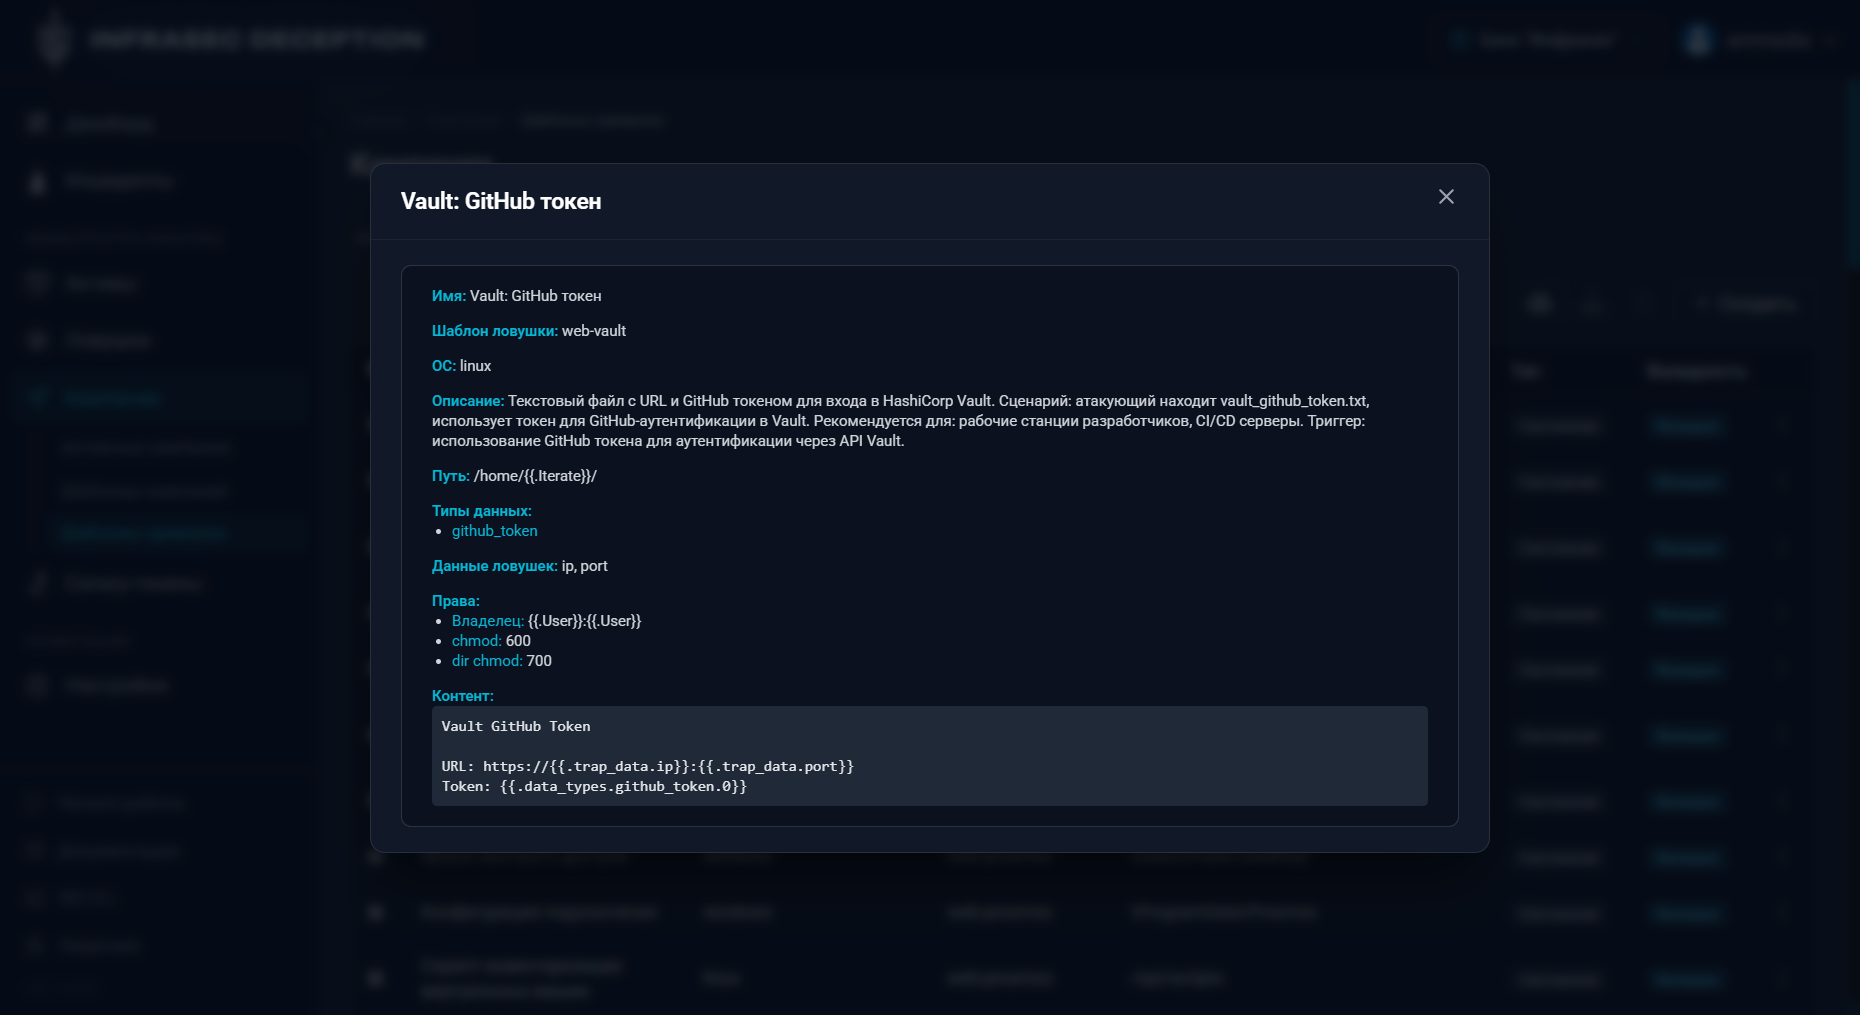
Кастомизация распространяется и на приманки. Поддерживаются файловые конфигурации, записи реестра Windows, история команд Linux и PowerShell, Credential Manager и другие места, которые атакующий обычно исследует после компрометации хоста. Собственную приманку можно написать вручную по существующему шаблону или сгенерировать через LLM.
Рисунок 12. Пример шаблона приманки
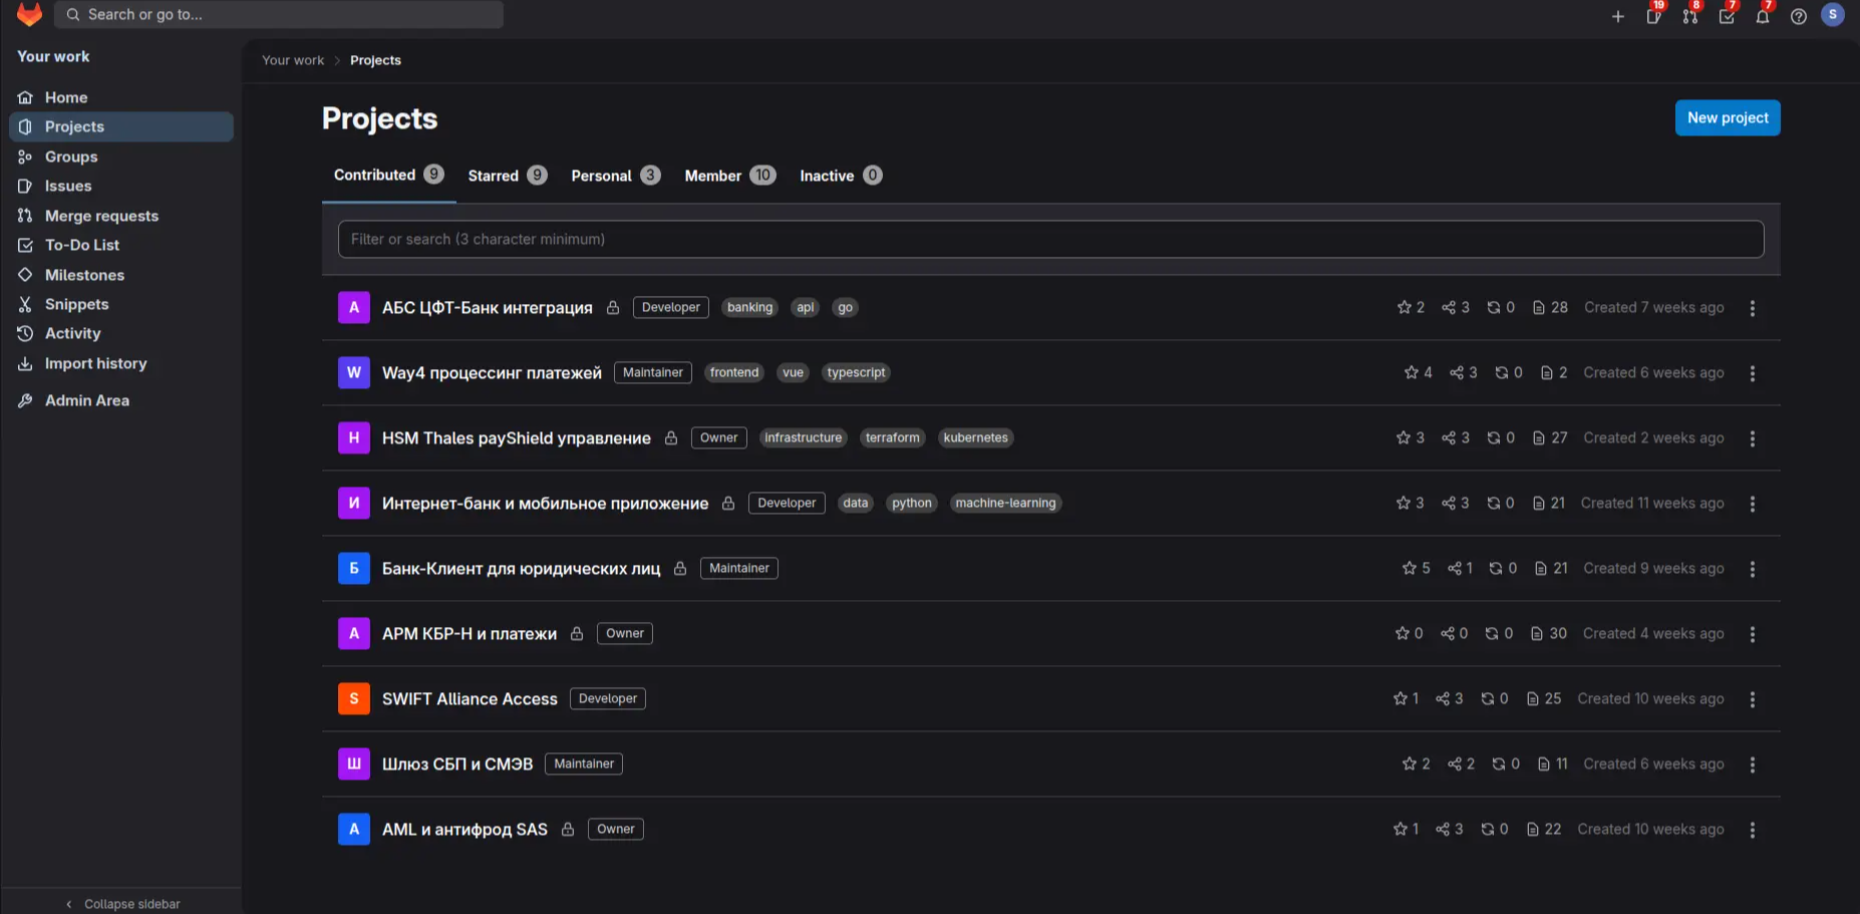
Ловушки веб-приложений представляют собой полноценные интерактивные реализации. Например, имитация GitLab показывает проекты, задачи, коммиты, участников и пайплайны.
Рисунок 13. Ловушка GitLab в Infrasec Deception 3.5.0
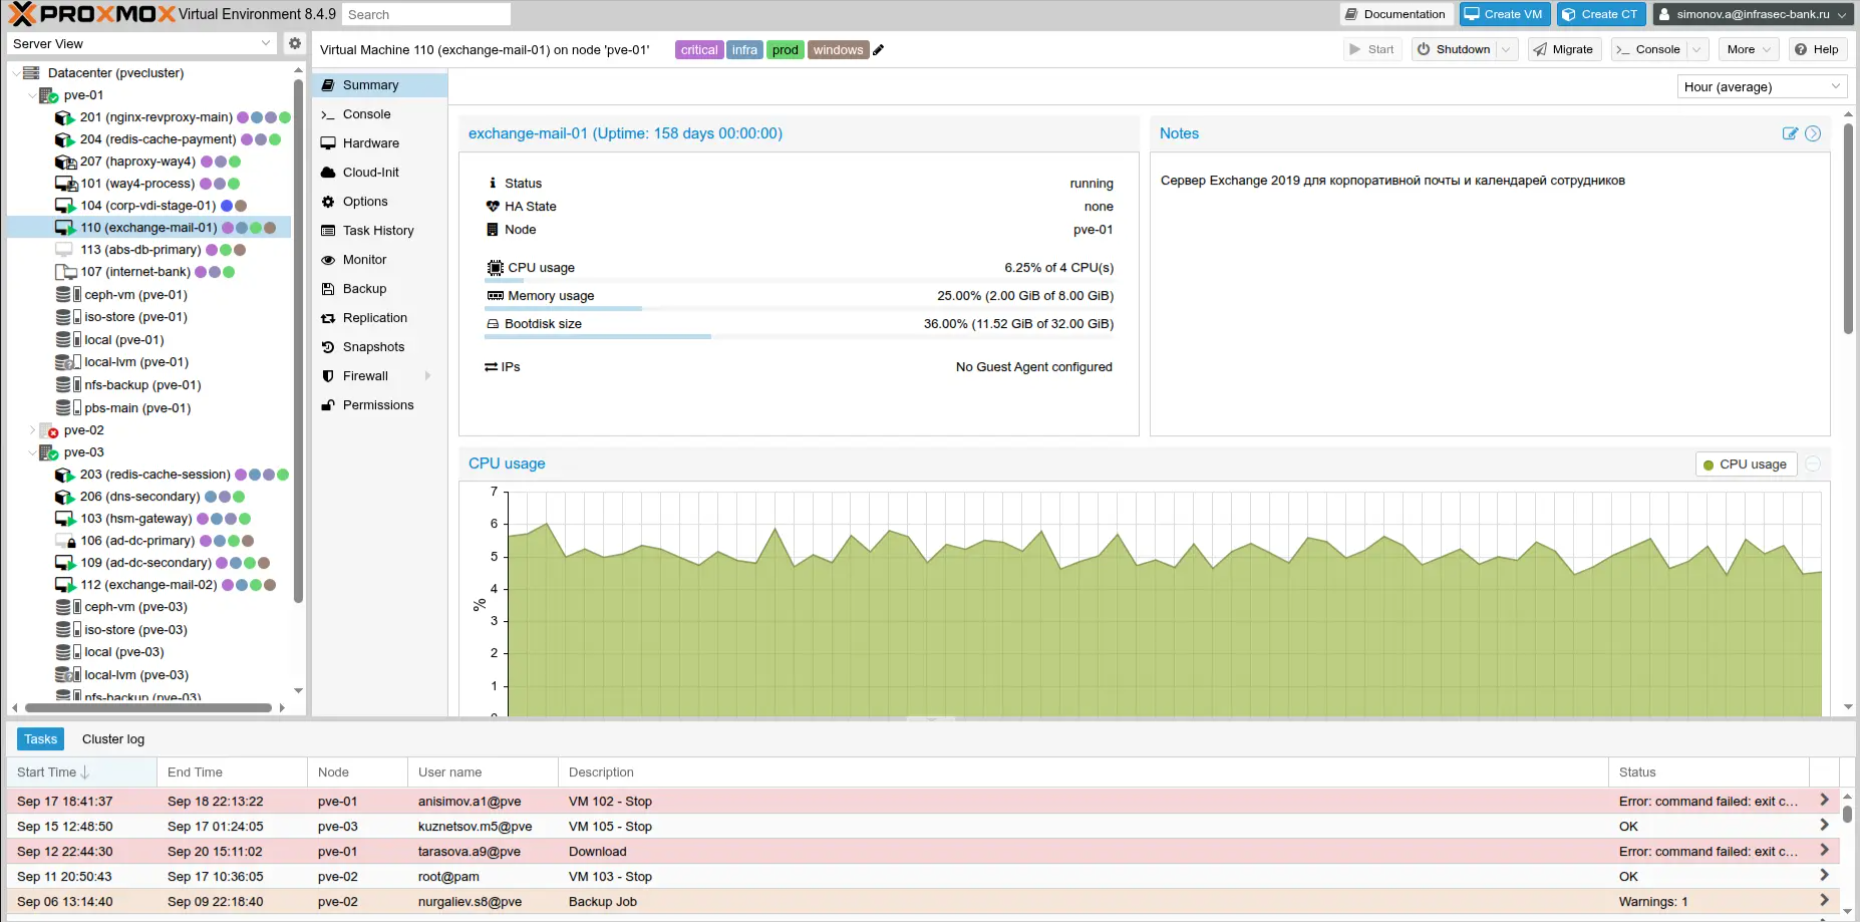
Ловушка Proxmox имитирует взаимодействие с узлами, виртуальными машинами и журналом операций. Высокая доля интерактивности значительно увеличивает время, которое злоумышленник проводит, изучая ложный сервис.
Рисунок 14. Ловушка Proxmox в Infrasec Deception 3.5.0
Развёртывание ловушек и приманок
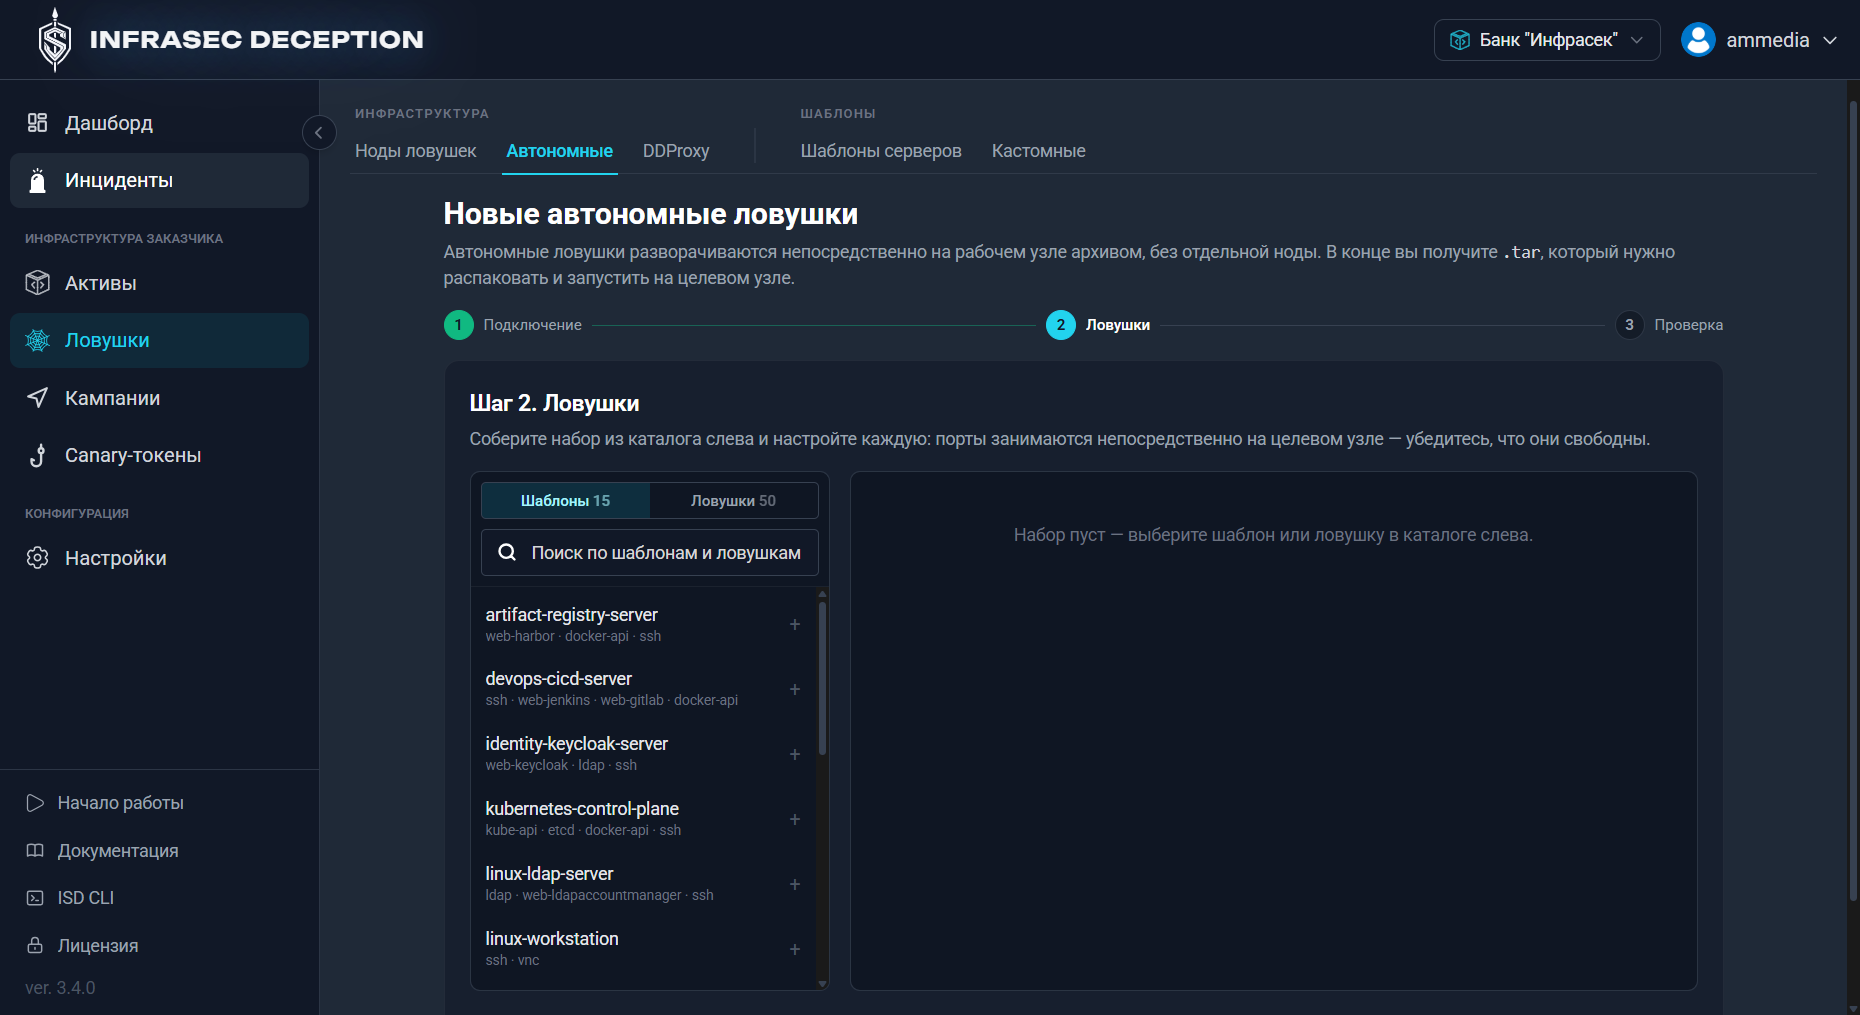
Можно разворачивать ловушки без узла — автономные. Платформа формирует архив с Docker Compose, установочным сценарием и образами выбранных сервисов. Архив доставляется на целевую машину и запускается локально, что упрощает установку в изолированных сегментах.
Рисунок 15. Создание автономной ловушки
Кроме контейнерных сервисов, Enterprise Edition поддерживает RealOS-узлы — выделенные Linux- или Windows-машины с настоящей операционной системой.
Рисунок 16. Поддержка RealOS Linux
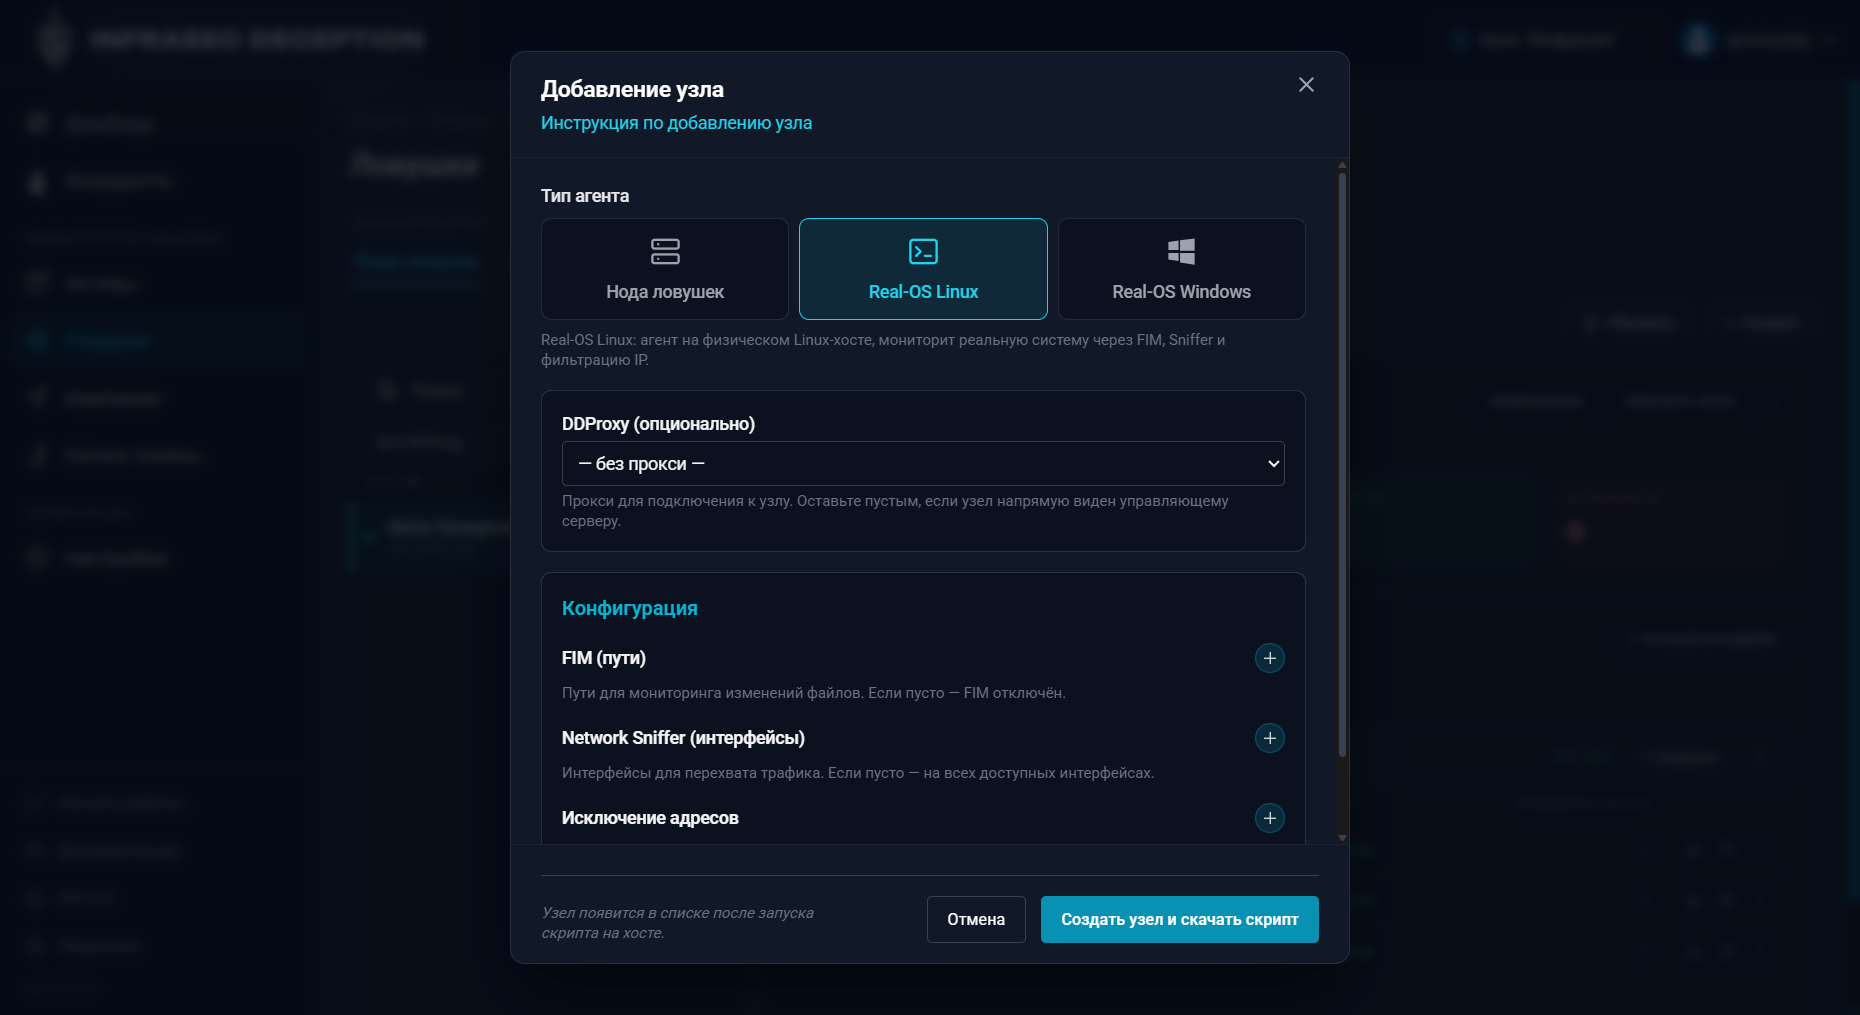
Рисунок 17. Поддержка RealOS Windows
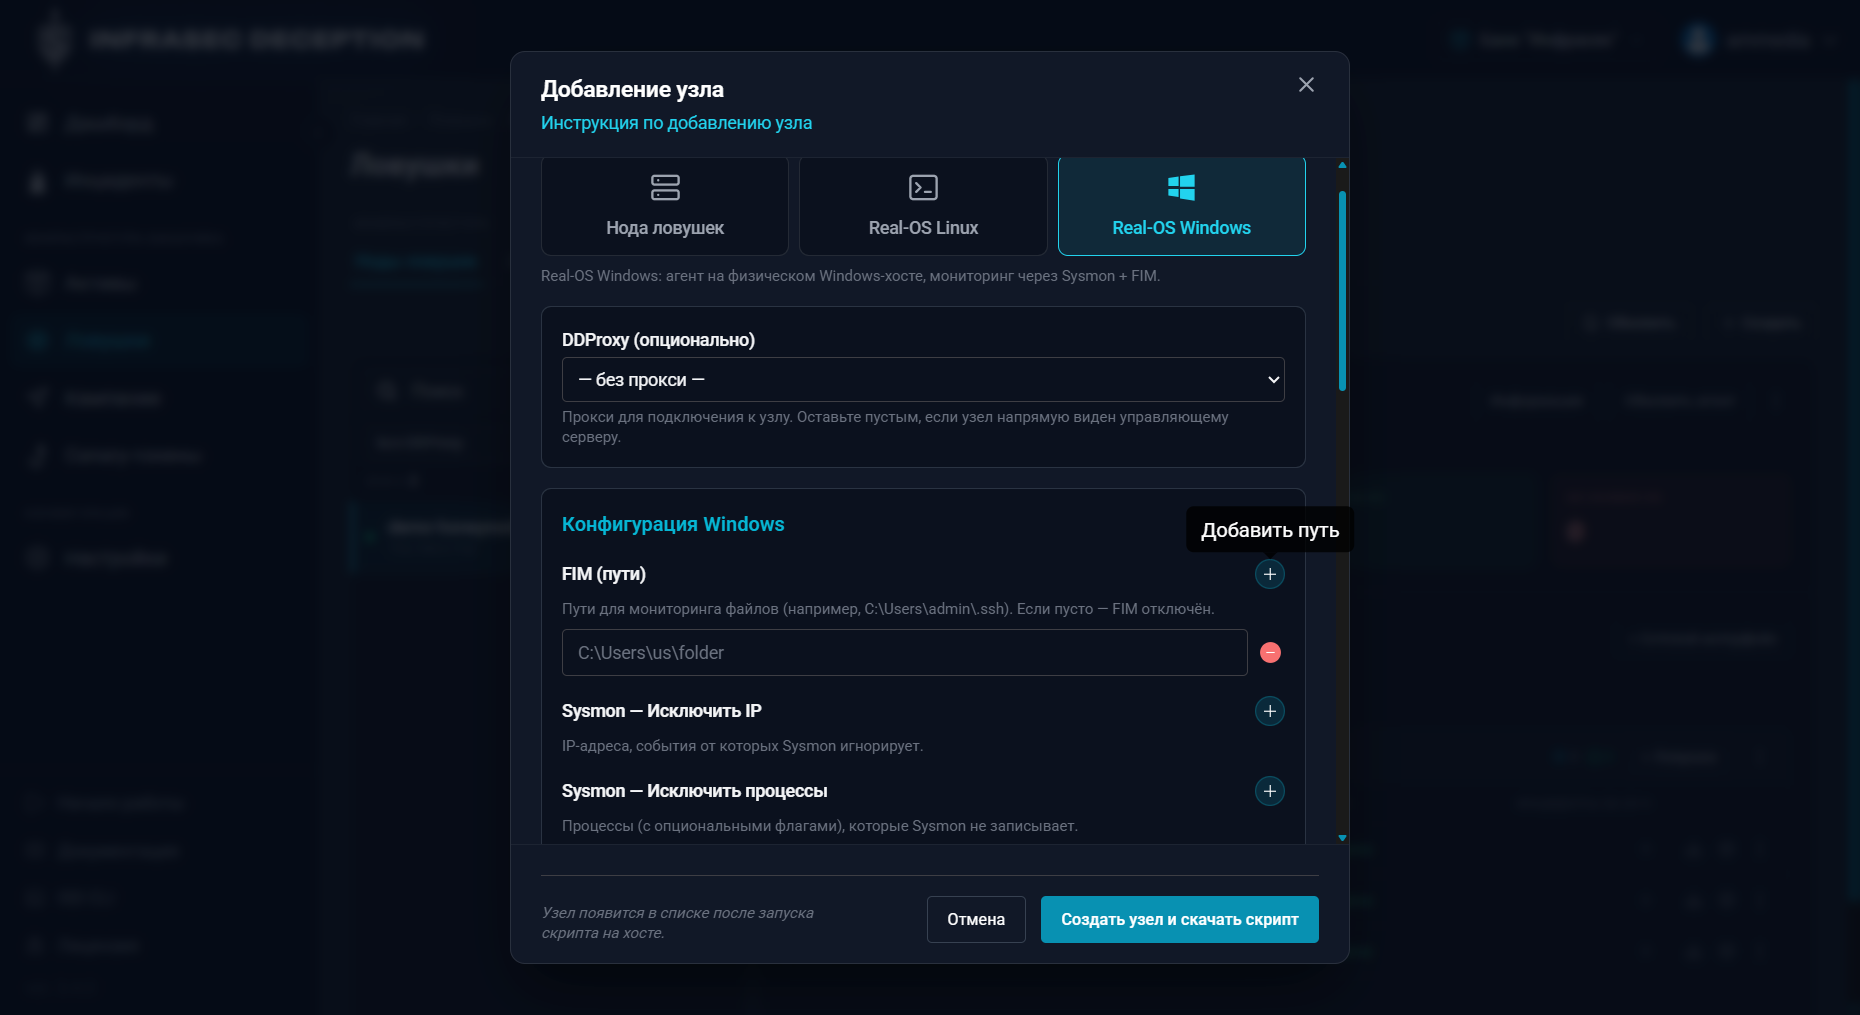
В Linux агент регистрирует команды в терминале, входящие подключения и изменения файлов. В Windows дополнительно отслеживаются процессы и изменения реестра, что полезно, когда требуется фиксировать любое отклонение в поведении рассматриваемого хоста.
Поддерживается безагентное распространение приманок. Для этого необходимо сгенерировать скрипт для соответствующей операционной системы и запустить его на защищаемом хосте. В зависимости от кампании, к которой относится хост, скрипт размещает на нём соответствующие приманки.
Рисунок 18. Пример создания скрипта для Linux
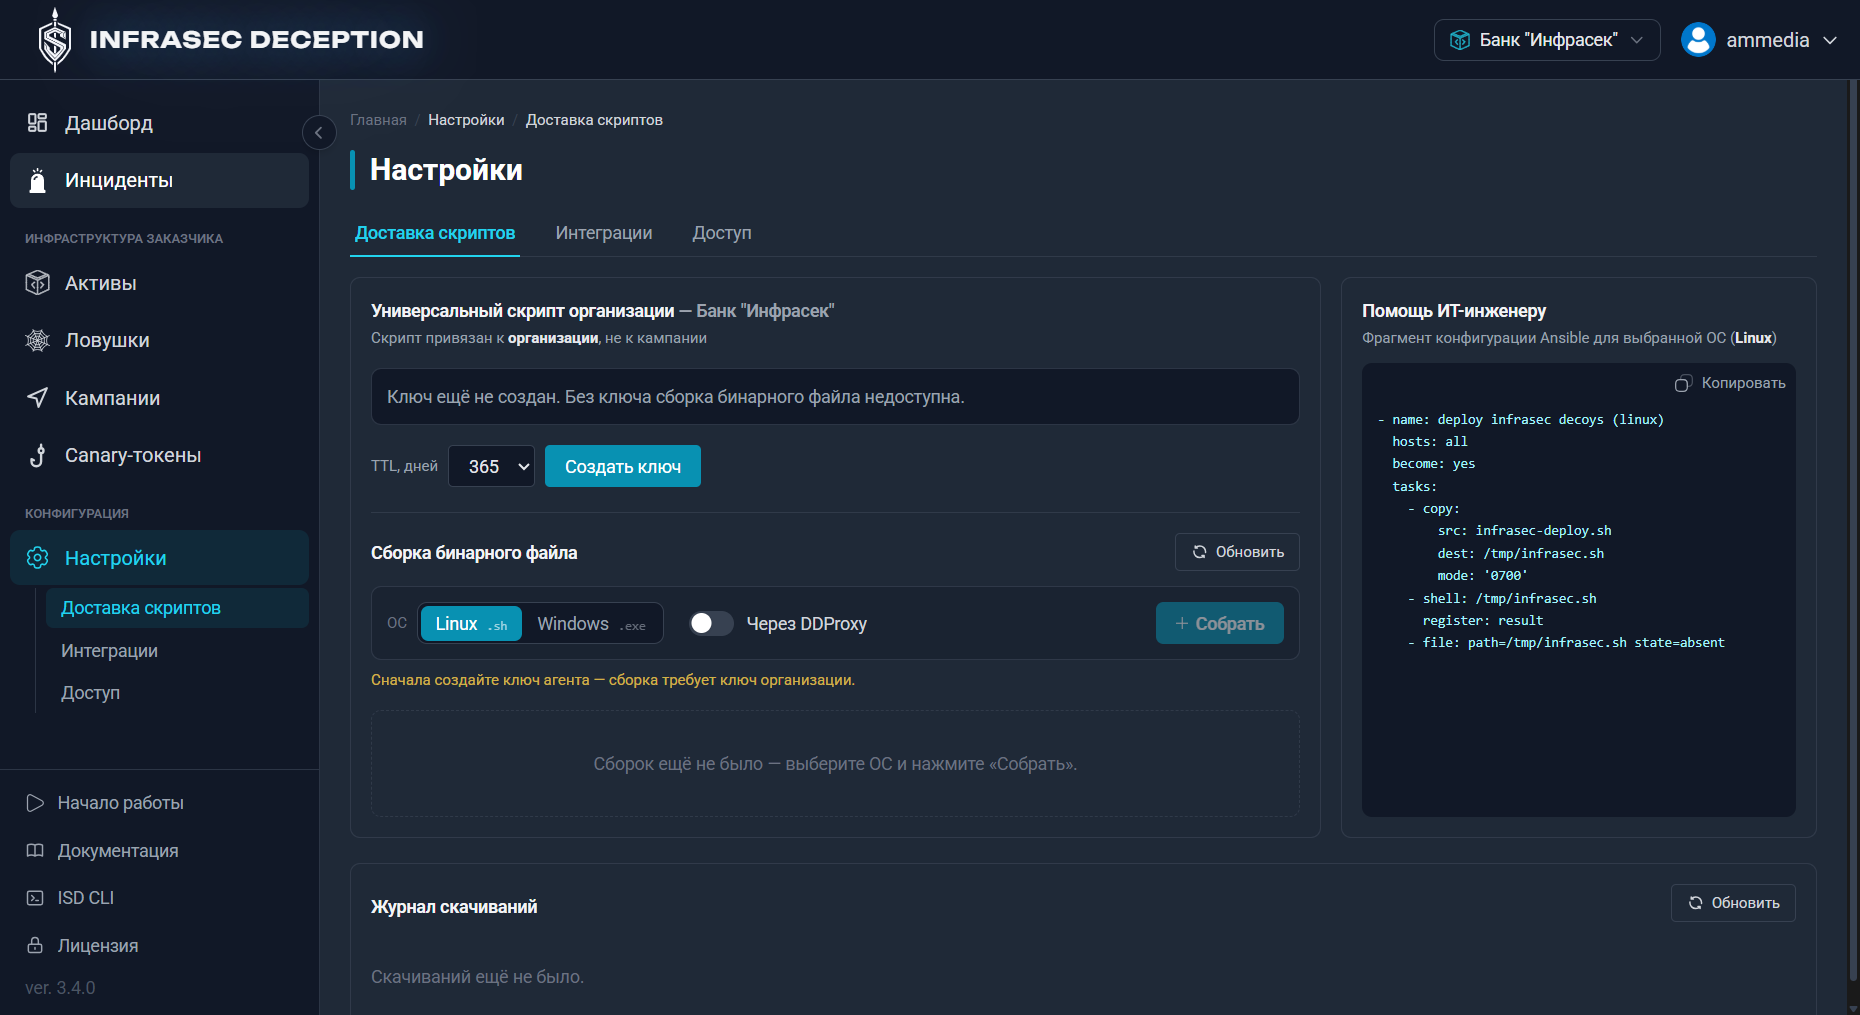
Ловушки и приманки могут распространяться в VDI (Virtual Desktop Infrastructure, инфраструктуре виртуальных рабочих столов) и RDS (Remote Desktop Services, службе удалённых рабочих столов).
Генерация синтетической инфраструктуры
В Infrasec Deception включён сервис для создания синтетических данных об ИТ-инфраструктуре заказчика (FDS). При создании модели задаются её различные параметры.
Численность может составлять от 60 до 4000 пользователей.
Рисунок 19. Создание модели FDS в Infrasec Deception 3.5.0. Шаг 1
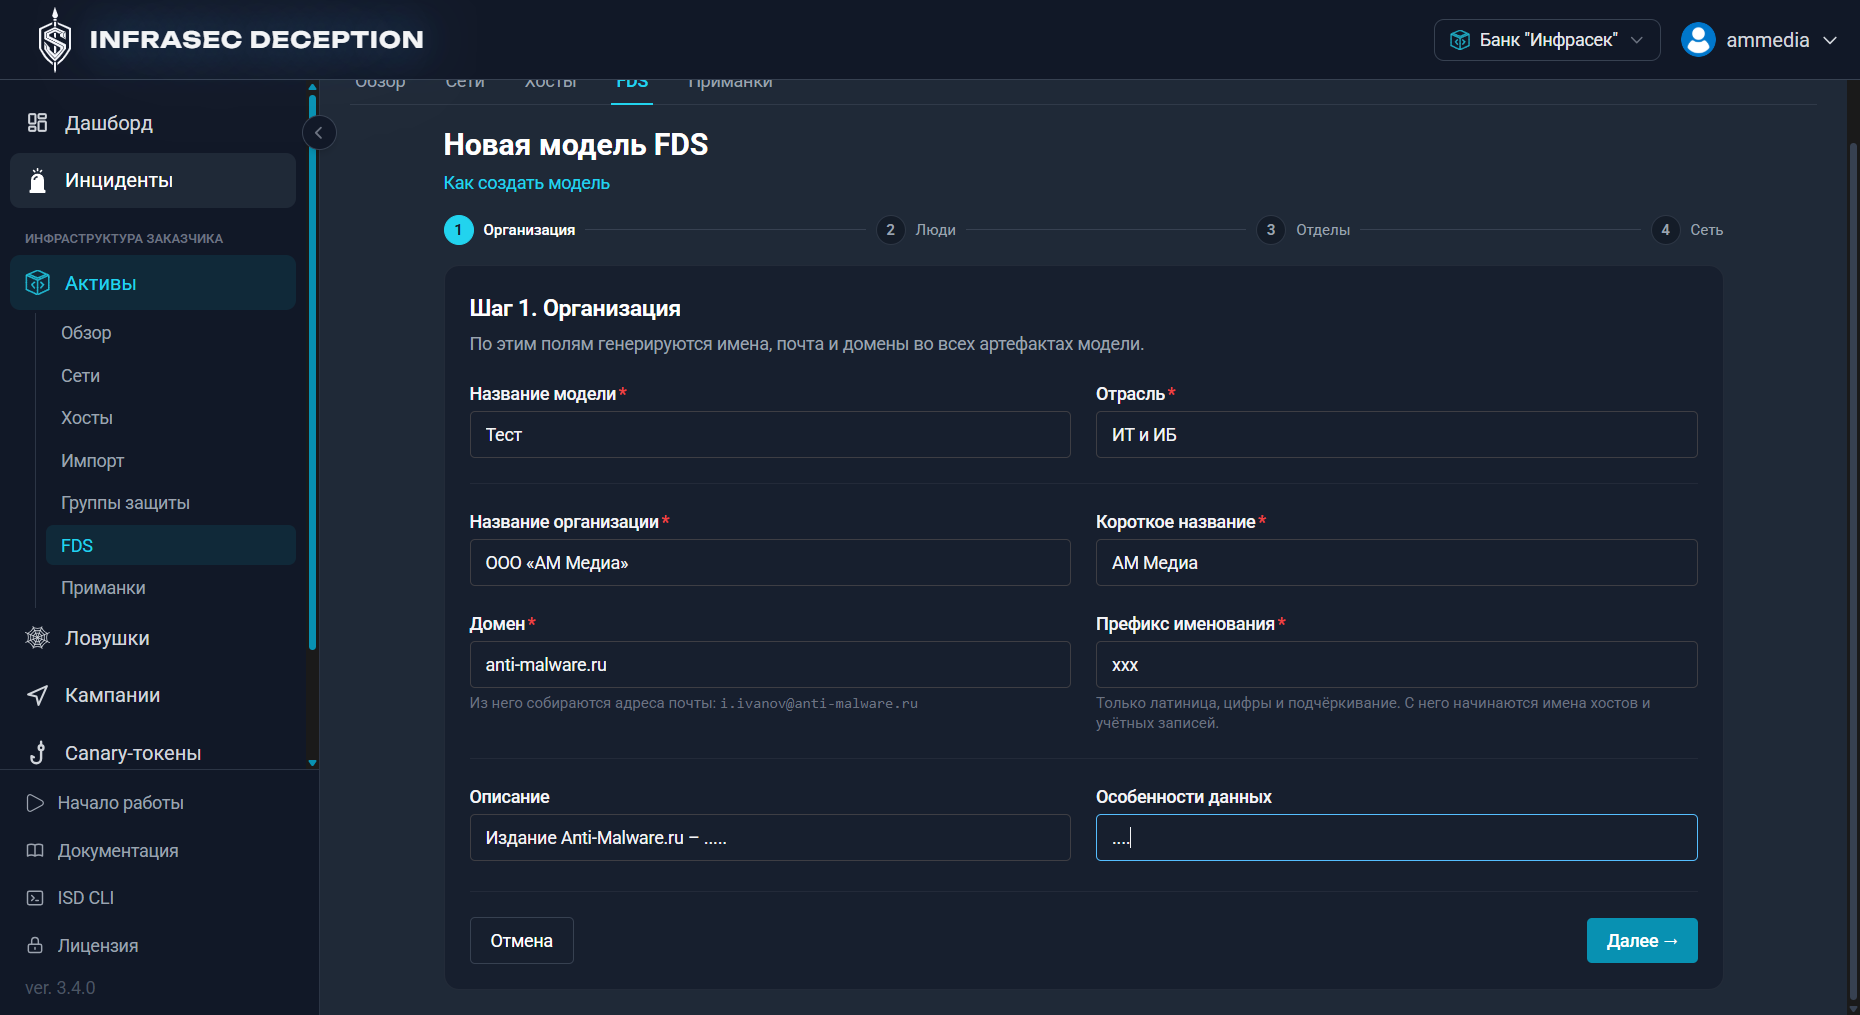
Рисунок 20. Создание модели FDS. Шаг 2
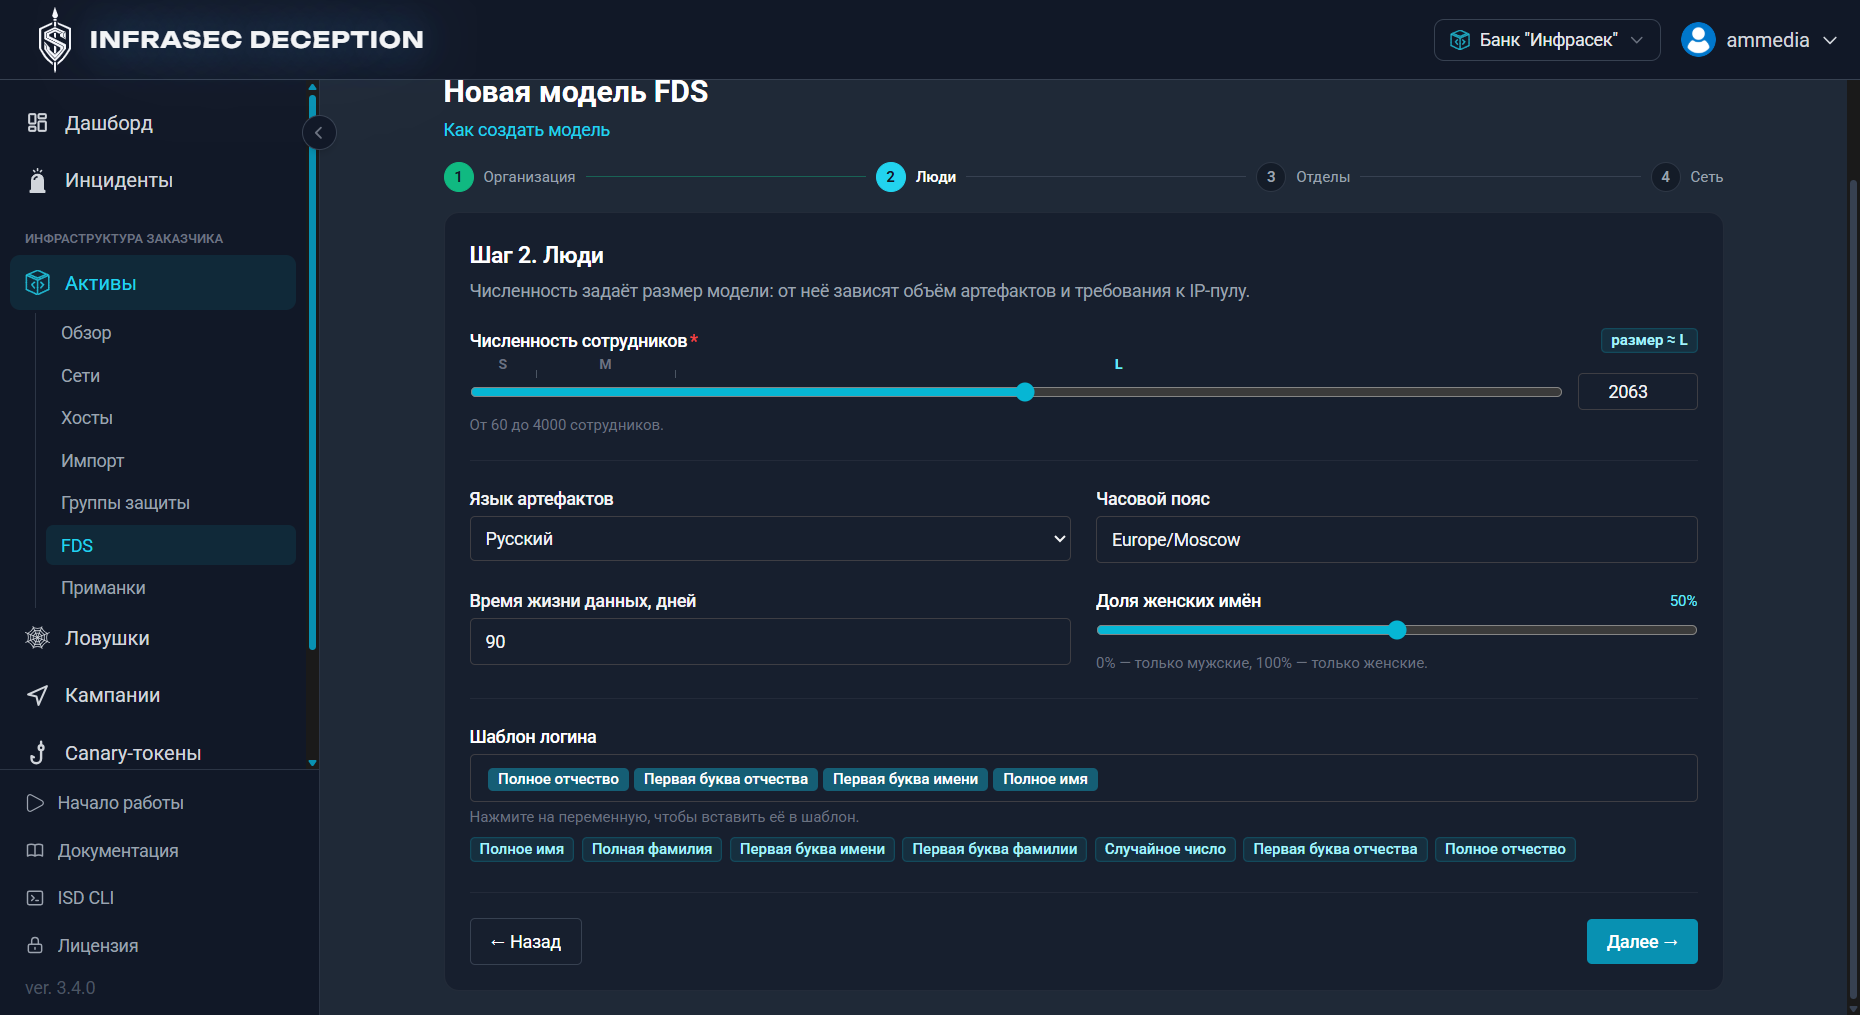
Рисунок 21. Создание модели FDS. Шаг 3
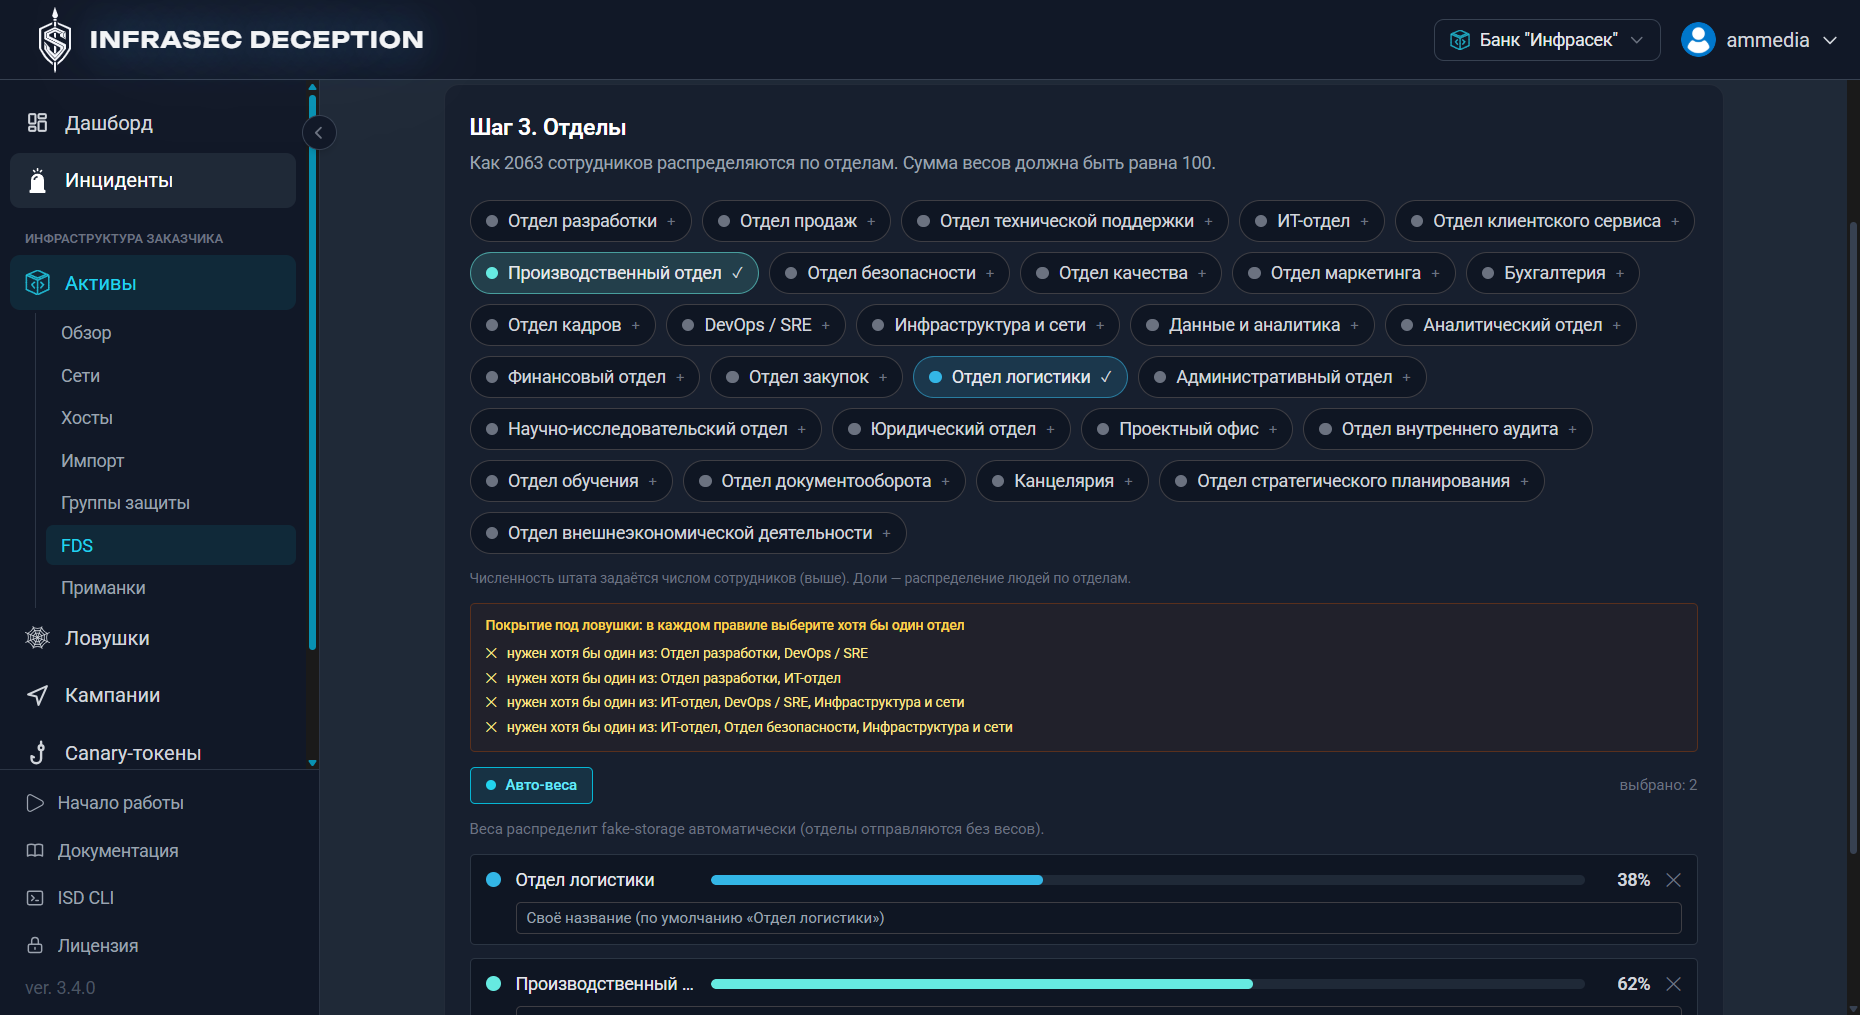
Рисунок 22. Создание модели FDS. Шаг 4
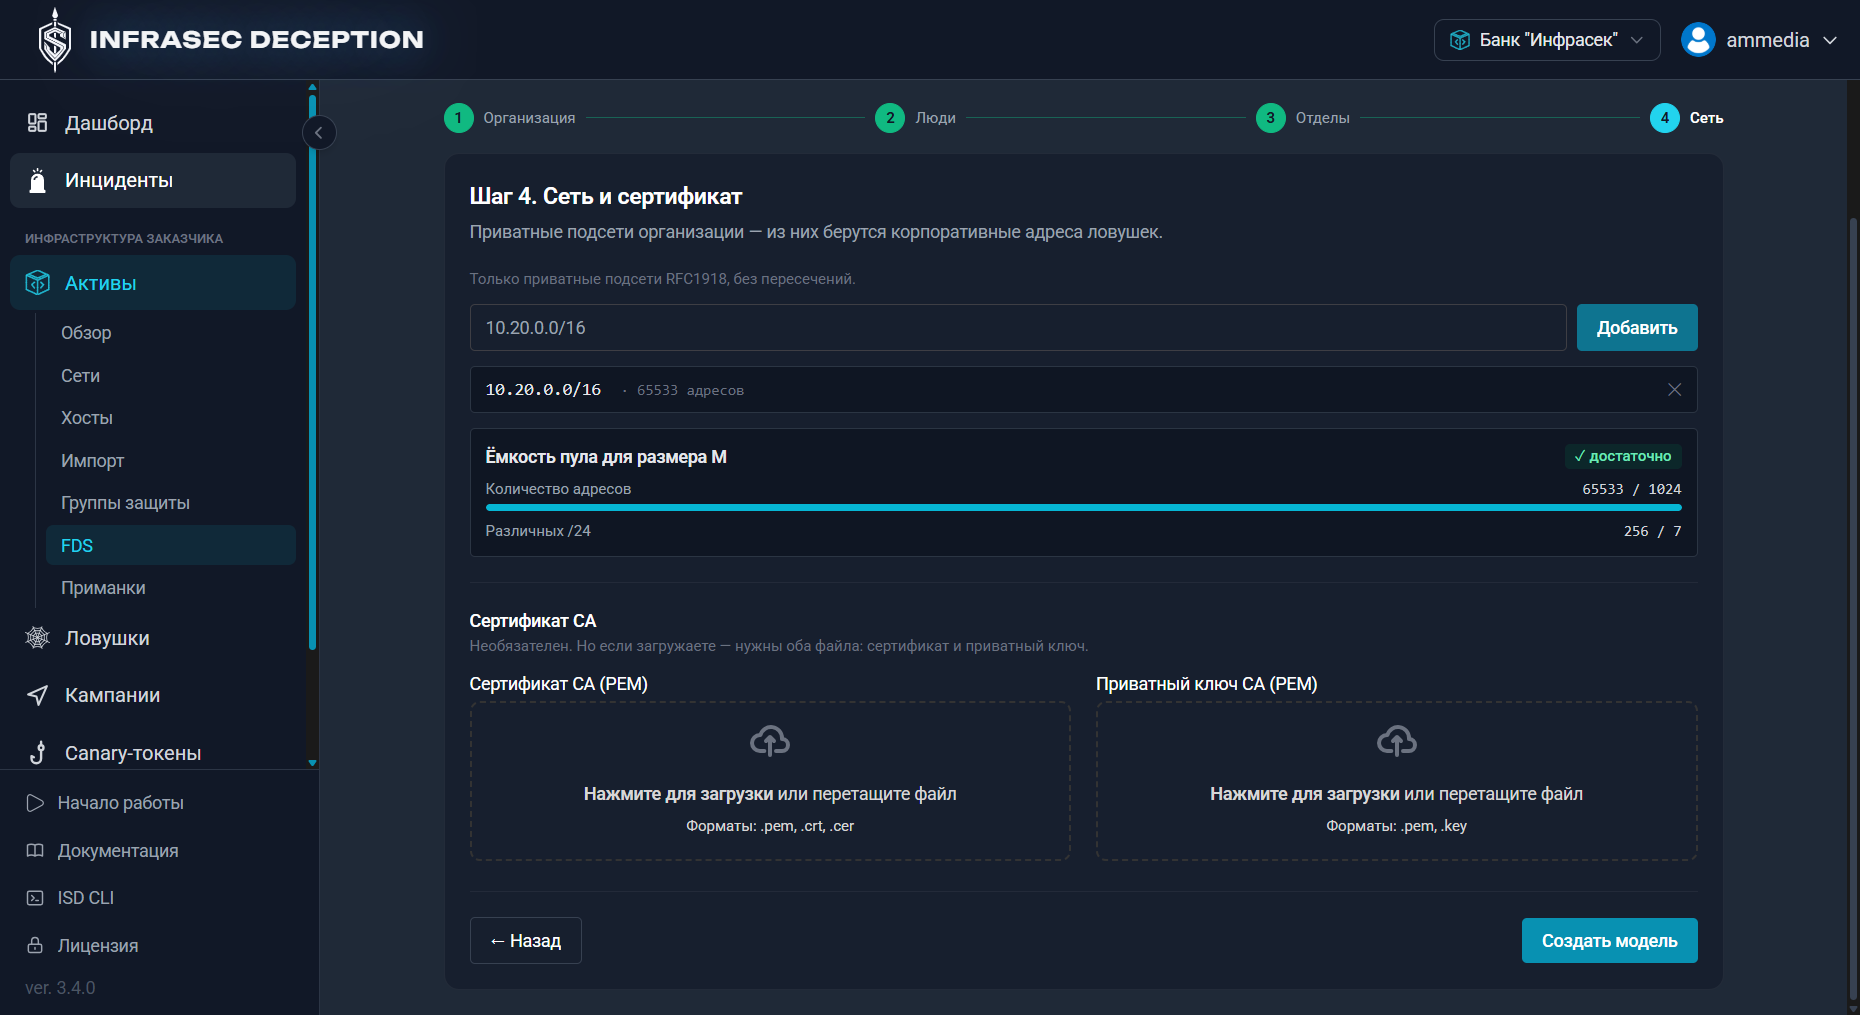
При создании модели формируется единая база сотрудников. Таким образом, один и тот же вымышленный пользователь сохраняет имя, логин, электронную почту, пароль, подразделение и дополнительные атрибуты во всех сервисах.
FDS поддерживает данные для нескольких десятков типов ловушек. Для каждого типа можно выбрать одну из двух стратегий:
- Default использует локальные программные генераторы.
- LLM формирует более предметное содержимое с учётом отрасли, описания бизнес-процессов и особенностей организации. Модель можно выбрать любую, импортировав настройки и API-ключ внешнего ИИ-сервиса.
Генерация запускается для отдельных типов сервисов, не затрагивая всю модель целиком. Если во время этого процесса возникает ошибка, можно повторно сгенерировать только проблемный тип без потери уже сгенерированных данных.
Рисунок 23. Перегенерация выбранных данных
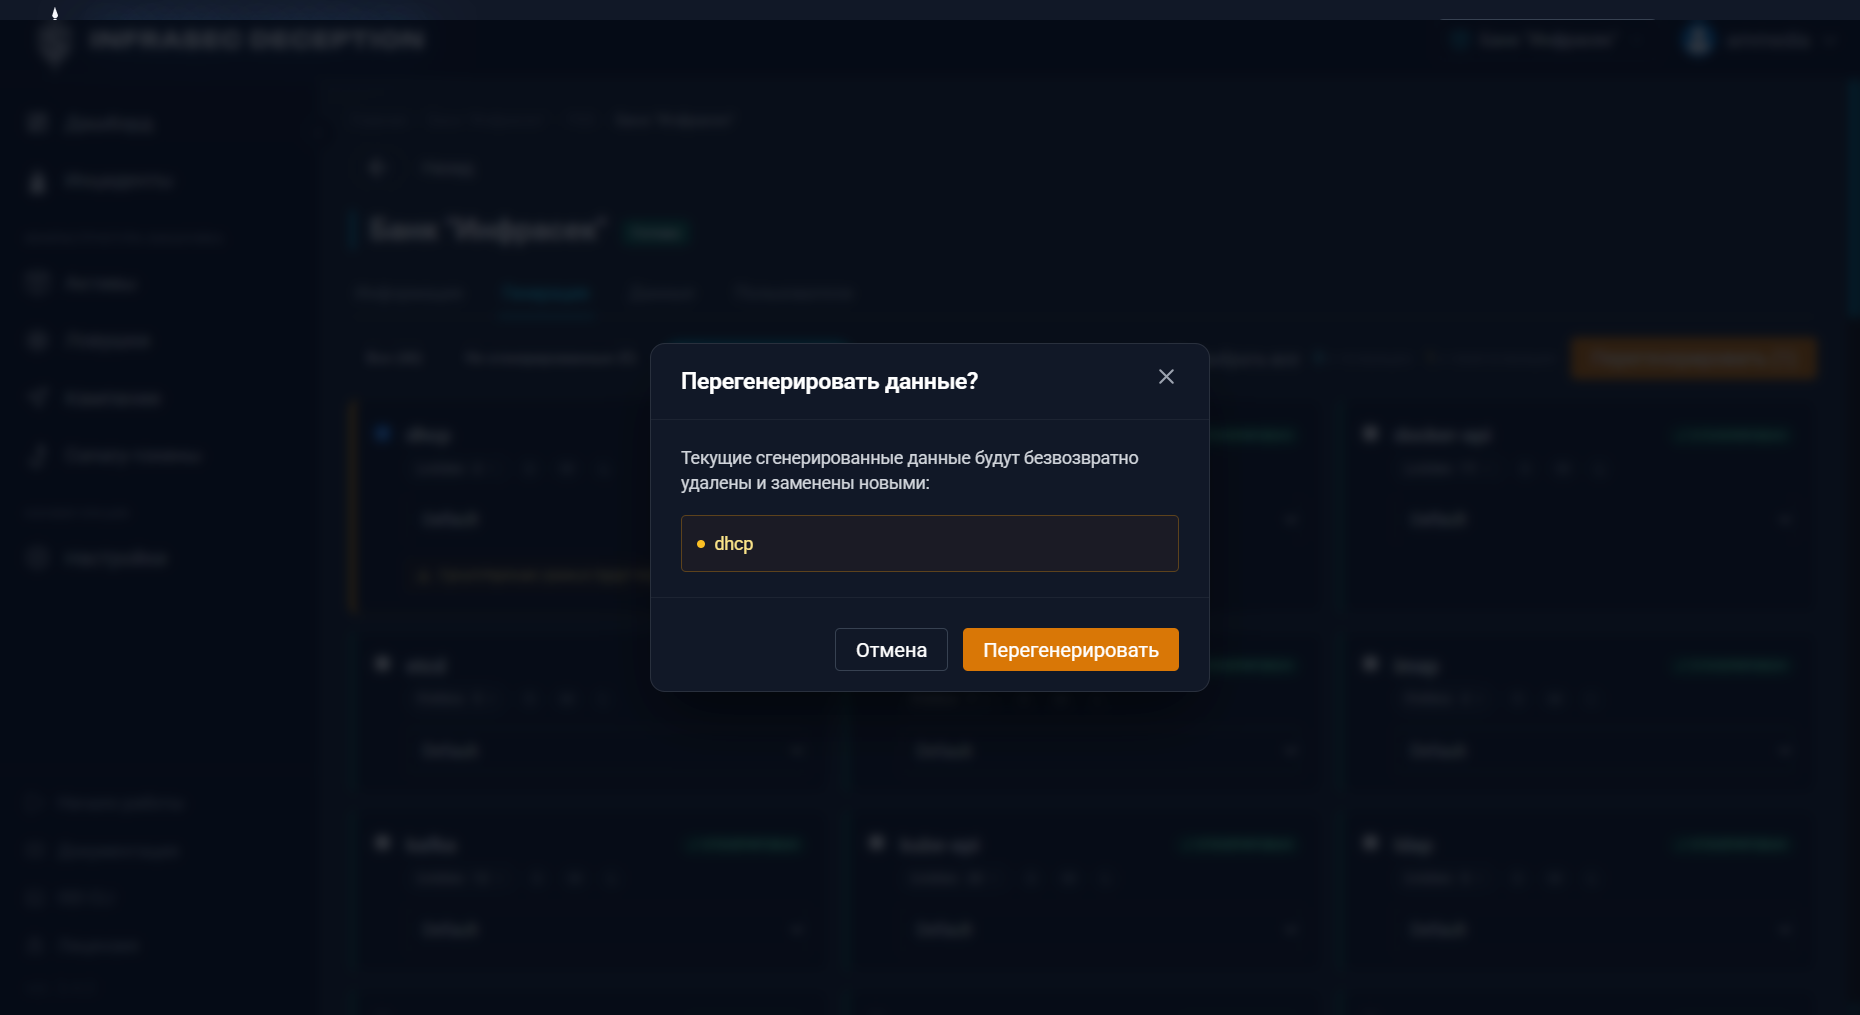
Модель генерирует несколько наборов данных для одного и того же типа ловушки, что позволяет создавать одинаковые по типу ловушки, но с разными непересекающимися наборами данных.
Качество LLM-генерации зависит от доступности внешнего или внутреннего провайдера. Результат необходимо проверять. При необходимости созданную запись можно скорректировать вручную.
Генерация canary-токенов
Canary-токены позволяют обнаруживать доступ к объектам, которые не должны использоваться в обычной работе. В Infrasec Deception доступны URL, QR-код, PDF, документ Word, таблица Excel, исполняемый файл, контроль запуска процесса и поддельная файловая система Windows с набором файлов. При создании задаются имя, адрес обращения и дополнительные параметры конкретного типа.
Рисунок 24. Генерация canary-токена в Infrasec Deception 3.5.0. Шаг 1
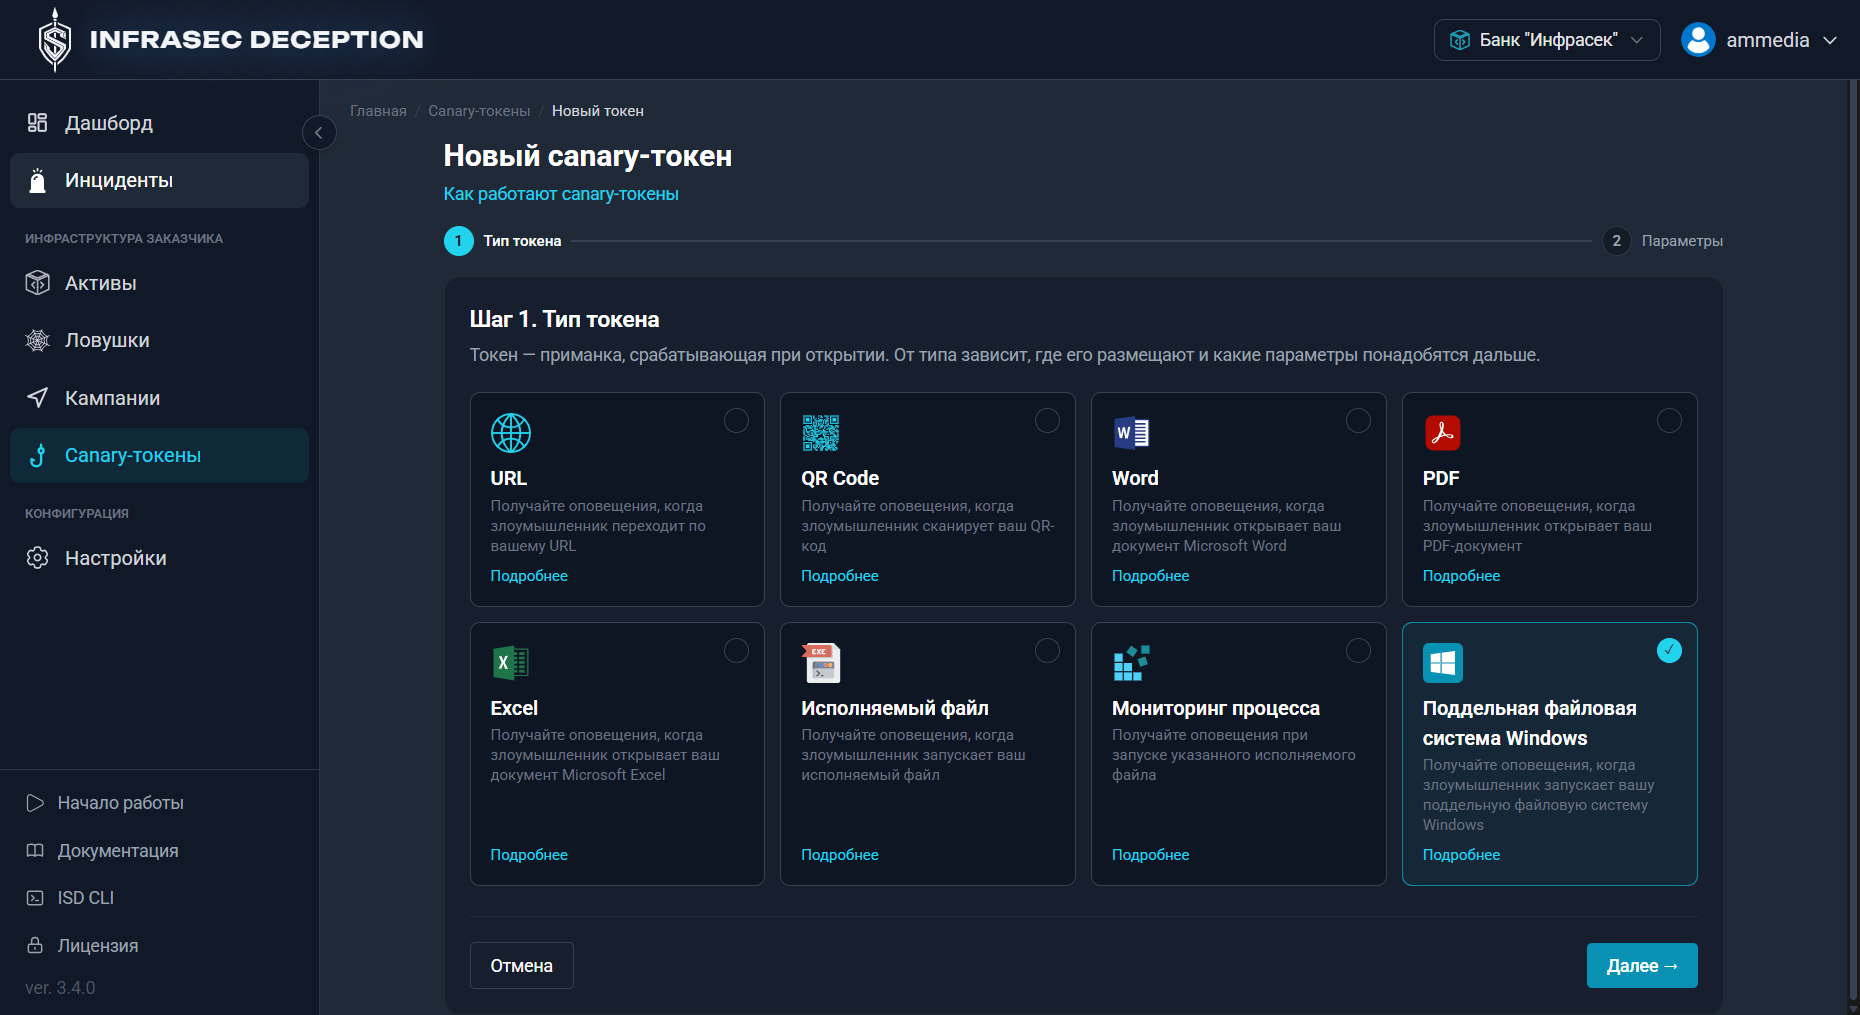
Рисунок 25. Генерация canary-токена. Шаг 2
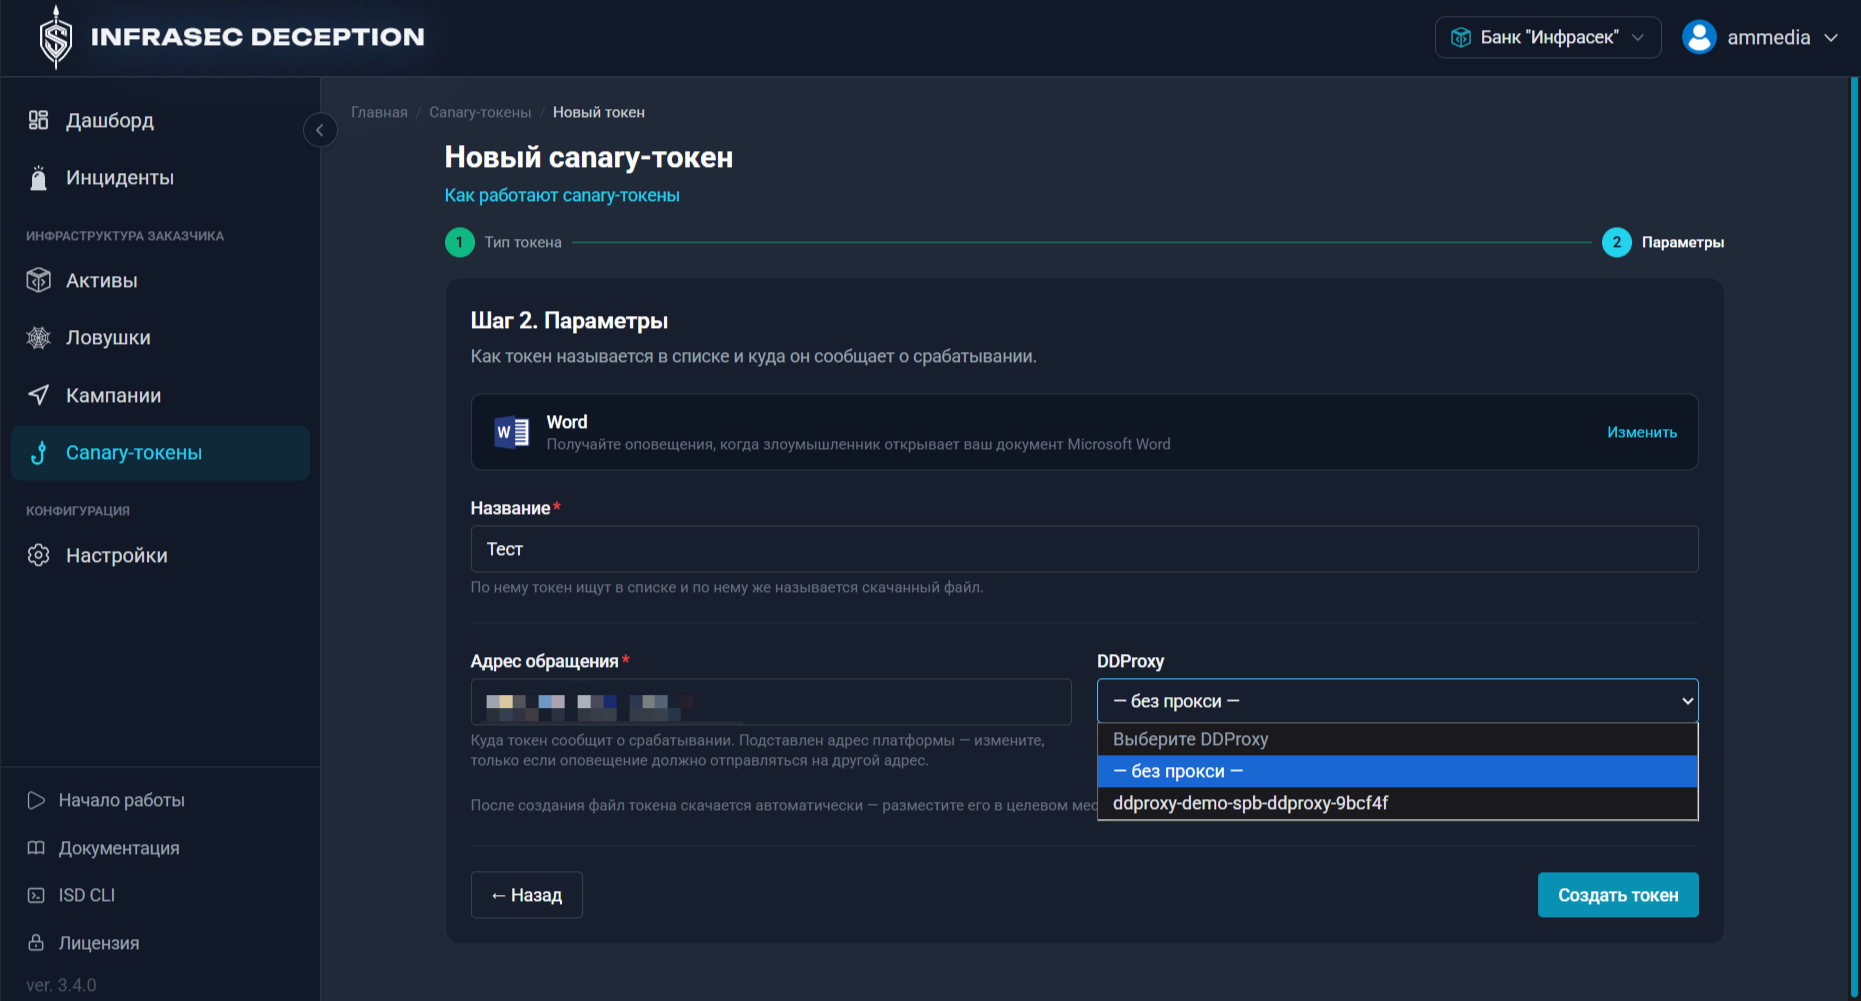
Canary-токен удобен там, где полноценная ловушка избыточна: в сетевой папке, резервном архиве, каталоге с документами или рядом с административным инструментом.
Учёт активов и рекомендации по размещению
Infrasec Deception хранит модель реальной инфраструктуры заказчика: организации, сети, хосты, сервисы и группы защиты. В Enterprise Edition поддерживается создание нескольких организаций в рамках одной платформы. Хосты добавляются вручную или импортируются из CSV и Nmap XML.
Рисунок 26. Пример активов организации
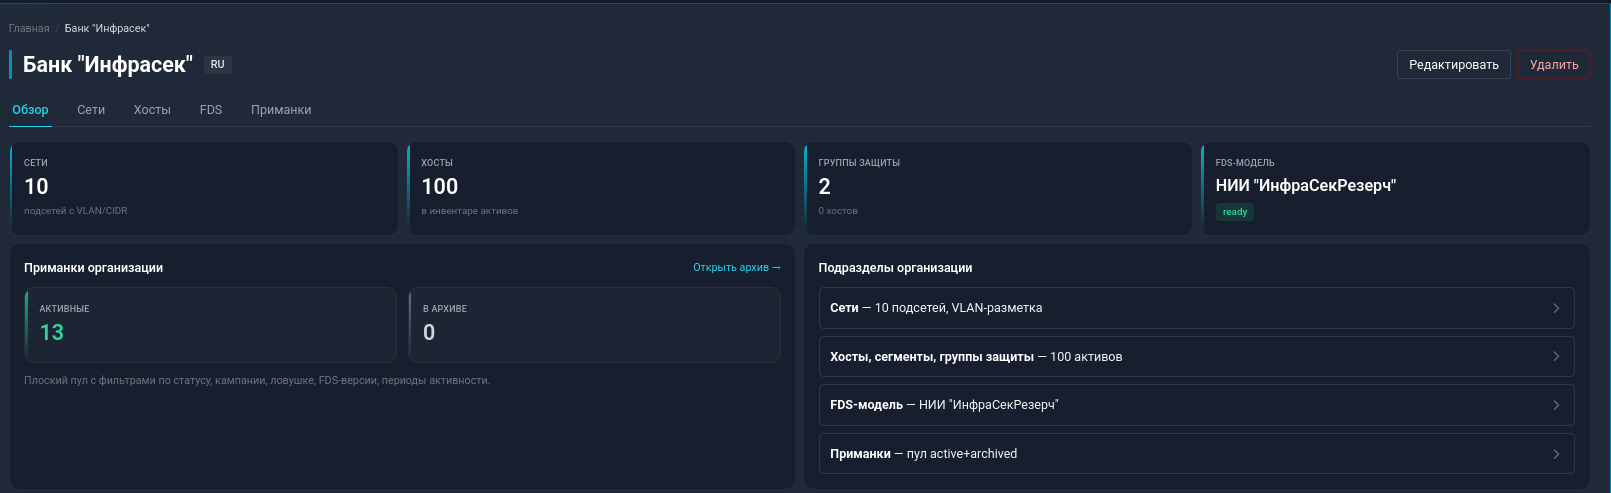
При повторной загрузке платформа ООО «ИНФРАСЕК» показывает различия, новые и изменённые записи, конфликты и объекты, которые исчезли из исходного файла.
Группа защиты объединяет хосты по правилам, включая такие параметры, как сеть, семейство и версия операционной системы (ОС), hostname, критичность, теги и расположение за DDProxy.
Кампании и распространение приманок
Кампания связывает группу защищаемых хостов, ловушки и шаблоны приманок. В ней задаются параметры:
- куда раскладывать приманки;
- к каким ловушкам они должны вести;
- какую долю шаблонов получит каждый хост;
- через какое время напоминать о ротации.
Мастер создания кампании последовательно предлагает выбрать группу защиты, DDProxy и ловушки, допустимые пути, шаблоны приманок и параметры запуска. Система проверяет совместимость протокола, типа ловушки и ОС.
Рисунок 27. Пример кампании в Infrasec Deception 3.5.0
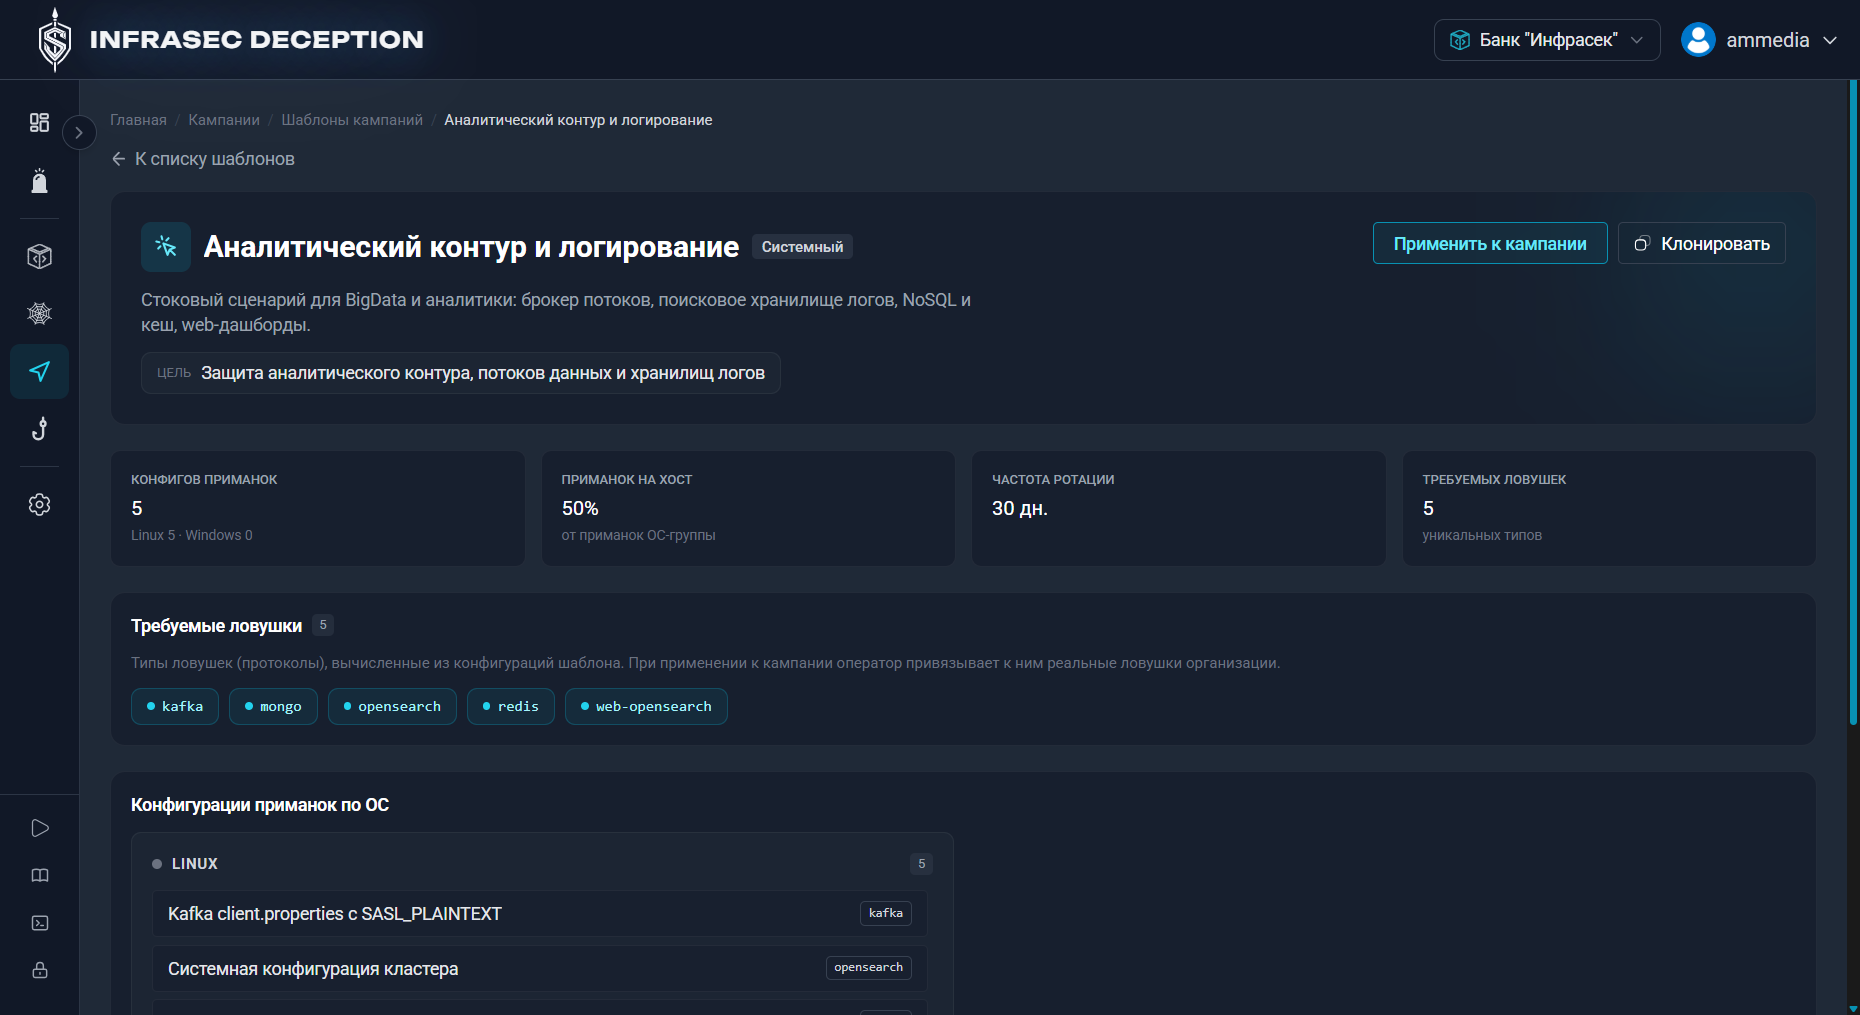
Перед развёртыванием приманок доступен dry run режим. Он показывает пути, категории и целевых пользователей, не создавая файлов и записей, что может быть полезно перед первым запуском на производственной системе.
Кампания проходит состояния черновика, активной работы, паузы, архивации и архива. Если связанная ловушка удалена или остановлена, кампания получает статус деградации. Записи о снятых приманках сохраняются: если злоумышленник воспользуется похищенным паролем спустя несколько недель, система по-прежнему сможет связать инцидент с исходным хостом и кампанией.
Сбор телеметрии, корреляция событий и формирование инцидента
Страница «Инциденты» показывает число открытых, взятых в работу и закрытых инцидентов, критичность, динамику, наиболее активные источники, атакованные ловушки и распределение по правилам.
Рисунок 28. Страница «Инциденты» в Infrasec Deception 3.5.0
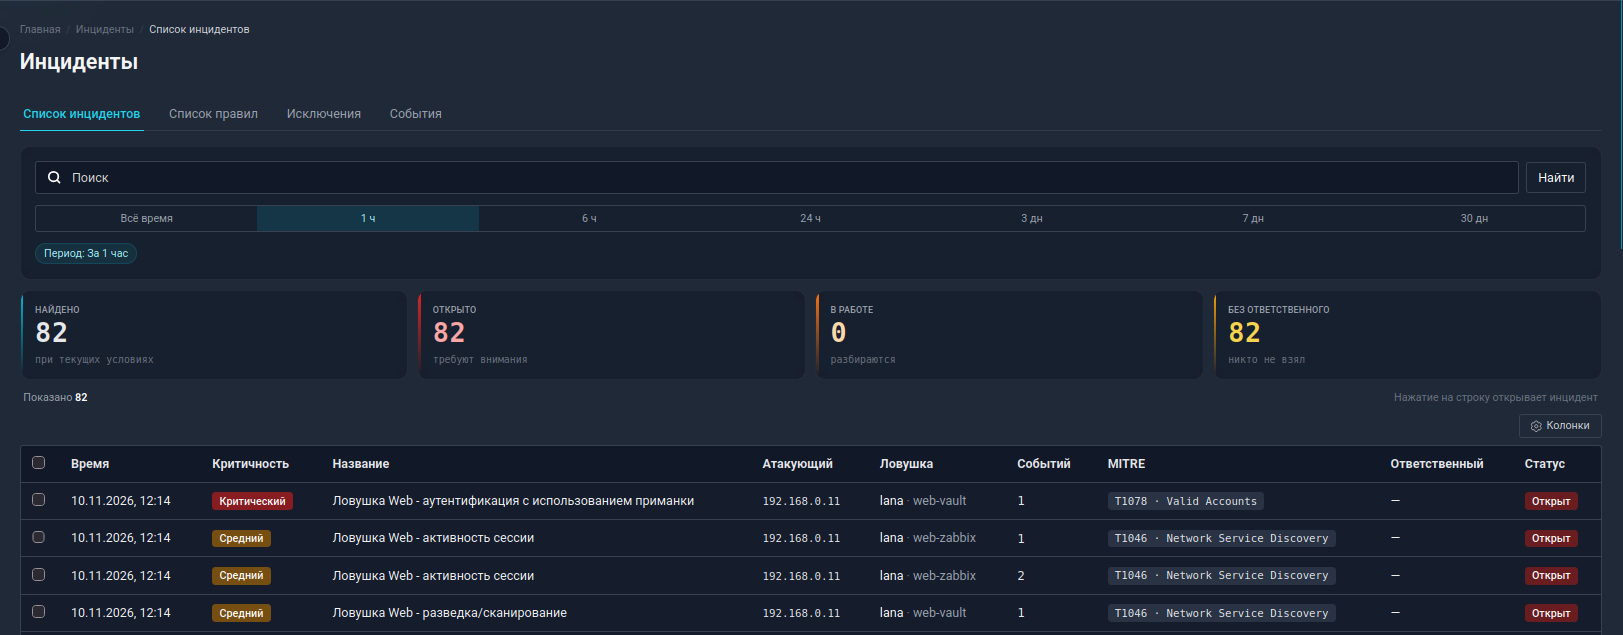
Платформа собирает полную информацию обо всех взаимодействиях с размещёнными ловушками, включая сессию, IP-адрес атакующего, команды и протоколы взаимодействия. Но сами по себе эти данные сыроваты. Преобразовать событие в инцидент позволяет правило: оно отбирает нужные события, определяет тип атаки, назначает критичность и формирует карточку.
Раз в минуту правила детекции проверяют новые записи и формируют инциденты.
Рисунок 29. Предустановленные правила
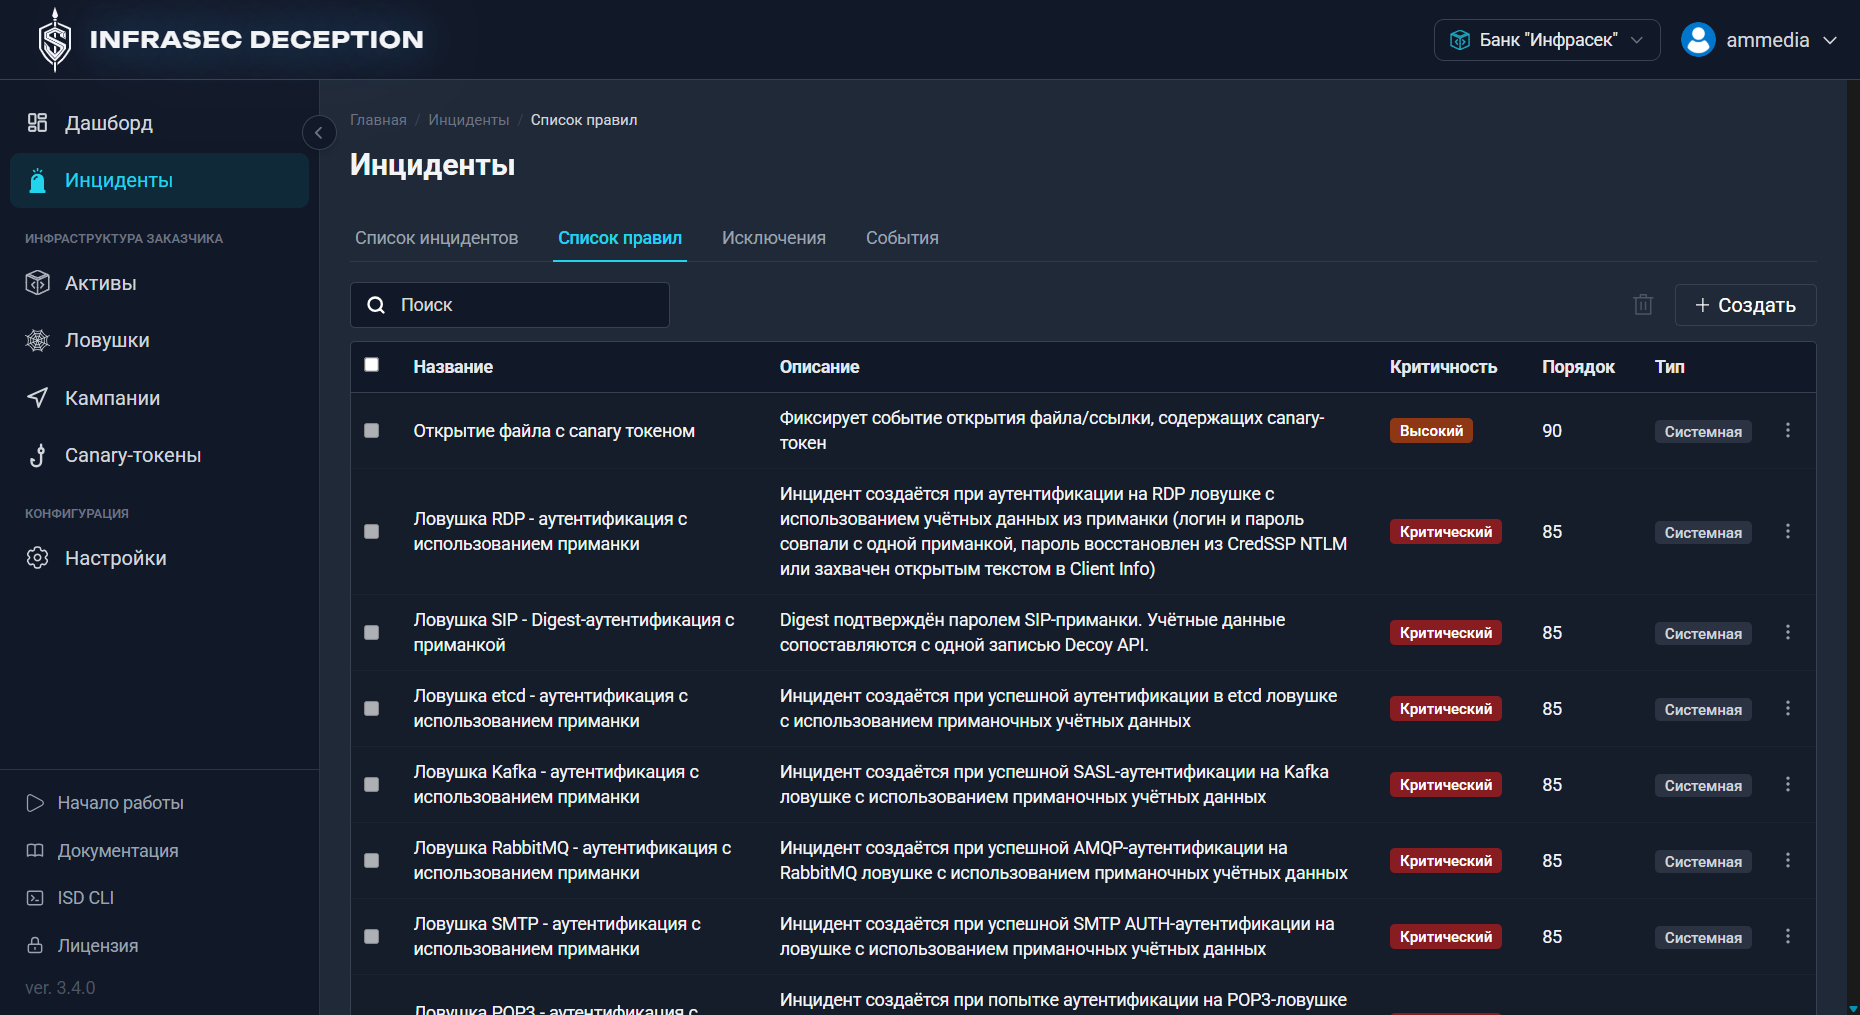
Для создания собственного правила корреляции событий необходимо нажать соответствующую кнопку на странице «Инциденты».
Рисунок 30. Конструктор создания правила
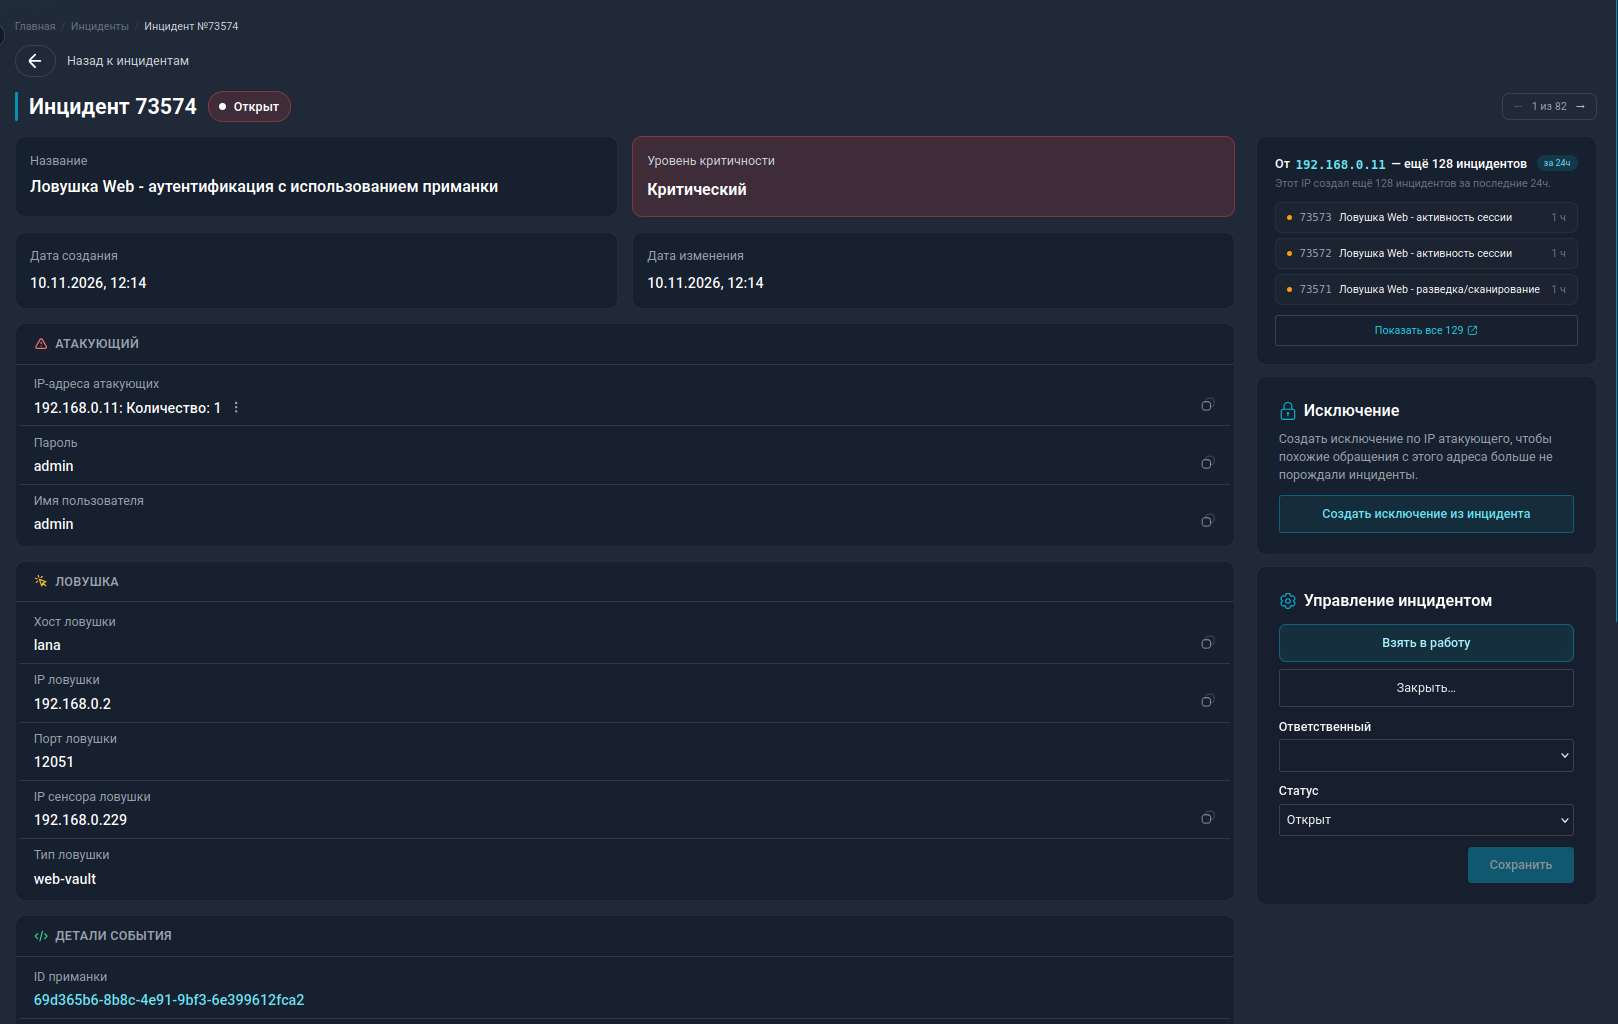
В карточке инцидента отображаются атакующий, целевая ловушка, сессия, использованные учётные данные, команды, запросы и связанные исходные события. Также показана кампания, защищаемый хост, путь к файлу и идентификатор конкретного артефакта.
Рисунок 31. Карточка инцидента в Infrasec Deception 3.5.0
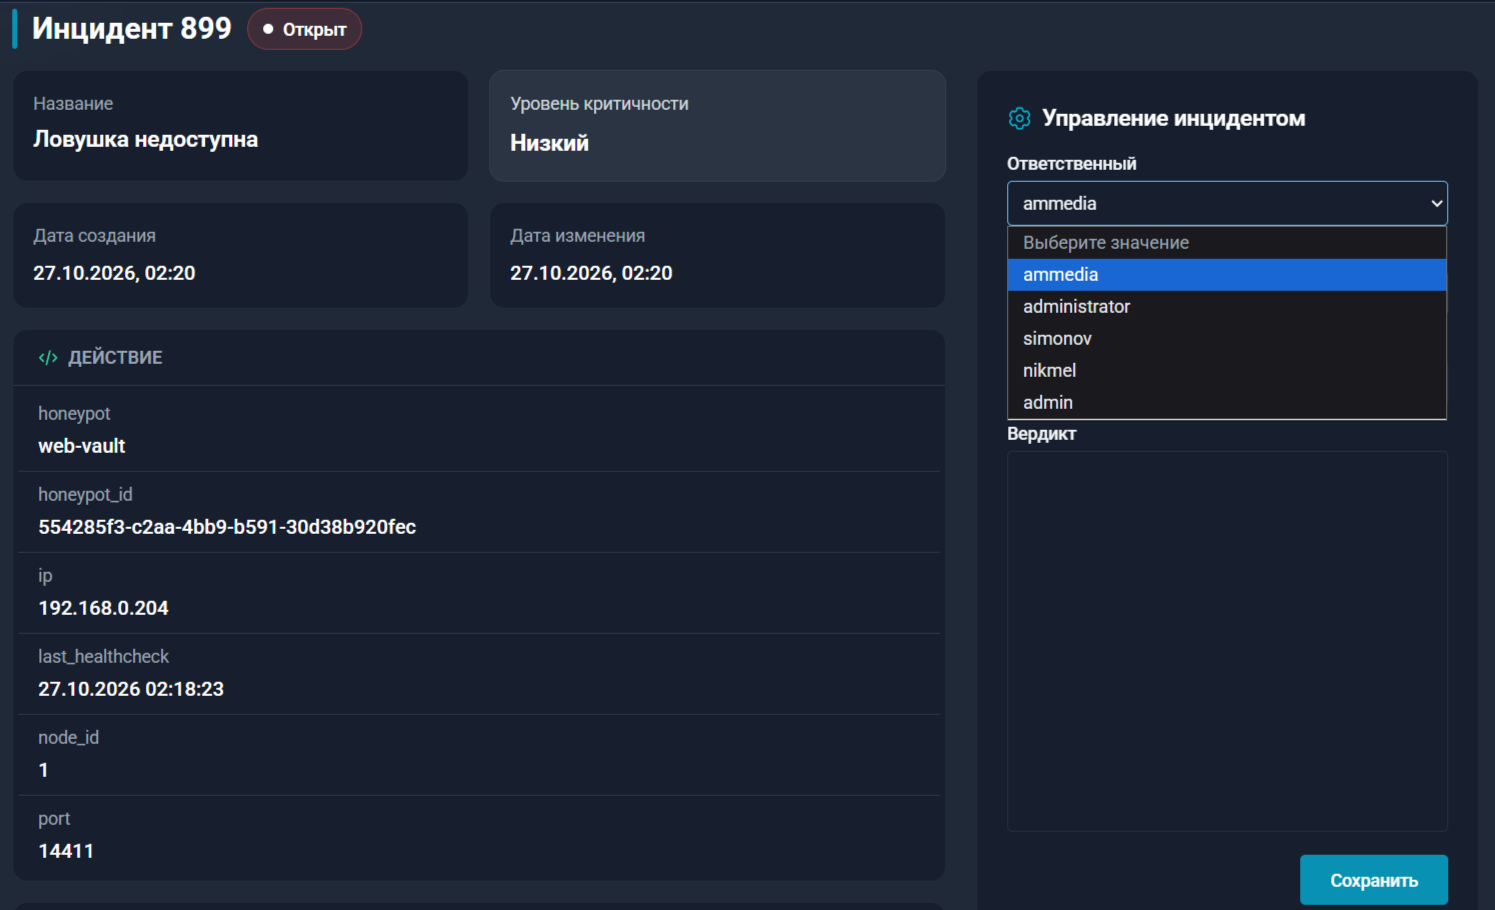
Инциденты можно назначать специалистам, переводить в работу и закрывать с вердиктом.
Рисунок 32. Назначение ответственного за обработку инцидента
Правила имеют критичность и приоритет. К примеру, правило, выявляющее использование учётных данных из приманки, может иметь приоритет перед общим правилом взаимодействия с ловушкой.
При детектировании нелегитимной активности ловушками система может сопоставить событие с матрицей MITRE ATT&CK.
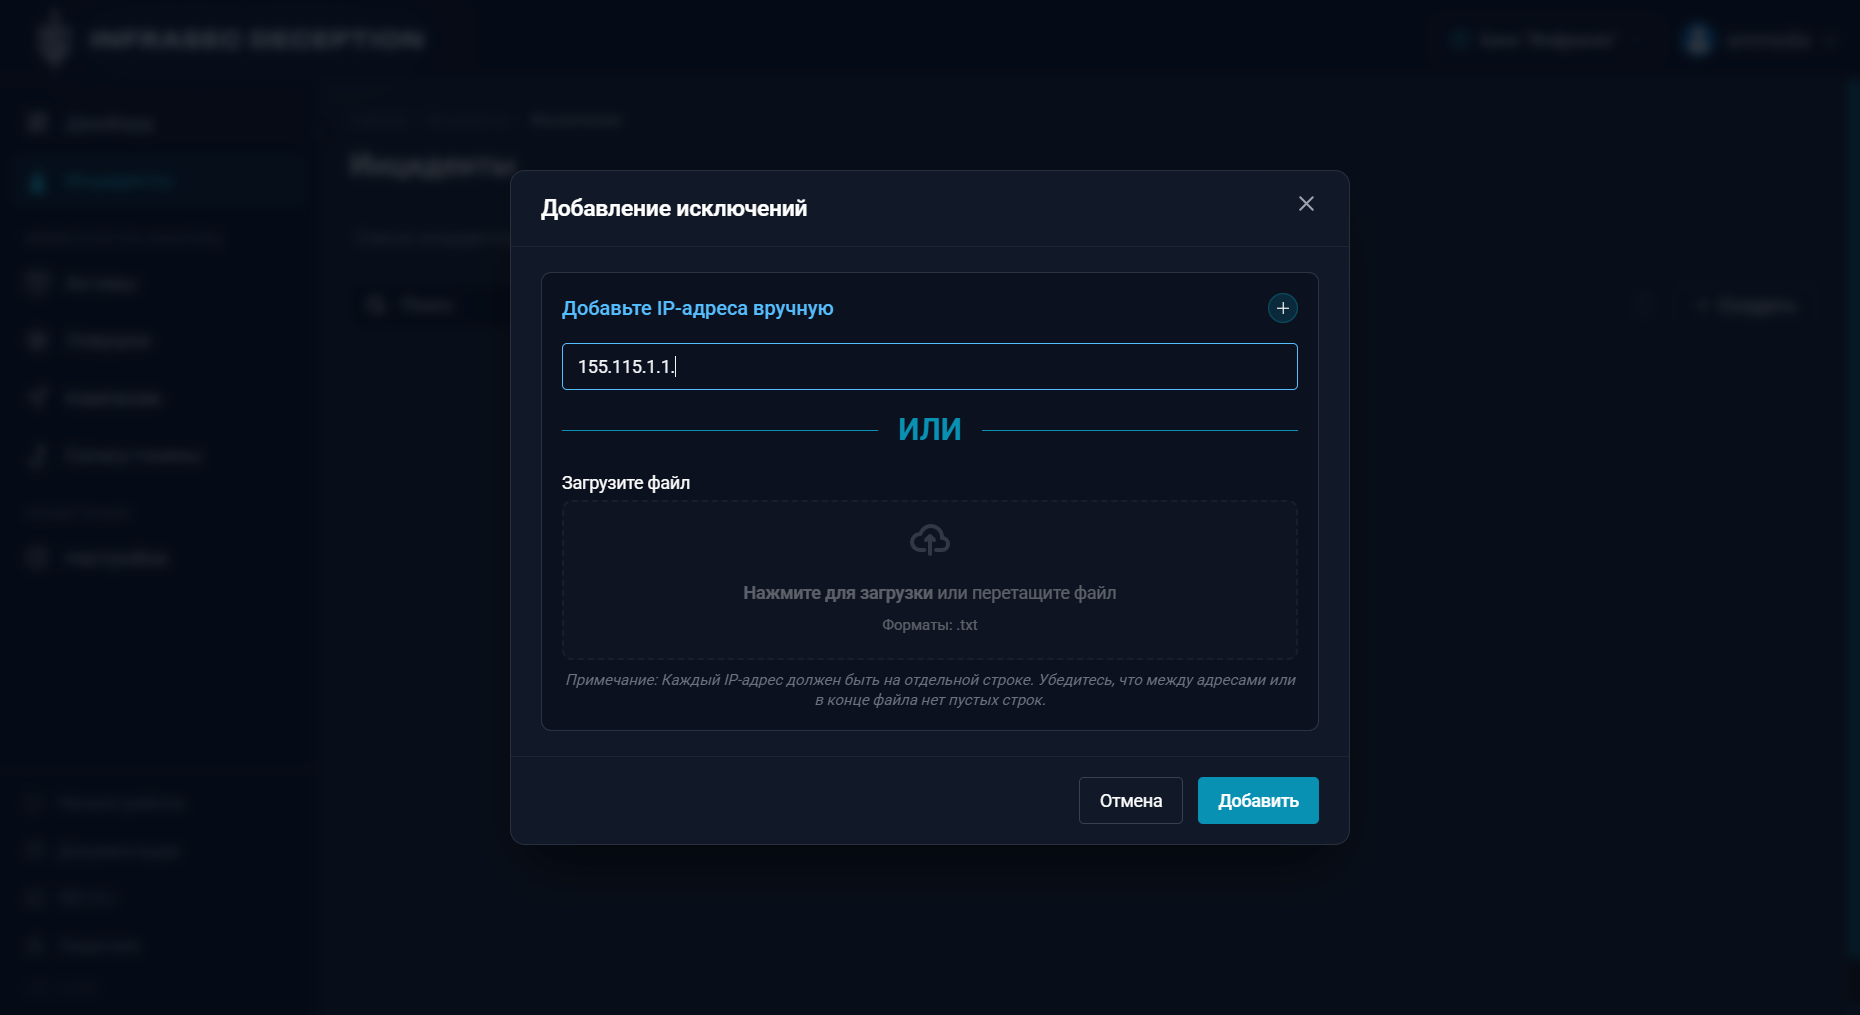
Известные легитимные источники, например сканеры уязвимостей, добавляются в исключения по IP-адресу. Исключение действует до обработки правил и не создаёт инцидент. Подсети в этом механизме не поддерживаются, поэтому список доверенных адресов требует аккуратного сопровождения.
Рисунок 33. Добавление исключения по IP-адресу
Интеграции и автоматизация
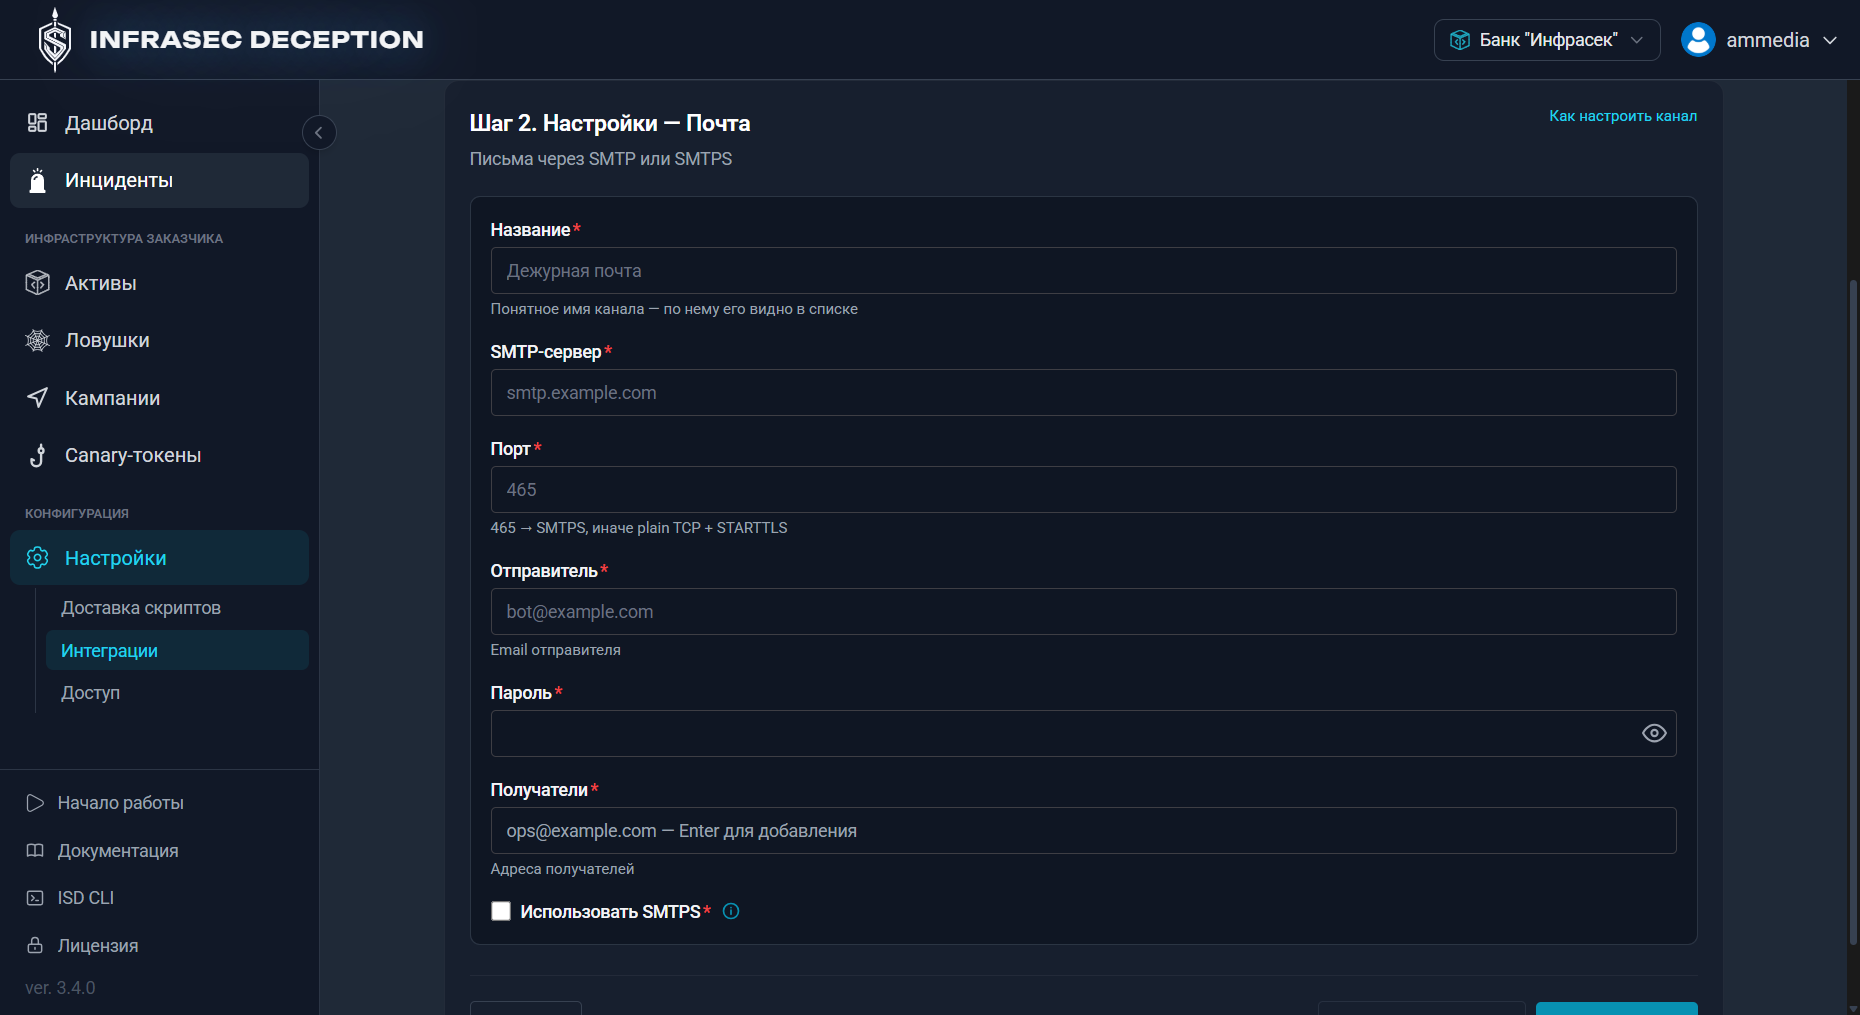
Для передачи в SIEM используется syslog по TCP или UDP. Поддерживаются почтовые и webhook-уведомления. Передача в SIEM односторонняя: изменение статуса на стороне внешней системы не возвращается в Infrasec Deception. Для двусторонней автоматизации можно использовать REST API и пользовательские сценарии.
Рисунок 34. Добавление канала передачи. Шаг 1
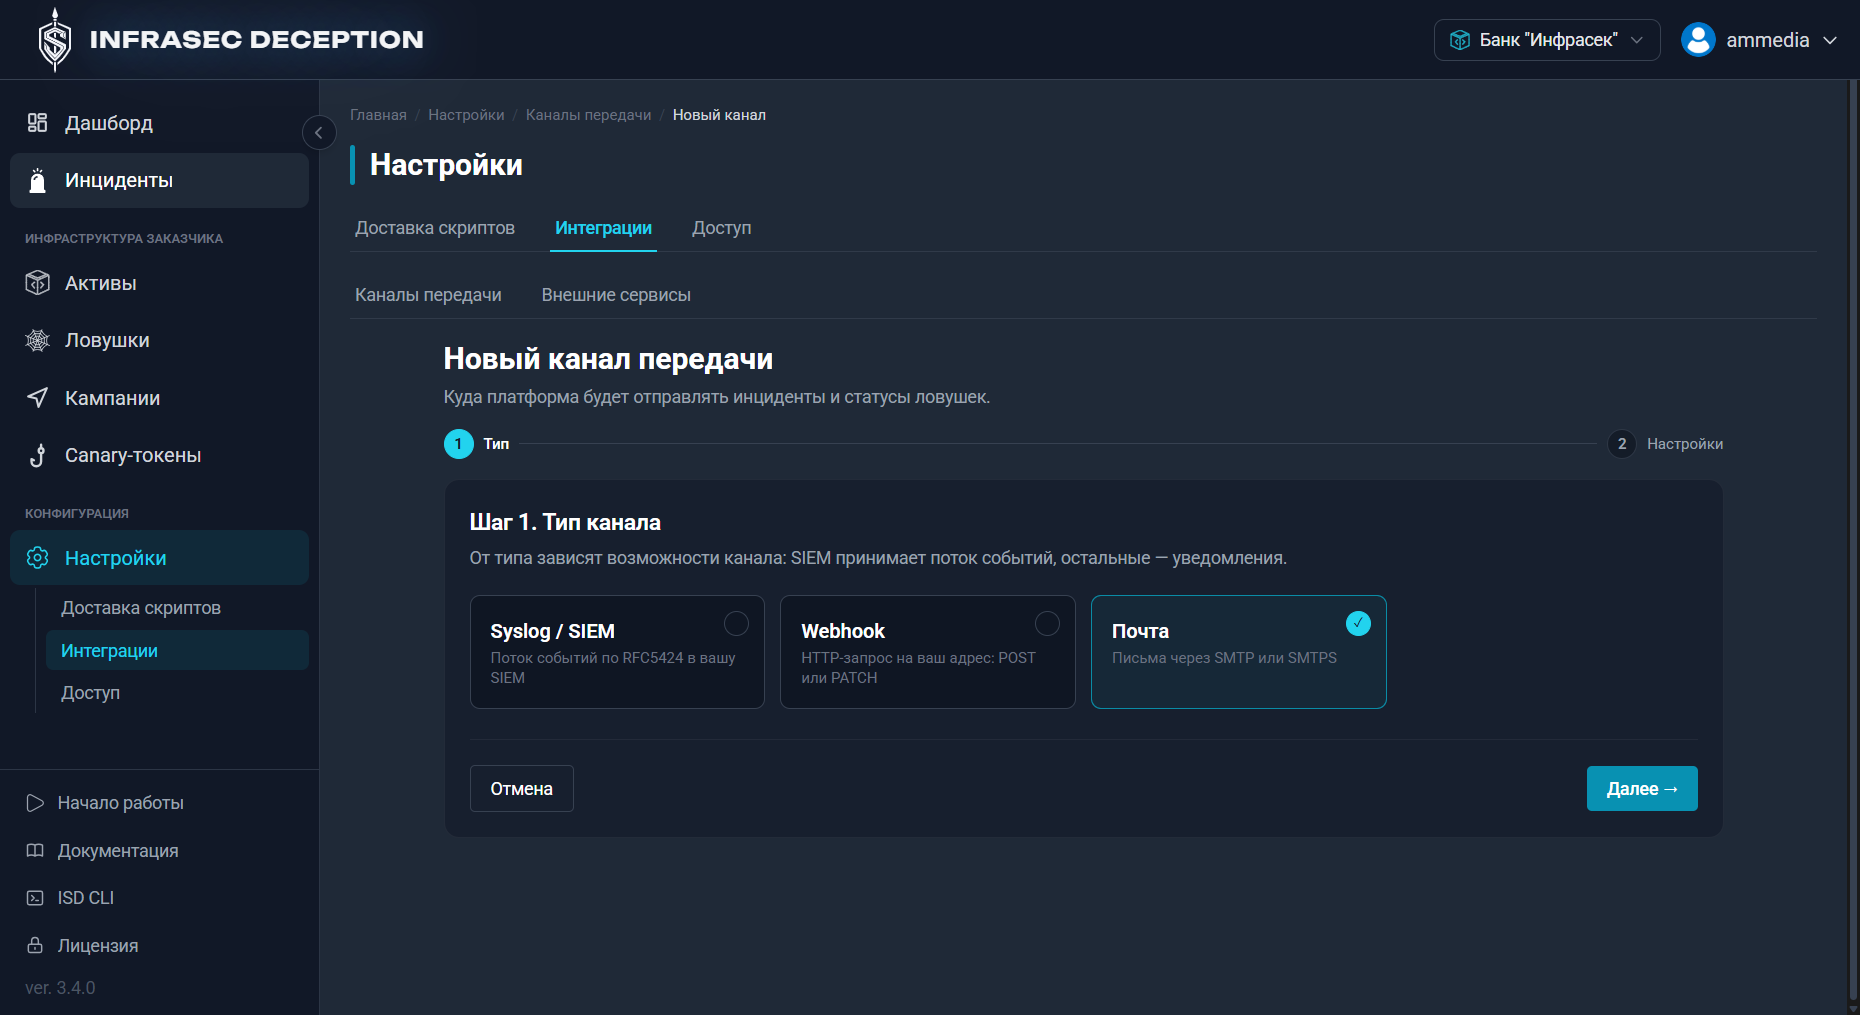
Рисунок 35. Добавление канала передачи. Шаг 2
Также существует OpenAPI-спецификация и командная утилита isd, которая работает с узлами, ловушками, приманками, кампаниями, инцидентами, событиями, правилами и организациями. Она поддерживает интерактивный терминальный интерфейс, JSON и YAML, поэтому подходит как для оператора, так и для CI/CD.
Enterprise Edition поддерживает OIDC, в том числе режим входа только через внешний провайдер идентификации.
Архитектура Infrasec Deception 3.5.0
Архитектура решения ООО «ИНФРАСЕК» строится вокруг управляющего сервера Infrasec Deception Control Plane. Он хранит конфигурацию, модель активов, данные FDS, события и инциденты, управляет лицензией и предоставляет веб-интерфейс и API. Узлы ловушек размещаются в доступных сетевых сегментах. На них запускаются контейнеры отдельных сервисов и серверных шаблонов.
RealOS — компонент платформы, позволяющий использовать выделенную машину с реальной операционной системой в качестве ловушки.
Agentless Node представляет собой самостоятельную машину с Linux или Windows, на которой ловушки развёрнуты без установки агента.
Protected Host — реальный хост заказчика, на который кампании распространяют приманки и canary-объекты.
DDProxy — прокси-сервис для подключения удалённых (частных) сетей, не имеющих прямой связности с управляющим сервером. Соединение с управляющим сервером инициирует сам DDProxy, что позволяет разместить его за NAT и не публиковать каждый внутренний узел.
Управляющий контур и компоненты взаимодействуют по HTTPS и mTLS. Адреса, маршруты и межсетевые правила следует спланировать до установки. Для нескольких площадок особенно важно определить, какие сети работают напрямую, а какие будут закреплены за DDProxy.
Системные требования и лицензирование Infrasec Deception 3.5.0
Первичное внедрение требует сетевого проектирования: необходимо подготовить адреса, маршруты, порты, права SSH, Docker-компоненты и административный доступ к защищаемым хостам.
Таблица 1. Системные требования
Ресурс | Минимальные требования | |
к серверу контроля | к узлу ловушек | |
Операционная система | Linux x86-64 (Astra Linux SE 1.7, РЕД ОС 7.3, Ubuntu 22.04 LTS, Debian 12) | Linux x86-64 (Astra Linux SE 1.7, РЕД ОС 7.3, Ubuntu 22.04 LTS, Debian 12) |
CPU | 4 vCPU | 1 vCPU |
RAM | 8 ГБ | 2 ГБ |
Диск | 40 ГБ HDD | 4 ГБ SSD |
Требования к RealOS-узлам и автономным установкам зависят от выбранной ОС и набора сервисов. На автономной машине требуется Docker Compose. Для установки узлов нужен административный доступ, а для размещения приманок — root в Linux или права администратора в Windows.
Infrasec Deception не требует установки постоянных агентов на защищаемые хосты. При этом нагрузка на выделенные узлы и сетевую инфраструктуру может быть минимальной, хотя и зависит от конфигурации решения.
Продукт выпускается в редакциях Community и Enterprise. Бесплатная редакция предназначена для одной организации и одной площадки, срок её действия — три года.
Таблица 2. Лицензирование Infrasec Deception 3.5.0
Возможность | Community Edition | Enterprise Edition |
Стоимость и срок | Бесплатно на 3 года с бесплатным продлением | Коммерческая лицензия на 1 год |
Защищаемые хосты | До 50 | Определяются лицензией |
Одновременно работающие ловушки | До 10 | Расширенный объём |
Типы ловушек | 7 | 50 |
Приманки | До 50 | Расширенный объём |
Шаблоны приманок | 69 | 504 |
Canary-токены | До 20 | Расширенный объём |
Организации | 1 | Мультитенантный режим |
FDS и генерация | Ограниченный объём, без LLM | Несколько моделей с LLM |
DDProxy и распределённые площадки | Нет | Да |
RealOS и автономные ловушки | Нет | Да |
Пользовательские и составные ловушки | Нет | Да |
Пользовательские правила инцидентов | Нет | Да |
OIDC | Нет | Да |
Поддержка | Без гарантированного SLA | SLA 8 × 5 |
Community Edition включает SSH, Telnet, FTP, SMB, PostgreSQL, Redis и web-pgAdmin. Лицензия оформляется на организацию по заявке с корпоративной почты.
Трёхлетний срок важен именно для deception-технологии. Пилот на несколько недель может показать удобство установки, но не обязательно даст естественное срабатывание: нарушитель должен сначала оказаться внутри инфраструктуры и обнаружить ложный объект. Community Edition позволяет оценивать систему в реальной эксплуатации, а не только на искусственно созданной атаке.
При утрате действующей лицензии часть административных операций блокируется (ограничение прав).
Применение Infrasec Deception 3.5.0
Community Edition подходит организациям, которые хотят внедрить решение на одной площадке без бюджета на коммерческую лицензию. Разработчик рекомендует начинать с 15–20 защищаемых хостов и размещать на каждом по две или три разные приманки. Такая плотность обычно полезнее, чем равномерно растянуть лимит в 50 приманок на максимально возможное число машин.
Ограничения редакции позволяют проверить базовый цикл: развернуть до десяти ловушек, создать приманки и canary-токены, получить инциденты и встроить их в процесс мониторинга. Для проверки распределённой архитектуры, LLM-генерации, собственных контейнерных сервисов, RealOS и пользовательских правил потребуется Enterprise Edition.
Практическое развёртывание удобно разделить на несколько этапов.
- Администратор создаёт организацию, описывает сети и импортирует хосты из CSV или Nmap XML. Для распределённой инфраструктуры сети закрепляются за соответствующими DDProxy.
- Хосты объединяются в группы защиты по ОС, тегам, критичности, сегментам и другим признакам, тем самым задавая область будущих кампаний.
- На подготовленные узлы ловушек устанавливаются агенты, создаются виртуальные интерфейсы и разворачиваются отдельные ложные сервисы.
- В FDS создаётся легенда организации. Задаётся домен, отделы, численность, IP-пул и параметры именования, после чего генерируются данные для нужных ловушек.
- Для нестандартного сервиса загружается собственный контейнер или собирается составная ловушка. При необходимости создаются пользовательские шаблоны приманок.
- Кампания связывает группу защиты с ловушками и приманками. Перед запуском оператор использует предпросмотр, проверяет запрещённые пути и план распространения.
- Исполняемый файл развёртывания запускается на защищаемых хостах вручную, через Ansible или другой инструмент управления. Приманки появляются в файловой системе, реестре, истории команд и хранилищах учётных данных.
- События от ловушек обрабатываются правилами. Инцидент появляется в интерфейсе и передаётся в SIEM, email или webhook согласно настройкам.
Таблица 3. Основные сценарии использования
Сценарий | Описание |
Раннее обнаружение внутренней разведки | Сканирование, попытка входа или запрос к сервису создают событие до того, как нарушитель доберётся до целевого актива |
Выявление латерального перемещения | На рабочих станциях и серверах раскладываются ложные пароли, ключи и конфигурации, что в случае проникновения злоумышленника позволяет понять, на каком хосте атакующий нашёл приманки и в какую ловушку попытался войти |
Защита распределённых площадок | DDProxy позволяет разворачивать узлы и собирать телеметрию из приватных сетей за NAT |
Моделирование внутреннего сервиса | Если в каталоге нет отраслевой ERP, самописной панели или специфического API, команда создаёт контейнерную ловушку и описывает её события через SDK |
Работа MSSP (Managed Security Service Providers) | Enterprise Edition поддерживает несколько организаций с раздельными сетями, хостами, FDS, кампаниями и приманками |
Выводы
Infrasec Deception 3.5.0 закрывает полный рабочий цикл киберобмана: описание реальной среды, создание ложных сервисов, генерацию согласованного наполнения, распространение приманок, регистрацию действий нарушителя и передачу инцидентов в SOC. Продукт особенно интересен организациям, которым недостаточно фиксированного набора типовых honeypot-сервисов и требуется адаптация к собственной инфраструктуре.
Сильная сторона платформы ООО «ИНФРАСЕК» — инструменты, связывающие ловушки в единую легенду: FDS, собственные ловушки и конструктор приманок воспроизводят характерные для заказчика домены, пользователей, сервисы и данные.
Достоинства:
- Комплексный набор механизмов. Ловушки, приманки, canary-токены, события и инциденты управляются из одной платформы.
- Удобство эксплуатации. Пошаговые мастера, проверки совместимости, dry run, рекомендации и другие возможности сокращают число ручных ошибок.
- Кастомизация ловушек и приманок: собственные Docker-ловушки, составные сервисы, шаблоны приманок и правила детекции.
- Генерация синтетической инфраструктуры и ручная корректировка данных.
- Поддержка распространения ложного слоя данных в VDI, RDS.
- Агентное и безагентное распространение ложных сервисов.
- Доступны syslog, email, webhook, REST API, OpenAPI и CLI с машиночитаемыми форматами.
- Отсутствие нагрузки на инфраструктуру заказчика.
- Бесплатная Community-версия с лицензией на три года.
- Встроенная документация по продукту в интерфейсе.
- Включена в реестр отечественного ПО.
Недостатки:
- Возможности бесплатной версии ограничены.
- Первичное внедрение требует сетевого проектирования.
- Результаты LLM-генерации необходимо проверять на корректность.


